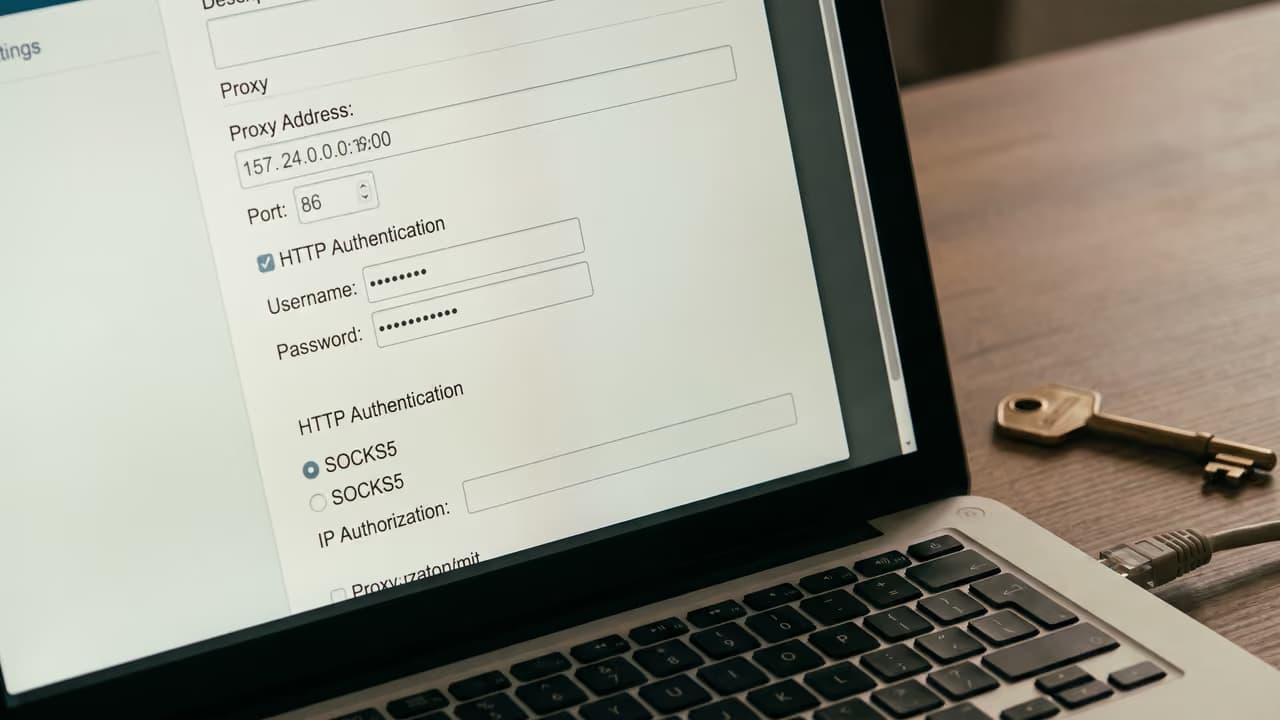
Когда прокси «не работает», проблема часто не в самом узле, а в двух полях настройки: host и port. Если перепутать адрес прокси-сервера с выходным IP, указать не тот протокол или вставить всю строку подключения не в то поле, браузер, парсер или рекламный софт либо не подключится совсем, либо выйдет в сеть напрямую.
Что означают адрес и порт прокси-сервера
Адрес и порт прокси сервера — это пара параметров, по которым приложение находит промежуточный узел и подключается к его службе. Адрес отвечает на вопрос куда подключаться, а порт — к какой сетевой службе на этом узле. Без этих двух значений клиент не сможет установить соединение через прокси.
На практике адресом может быть IPv4, IPv6 или доменное имя. Порт — это числовой идентификатор службы, обычно в диапазоне от 1 до 65535, но использовать нужно не любой номер, а именно тот, который выдал провайдер, администратор или локальное приложение.
| Параметр | Пример | Что означает | Что часто путают |
|---|---|---|---|
| Адрес прокси | 203.0.113.25 или proxy.example.local | Хост узла, к которому подключается клиент | Путают с внешним IP, который увидит сайт |
| Порт | 3128, 8080, 1080 | Служба на прокси-сервере, принимающая соединения | Считают, что порт сам по себе гарантирует тип прокси |
| Протокол | HTTP, HTTPS, SOCKS5 | Правила обмена между клиентом и прокси | Указывают HTTP вместо SOCKS5 или наоборот |
| Авторизация | Логин и пароль или доступ по IP | Механизм допуска к прокси | Думают, что host:port уже достаточно |
Адрес подключения — это не всегда тот IP, который увидит сайт
Это одна из самых частых ошибок. Адрес прокси в настройках — это точка входа для вашего клиента. А внешний IP-адрес, который видит целевой сайт, может быть другим.
Особенно часто это встречается у шлюзов с ротацией. Вы подключаетесь к одному и тому же host:port, а выходной IP меняется по времени, по ссылке смены или по API. Для таких сценариев используют, например, прокси с ротацией.
Что такое порт на практике
Порт — это не «скорость прокси» и не «качество узла». Это просто номер службы, которая слушает входящие подключения на сервере. Если адрес верный, а порт нет, соединение либо не откроется вовсе, либо вы попадете не на ту службу.
Порт сам по себе не гарантирует протокол. Да, 1080 часто используют для SOCKS, а 8080 и 3128 — для HTTP-прокси, но это только распространенная практика. Провайдер может поднять SOCKS5 и на другом порту, если так устроена его схема выдачи.
Как обычно выглядит запись
В зависимости от программы данные могут передаваться отдельными полями или одной строкой. Оба варианта нормальны, главное — не смешивать их.
203.0.113.25:8080
proxy.example.local:3128
[2001:db8:10::25]:1080
host:port:login:password
login:password@host:port
Если приложение просит отдельные поля, в поле адреса нужно вставлять только host или IP, а логин, пароль и порт заполнять отдельно. Ошибка «вставил всю строку в host» встречается постоянно, особенно в браузерных расширениях и десктопном софте.
Как работает связка адрес:порт
Логика простая: приложение сначала устанавливает сетевое соединение с адресом и портом прокси, затем договаривается с ним по нужному протоколу и только после этого отправляет запрос к целевому сайту или API. То есть сайт получает запрос не напрямую от вас, а через промежуточный узел.
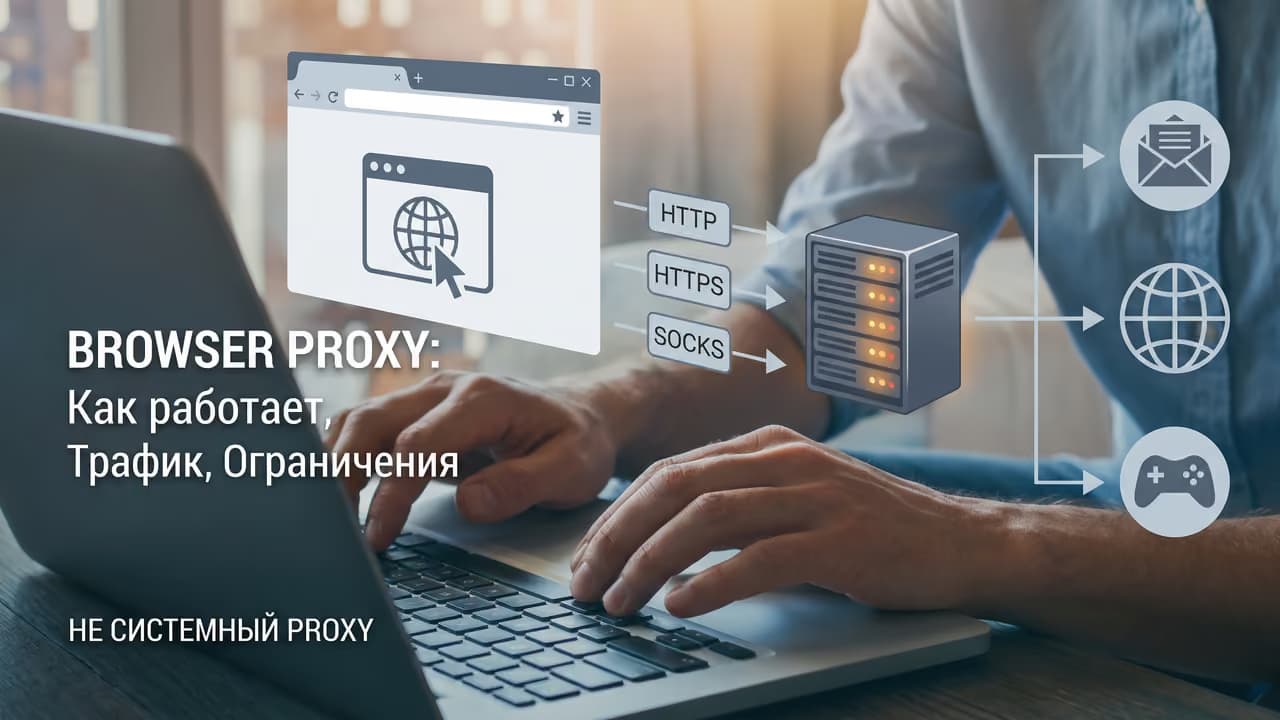
Дальше начинается важная часть. Если это HTTP-прокси, клиент общается с ним по правилам HTTP. Если это SOCKS5, используется другой механизм согласования, и он работает более универсально для разных приложений и типов трафика. Если приложению нужен не только веб-трафик, а более широкий сетевой сценарий, обычно смотрят в сторону SOCKS5 прокси.
Для HTTPS-сайтов типичный HTTP-прокси обычно строит туннель через метод CONNECT. В такой схеме прокси, как правило, видит адрес назначения, время подключения и объем переданных данных, но не читает содержимое страницы, если трафик дальше защищен TLS. А вот обычный незашифрованный HTTP-трафик прокси может видеть существенно подробнее.
У SOCKS5 другая роль: он передает соединение на целевой адрес и не занимается веб-логикой как HTTP-прокси. Что именно увидит оператор узла, зависит уже от верхнего протокола: если трафик приложения шифруется, содержимое защищено; если нет — нет.
Корректные host и port еще не гарантируют рабочее подключение. Должны совпасть четыре вещи: адрес, порт, тип прокси и способ авторизации. Если хотя бы один параметр не тот, вы получите timeout, ошибку авторизации или прямой выход в сеть мимо прокси.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетЧетыре параметра, которые чаще всего путают между собой
На прикладном уровне прокси-настройка кажется простой, но путаница обычно возникает не из-за сложности, а из-за похожих терминов. Вот что важно развести по местам.
| Что это | Для чего нужно | Где используется | Типичная ошибка |
|---|---|---|---|
| Адрес прокси | Подключение к узлу | Поле Host, Server, Proxy address | Указывают выходной IP вместо шлюза |
| Порт прокси | Подключение к нужной службе | Поле Port | Берут «стандартный» номер вместо выданного |
| Выходной IP | Определяет, какой адрес увидит сайт | Проверка IP после подключения | Ожидают, что он совпадет с host в настройках |
| Логин и пароль | Доступ к прокси | Поля Auth, Username, Password | Забывают сохранить авторизацию отдельно от host:port |
Для мобильных и ротационных схем это особенно важно. Вы можете подключаться к одному адресу неделями, а внешний IP будет меняться много раз в течение дня. Сам по себе host здесь почти ничего не говорит о том, какой адрес увидит целевой сервис в конкретный момент.
Какие форматы адреса встречаются на практике
В настройках можно встретить четыре основных варианта. Их полезно понимать, потому что не каждое приложение одинаково обрабатывает IPv6, доменные имена и локальные адреса.
- IPv4-адрес. Самый привычный формат, например 203.0.113.25. Обычно поддерживается почти везде.
- Доменное имя. Например proxy.company.local или gateway.provider.net. Удобно, когда провайдер меняет внутреннюю схему, а клиент продолжает подключаться по одному имени.
- IPv6-адрес. В URL-формате его обычно записывают в квадратных скобках, например [2001:db8:10::25]:1080. Но если поля адреса и порта раздельные, многие программы просят вводить IPv6 без скобок.
- Локальный адрес. Например 127.0.0.1 или localhost. Такой вариант работает только если прокси-служба поднята на том же устройстве, где запущен клиент.
Пример 127.0.0.1:3128 корректен для локального прокси на вашем компьютере или сервере. Если провайдер выдал удаленный узел, такой адрес использовать нельзя: localhost всегда указывает на текущее устройство, а не на внешний сервис.
Какие порты встречаются чаще и что из этого следует
Есть несколько портов, которые исторически часто используют под прокси. Это полезная подсказка, но не правило. Проверять нужно именно те значения, которые относятся к вашему узлу и вашему тарифу.
| Тип сервиса | Часто встречающиеся порты | Что важно понимать |
|---|---|---|
| HTTP-прокси | 8080, 3128, иногда 80 | Подходит в первую очередь для веб-трафика и инструментов, которые умеют работать с HTTP-прокси |
| SOCKS4/SOCKS5 | 1080 | Порт 1080 часто ассоциируется с SOCKS, но сам номер не дает гарантии без проверки протокола |
| Локальные и корпоративные инсталляции | Произвольные | Администратор или приложение может использовать любой свободный порт |
Хорошее практическое правило: не угадывать по привычке. Если вам прислали 3128 — ставьте 3128. Если прислали 45001 — ставьте 45001. «Я всегда использую 8080» — одна из самых бесполезных привычек в работе с прокси.
Где взять адрес и порт прокси-сервера
В нормальном сценарии эти данные не подбирают вручную и не «узнают по сети». Их предоставляет поставщик прокси, корпоративный администратор или приложение, которое поднимает локальный прокси на вашем устройстве.
- В панели провайдера или письме с доступами — если вы арендуете прокси.
- Во внутренней документации — если это корпоративная инфраструктура.
- В настройках локального инструмента — если прокси поднимает браузерный клиент, отладочный софт или шлюз на сервере.
- Через API или выгрузку — если у сервиса есть автоматическая выдача endpoint-ов.
Если у поставщика несколько протоколов, один и тот же пул может выдаваться на разных портах. Например, host одинаковый, а порт и способ авторизации отличаются для HTTP и SOCKS5. Это нужно учитывать заранее, особенно если вы мигрируете проект с одного клиента на другой.
Как проверить, что адрес и порт указаны правильно
Один удачный запрос еще не означает, что все настроено корректно. Проверять лучше по шагам, от базовой сетевой доступности до результата в рабочем приложении.
- Сверьте исходные данные.
Сравните host, port, протокол и способ авторизации с теми, что выдал поставщик или администратор. Не меняйте несколько параметров сразу, иначе потом трудно понять, что именно сломало подключение. - Проверьте, какой тип прокси ожидает приложение.
Некоторые программы поддерживают только HTTP/HTTPS-прокси, другие умеют и SOCKS5. Если клиент не понимает нужный протокол, корректные адрес и порт все равно не помогут. - Убедитесь, что настройка действует именно на ваш трафик.
Системный прокси не всегда охватывает весь софт. Браузер может его использовать, а парсер, антидетект или серверный агент — игнорировать и требовать отдельную конфигурацию. - Проверьте авторизацию.
Если используется логин и пароль, смотрите, куда именно их нужно вводить: отдельными полями, одной строкой импорта или в конфиг-файле. При доступе по белому списку IP убедитесь, что ваш текущий IP действительно добавлен. - Проверьте выходной IP и географию.
После подключения нужно убедиться, что целевой сервис видит нужный внешний адрес и ожидаемую локацию. Для мобильных и ротационных схем важно повторить проверку несколько раз, а не один раз. - Прогоните реальный рабочий сценарий.
Откройте не только тестовую страницу, но и тот инструмент, ради которого вы настраивали прокси: браузерный профиль, SEO-чекер, парсер открытых данных, рекламный кабинет, API-клиент. Иногда тест IP проходит, а боевой сценарий — нет, потому что приложение отдельно обрабатывает DNS, WebRTC или исключения прокси.
Если вы работаете с раздельными браузерными профилями, одной проверки host:port мало. Нужна еще изоляция сессионных данных и окружения браузера; для этого используют, например, антидетект-браузер, а не только прокси-настройку.
Типичные ошибки при вводе адреса и порта
Большинство проблем укладывается в несколько повторяющихся сценариев. Ниже — то, что реально чаще всего ломает подключение в браузерах, десктопном софте, BAS-сценариях, парсерах и серверных задачах.
- Перепутали адрес прокси с выходным IP. Подключение идет к шлюзу, а не обязательно к тому адресу, который потом увидит сайт.
- Указали правильный host, но не тот протокол. HTTP и SOCKS5 несовместимы на уровне согласования клиента с узлом.
- Вставили строку целиком не в то поле. Если программа просит только host, нельзя вставлять туда login:password@host:port.
- Использовали localhost вместо удаленного узла. Адрес 127.0.0.1 работает только для локальной службы на этом же устройстве.
- Забыли про отдельные исключения приложений. Браузер, агент, расширение и API-клиент могут по-разному применять прокси.
- Не учли IPv6-формат. Некоторые инструменты требуют квадратные скобки в URL-форме, другие — отдельное поле адреса без скобок.
- Слишком рано сделали вывод по одному тесту. Разовый чек IP не показывает стабильность, задержку и поведение под реальной нагрузкой.
Отдельно стоит помнить про список обхода. Во многих системах и браузерах есть исключения для локальных адресов, отдельных доменов или подсетей. Из-за этого часть запросов может идти через прокси, а часть — напрямую, и это выглядит как «рандомная поломка», хотя причина чисто конфигурационная.
Что важно понимать про безопасность
Адрес и порт прокси-сервера — это только точка подключения. Они сами по себе не делают трафик анонимным и не гарантируют, что ваш софт не раскроет лишние данные другими способами.
Прокси-оператор в любом случае видит факт подключения к своему узлу, ваш исходный IP, время сессии и технические метаданные. Что еще видно — зависит от протокола и от того, шифруется ли прикладной трафик выше. Для обычного HTTP без шифрования видимость выше; для HTTPS-туннеля и других зашифрованных протоколов содержимое обычно скрыто, но адрес назначения и параметры сессии могут быть заметны.
В браузерных сценариях нужно отдельно помнить о DNS-утечках и WebRTC. Даже если адрес и порт прокси введены верно, приложение или браузер могут отправлять часть сопутствующих сетевых запросов вне ожидаемого маршрута. Это особенно критично в QA, геотестах, SEO-мониторинге и проверке рекламной выдачи.
Еще один практический момент: бесплатные и непроверенные узлы — плохая идея для рабочих задач. Здесь риски не только в скорости и стабильности, но и в прозрачности логирования, подмене трафика, нестабильной географии и внезапной смене условий доступа.
Что проверить перед подключением
- Какой протокол нужен: HTTP, HTTPS или SOCKS5.
- В каком формате программа принимает данные: отдельные поля или строка импорта.
- Совпадает ли адрес подключения с тем, что выдал поставщик.
- Совпадает ли порт с нужным endpoint-ом, а не с «типовым» номером из памяти.
- Как устроена авторизация: логин и пароль или белый список IP.
- Должен ли внешний IP быть постоянным или он будет ротироваться.
- На какой трафик действует настройка: весь софт, только браузер или конкретное приложение.
- Нужна ли дополнительная проверка DNS, IPv6 и WebRTC для вашего сценария.
Где точность в host и port особенно критична
Для разового открытия сайта ошибка в порте просто даст отказ в соединении. Но в рабочих задачах цена ошибки выше: вы теряете время, данные и иногда целые сессии.
- SEO-мониторинг. Нужен прогнозируемый выходной IP и понимание, действует ли прокси на сам парсер, браузер или оба слоя одновременно.
- Рекламная аналитика. Важны корректная геолокация, отдельные профили и отсутствие прямого выхода в сеть мимо прокси.
- QA и разработка. Ошибка в адресе или порте ломает тест сетевого окружения и делает результаты недостоверными.
- Работа с API. Здесь критична не только доступность, но и стабильность соединения, таймауты, поведение при повторных запросах и корректность авторизации.
- Парсинг открытых данных. Если инструмент частично ходит в обход прокси, вы получаете смешанную картину по IP, DNS и географии.
Что стоит запомнить
Если коротко, адрес прокси — это host узла, к которому подключается клиент, а порт — номер службы на этом узле. Они не равны выходному IP, не определяют автоматически тип прокси и не заменяют авторизацию.
Рабочая последовательность всегда одна и та же: получить корректные host и port, выбрать правильный протокол, настроить авторизацию, проверить выходной IP и убедиться, что именно нужное приложение действительно отправляет трафик через прокси. Если делать это в таком порядке, большая часть «магических» проблем исчезает еще до запуска боевой задачи.
Вопросы, которые возникают чаще всего
Адрес прокси и IP-адрес, который видит сайт, — это одно и то же?
Не всегда. Адрес прокси в настройках — это точка входа, к которой подключается ваш клиент. Внешний IP, который видит сайт, может совпадать с этим адресом, а может быть другим. У шлюзов с ротацией и мобильных схем это нормальная ситуация.
Можно ли определить тип прокси только по номеру порта?
Нет. Некоторые порты действительно часто ассоциируются с конкретными схемами, например 1080 с SOCKS, а 8080 и 3128 с HTTP-прокси. Но это не правило стандарта. Надежно тип прокси определяется только по данным поставщика и по фактической поддержке со стороны клиента.
Что означает адрес 127.0.0.1:3128?
Это локальный адрес. Он указывает, что прокси-служба работает на том же устройстве, где запущено приложение. Такой вариант часто встречается в тестовой среде, локальных фильтрах или самоподнятых прокси. Для удаленного прокси от провайдера такой адрес обычно не подходит.
Почему сайт все равно видит мой реальный IP, хотя адрес и порт введены?
Чаще всего причина в том, что прокси настроен не в том приложении или действует не на весь трафик. Возможны и другие варианты: неправильный протокол, список исключений, ошибка авторизации, отдельная обработка DNS или браузерные особенности вроде WebRTC. Проверять нужно по цепочке, а не менять все параметры сразу.
Чем отличаются HTTP и SOCKS5, если говорить именно про host и port?
Сами поля host и port выглядят одинаково, но дальше начинается разный протокол общения клиента с прокси. HTTP-прокси лучше знаком веб-инструментам, а SOCKS5 обычно универсальнее на транспортном уровне. Поэтому недостаточно знать только адрес и порт — нужно еще, чтобы приложение понимало нужный тип прокси.
Нужно ли всегда указывать логин и пароль в одной строке?
Нет. Все зависит от программы. Одни клиенты принимают формат login:password@host:port, другие требуют отдельные поля для адреса, порта и авторизации, а третьи работают по белому списку IP вообще без логина и пароля. Если формат не совпадает с ожиданиями клиента, подключение не пройдет даже при верных данных.
Если host указан доменом, это хуже, чем прямой IP?
Не обязательно. Доменное имя часто удобнее, потому что позволяет поставщику менять внутреннюю инфраструктуру без изменения вашей конфигурации. Но тогда добавляется еще один слой — DNS-разрешение этого имени. Если в вашей среде бывают проблемы с DNS, это тоже нужно учитывать при диагностике.