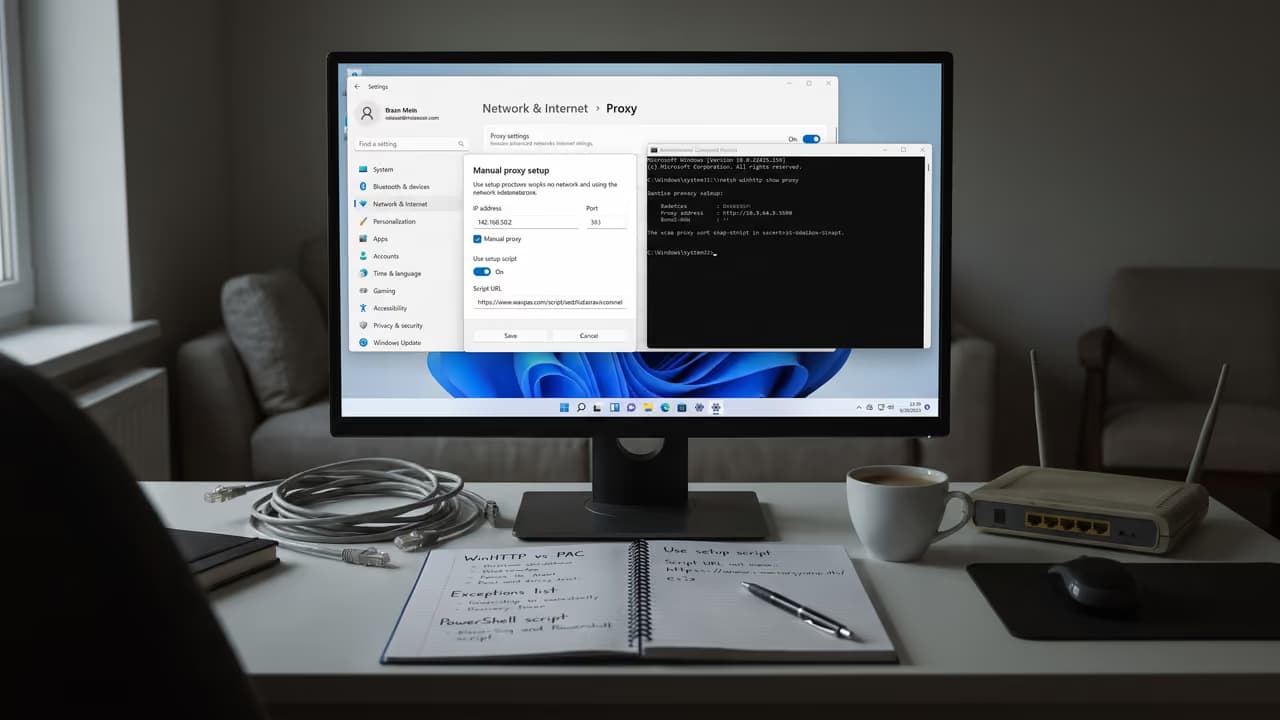
Когда нужно проверить сайт из другого сетевого окружения, снять выдачу, открыть веб-интерфейс через отдельный IP или пустить браузерный трафик через прокси, многие по привычке ищут «что-то на HTTPS». На практике здесь чаще всего путают сразу три вещи: HTTP-прокси, HTTPS-прокси и обычное HTTPS-соединение с сайтом. Из-за этой путаницы покупают не тот тип подключения, получают ошибки в браузере или упираются в ограничения софта.
Что такое HTTPS-прокси
HTTPS-прокси — это прокси-сервер, через который клиент отправляет веб-трафик, а сам обмен с прокси происходит по защищенному каналу TLS. Проще говоря, между вашим приложением и прокси поднимается шифрованное соединение, а дальше прокси уже передает запрос к целевому сайту.
На практике термин используют в двух значениях. В одних случаях так называют прокси для работы с HTTPS-сайтами через метод CONNECT. В других — именно прокси-узел, к которому клиент подключается по TLS, то есть «HTTP proxy over HTTPS». Из-за этого у разных поставщиков и программ возможны разные формулировки.
Если говорить коротко: HTTPS-прокси нужен там, где важен зашифрованный канал до самого прокси и совместимость с веб-трафиком. Это не универсальная замена SOCKS5 и не отдельный вид анонимности.
Для браузеров, чекеров, SEO-инструментов, систем мониторинга и части парсеров такой формат часто удобен, потому что он хорошо ложится на модель обычного веб-трафика. Но важно понимать, что возможности зависят не только от названия типа прокси, а еще от протокола авторизации, поведения клиента и того, какой трафик вообще умеет проксировать программа.
Как работает HTTPS-прокси
Логика работы довольно простая: клиент сначала подключается к прокси, затем передает ему запрос на доступ к нужному ресурсу. Если речь идет о защищенном сайте, обычно используется туннелирование через CONNECT: клиент просит прокси открыть TCP-соединение до целевого хоста, после чего внутри этого туннеля уже идет TLS-сеанс с самим сайтом.
В результате прокси видит, что клиент подключается к определенному хосту и порту, но содержимое HTTPS-сессии между клиентом и сайтом без перехвата сертификатов не расшифровывает. Это одна из причин, почему такой формат удобен для браузерной работы, тестирования интерфейсов и проверки веб-страниц.
Как проходит запрос по шагам
Клиент подключается к прокси-серверу по IP-адресу и порту.
Если используется HTTPS-прокси в узком смысле, между клиентом и прокси устанавливается TLS-соединение.
Клиент передает авторизацию, если она требуется: логин и пароль или доступ по IP.
Для доступа к HTTPS-сайту клиент отправляет команду
CONNECT example.com:443.Прокси открывает соединение с целевым сервером и подтверждает создание туннеля.
Дальше браузер или приложение уже общается с сайтом внутри этого туннеля как будто напрямую, но с IP-адреса прокси.
Что видит прокси, а что нет
- IP-адрес клиента или адрес вышестоящего узла, если перед прокси есть еще один слой маршрутизации.
- Целевой хост и порт, если используется туннелирование через
CONNECT. - Факт соединения, его длительность, объем трафика и технические ошибки.
- Содержимое HTTPS-страницы прокси обычно не видит, если не настроен SSL-inspection или MITM-перехват в корпоративной среде.
- Обычные HTTP-запросы без дополнительного шифрования прокси видит полностью.
Из этого следует важный практический вывод: HTTPS-прокси повышает защищенность участка «клиент → прокси», но не делает трафик магически невидимым для всех и не заменяет другие меры сетевой безопасности.
Мобильные прокси России от 490 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетЧем HTTPS-прокси отличается от HTTP и SOCKS5
Больше всего путаницы возникает именно здесь. Часто под «HTTPS-прокси» ошибочно понимают любой прокси, через который открываются HTTPS-сайты. Но у HTTP-, HTTPS- и SOCKS5-прокси разные уровни работы и разные сценарии применения.
| Параметр | HTTP-прокси | HTTPS-прокси | SOCKS5 |
|---|---|---|---|
| Уровень работы | Прикладной, веб-запросы | Прикладной, веб-запросы + защищенный канал до прокси | Ниже по стеку, передача разных типов трафика |
| Поддержка HTTPS-сайтов | Да, обычно через CONNECT | Да | Да |
| Шифрование между клиентом и прокси | Обычно нет | Да | Зависит от приложения, сам протокол не равен TLS |
| Подходит для браузеров | Да | Да | Да, если приложение поддерживает |
| Подходит не только для веба | Ограниченно | Ограниченно | Да, чаще гибче |
| Где чаще используют | Браузер, веб-чекеры, SEO-инструменты | Те же задачи, когда нужен шифрованный канал до прокси | Автоматизация, клиенты, парсеры, часть десктопного софта |
Разница с HTTP-прокси
Если упростить, обычный HTTP-прокси может быть достаточен для многих веб-задач: открыть страницу, отправить запрос, проверить ответ сервера. Но соединение до самого прокси при этом может идти без TLS. В локальной сети, дата-центре, корпоративной инфраструктуре или при работе через недоверенный сегмент это не всегда желательно.
HTTPS-прокси добавляет шифрование именно на участке между клиентом и прокси. Это полезно, если вы хотите уменьшить риск перехвата авторизации к прокси или метаданных на пути до него.
Разница с SOCKS5
SOCKS5 прокси обычно выбирают, когда нужна более универсальная транспортная прослойка. Он лучше подходит для программ, которым нужно проксировать не только HTTP/HTTPS, но и другой TCP-трафик. В инструментах автоматизации, некоторых парсерах, десктопных клиентах и нестандартных интеграциях это бывает удобнее.
HTTPS-прокси, напротив, особенно логичен там, где задача ограничена вебом: SERP-мониторинг, проверка рекламы, тестирование страниц, работа через браузер и веб-API. Если приложение умеет работать только с HTTP-прокси, выбор тоже очевиден.
Для каких задач HTTPS-прокси подходит лучше всего
Этот тип подключения особенно хорош там, где основной трафик — браузерный или API-шный поверх HTTP/HTTPS, а не произвольные сетевые протоколы. Он не делает сценарий автоматически успешным, но часто снижает количество проблем совместимости.
SEO-мониторинг и проверка выдачи
Для SEO HTTPS-прокси используют, когда нужно смотреть поисковую выдачу, сниппеты, доступность страниц, региональные варианты результатов и поведение сайта с разных IP. Здесь важна не столько теоретическая скорость протокола, сколько стабильность сессии, корректная геолокация и адекватная работа в браузере или софте для мониторинга.
Если нужен именно мобильный сценарий с более естественным сетевым окружением для проверки рекламной выдачи, локализации и веб-интерфейсов, чаще смотрят в сторону российских мобильных прокси. Но это уже вопрос типа IP и сети, а не только прикладного протокола.
Рекламная аналитика и проверка креативов
Когда агентству или арбитражной команде нужно открыть посадочную страницу, проверить редиректы, убедиться, что пиксели грузятся, а страница доступна из нужной географии, HTTPS-прокси удобен своей предсказуемостью в браузере. Для таких задач обычно важнее корректно отрисовать страницу, чем гнаться за максимальным числом потоков.
Если вы работаете в антидетект-среде, сам прокси решает только часть задачи. Остальное зависит от браузерного профиля, отпечатка, WebRTC, DNS и поведения самого сайта. Для разделения рабочих окружений может пригодиться антидетект-браузер, но уже как отдельный слой инфраструктуры.
QA, разработка и проверка веб-приложений
В QA HTTPS-прокси используют для тестов авторизации, редиректов, региональных страниц, cookies, кэширования и сценариев с ограничением по IP. Это удобно, когда разработчик или тестировщик хочет быстро сменить исходящий адрес без перестройки всей сетевой схемы.
Еще один типичный кейс — проверка того, как веб-приложение отдает контент через CDN, как ведет себя защита, совпадает ли локализация, нет ли неожиданных 403 или 429 для отдельных сетей.
Работа с API и сбор открытых данных
Если API использует HTTP/HTTPS и клиент поддерживает прокси на этом уровне, HTTPS-прокси обычно подходит. Для парсинга открытых данных это тоже рабочий вариант, особенно когда инструмент из коробки понимает именно HTTP(S)-прокси.
Но здесь нужно смотреть на характер нагрузки. Если сценарий многопоточный, с большим числом соединений, длинными очередями и нестандартными библиотеками, иногда выгоднее сравнить его с ротационными или SOCKS5-решениями. Протокол сам по себе не компенсирует слабую инфраструктуру или перегруженный узел.
Какие параметры важны при выборе
Название типа прокси — только верхний слой. Для реальной работы гораздо важнее, как именно вы будете использовать соединение и какие технические ограничения есть у вашего софта.
- Поддерживает ли ваше приложение именно HTTPS-прокси, а не только HTTP или SOCKS5.
- Нужен ли вам постоянный IP или допустима ротация адреса.
- Важна ли конкретная страна, регион или оператор связи.
- Какой метод авторизации требуется: по логину и паролю или по IP.
- Есть ли ограничения по числу одновременных соединений, потоков и длительности сессии.
- Критична ли задержка, если речь идет о браузерных действиях в реальном времени.
- Нужна ли работа в антидетект-браузере, парсере, серверном приложении или через API.
- Достаточно ли вам веб-совместимости или нужен более универсальный транспортный протокол.
Статический IP или ротация
Для личных кабинетов, длительных сессий, тестирования авторизации и повторяемых сценариев чаще нужен более стабильный IP. Для распределенного мониторинга, массовой проверки страниц и части задач по сбору открытых данных может быть полезна ротация, если она не ломает логику целевого сервиса.
Если сценарий завязан на смену адреса по времени или ссылке, имеет смысл отдельно посмотреть на прокси с ротацией. Но выбирать ротацию только потому, что она «звучит лучше», не стоит: для многих веб-задач лишняя смена IP только мешает.
Авторизация и совместимость
Частая проблема — приложение формально поддерживает прокси, но не умеет работать с HTTPS-прокси конкретного типа или не понимает выбранный способ авторизации. Перед покупкой большого объема лучше проверить это на одном узле или минимальном тарифе.
Отдельно стоит учитывать браузеры, расширения, headless-среды, контейнеры и серверные рантаймы. У каждого свой стек, и одна и та же схема может работать по-разному в Chrome, Playwright, curl, Python-библиотеке и десктопном парсере.
Преимущества и ограничения HTTPS-прокси
Что в нем действительно хорошо
- Подходит для большинства веб-сценариев: браузер, HTTP API, проверка страниц, SEO-мониторинг.
- Шифрует участок между клиентом и прокси, что полезно для защиты авторизации и метаданных на этом отрезке.
- Обычно проще объясняется и настраивается в веб-инструментах, чем более низкоуровневые схемы.
- Часто дает хорошую совместимость с корпоративными и пользовательскими средами, где важен именно веб-трафик.
Где начинаются ограничения
- Не является универсальным транспортом для любого приложения и любого протокола.
- Может уступать SOCKS5 по гибкости в нестандартных сценариях.
- Сам по себе не решает проблемы DNS-утечек, WebRTC и браузерного отпечатка.
- Результат сильно зависит от качества инфраструктуры, географии, типа IP и нагрузки, а не только от слова HTTPS в описании.
| Критерий | Преимущество | Ограничение |
|---|---|---|
| Безопасность канала до прокси | TLS между клиентом и прокси | Не защищает все остальные части цепочки автоматически |
| Совместимость | Хорош для веб-сервисов и браузеров | Не все приложения поддерживают одинаково |
| Гибкость | Удобен для HTTP/HTTPS-трафика | Для нестандартных протоколов чаще нужен SOCKS5 |
| Практическое применение | Удобен в SEO, QA, аналитике | Не гарантирует корректную работу с любым сайтом |
Типичные ошибки и заблуждения
Большая часть проблем вокруг HTTPS-прокси возникает не из-за самого протокола, а из-за неправильных ожиданий. Ниже — ошибки, которые встречаются чаще всего.
Путать HTTPS-прокси с обычным HTTPS-сайтом
Если сайт открывается по HTTPS, это еще не значит, что к нему нужен именно HTTPS-прокси. Многие клиенты спокойно работают с HTTPS-сайтами через обычный HTTP-прокси по схеме CONNECT. Вопрос в том, нужно ли вам шифрование именно до прокси.
Считать, что HTTPS-прокси всегда лучше HTTP-прокси
Не всегда. Если вы работаете в контролируемой среде, а приложение поддерживает только обычный HTTP-прокси, переход на другой формат может ничего не улучшить. Иногда разница будет практической, иногда — почти незаметной для конкретной задачи.
Игнорировать тип IP
Один и тот же протокол может использоваться с дата-центровым, резидентским или мобильным IP. Для целевого сайта это часто важнее, чем формулировка HTTP или HTTPS в описании. Именно тип сети, география и репутация адреса нередко определяют, получите вы нормальную страницу или проверку доступа.
Не проверять DNS и WebRTC
Если задача связана с браузером, прокси — только часть конфигурации. При неверных настройках сайт может видеть несоответствие между IP, DNS-запросами и WebRTC-поведением. В результате диагностика упирается не в качество прокси, а в сетевое окружение клиента.
Покупать объем без теста
Даже если по описанию все подходит, реальная работа зависит от софта, региона, целевых сайтов и модели нагрузки. Минимальный тест перед масштабированием почти всегда экономит время и деньги.
Что проверить перед использованием
Перед запуском в продакшн полезно пройти короткий технический чек-лист. Он помогает быстро понять, подходит ли конкретное подключение под ваш сценарий.
Уточните, какой именно формат поддерживает ваш софт: HTTP, HTTPS-прокси, SOCKS4 или SOCKS5.
Проверьте метод авторизации и корректность логина, пароля, IP и порта.
Сделайте тест на смену внешнего IP и убедитесь, что геолокация соответствует задаче.
Откройте целевые страницы в том режиме, в котором будете работать дальше: браузер, headless, API-клиент, парсер.
Оцените не только скорость ответа, но и стабильность: обрывы, таймауты, 403, 429, повторные подключения.
Если работаете через браузер, отдельно проверьте DNS и WebRTC-поведение.
Только после этого переносите конфигурацию в многопоточный или командный сценарий.
Один успешный тест страницы еще не означает, что прокси выдержит рабочую нагрузку. Для SEO-мониторинга, аналитики и автоматизации важна не только доступность, но и повторяемость результата на серии запросов.
Кому HTTPS-прокси подходит, а кому лучше смотреть альтернативы
Если ваша задача связана с браузером, веб-платформой, проверкой страниц, рекламной аналитикой, QA или HTTP API, этот вариант часто оказывается самым понятным и достаточно удобным. Он особенно уместен там, где не нужен произвольный сетевой трафик, а важна совместимость с веб-стеком.
Если же у вас сложная автоматизация, нестандартные клиентские приложения, собственные сетевые инструменты или большая зависимость от нестандартных протоколов, лучше заранее сравнить его с SOCKS5. А если упор на реалистичное мобильное сетевое окружение, важнее уже не сам протокол, а тип IP и модель ротации.
Что в итоге важно запомнить
HTTPS-прокси — это не «самый мощный» и не «обязательный» формат по умолчанию. Это инструмент для конкретного класса задач: веб-трафик, браузеры, API, мониторинг, тестирование и аналитика, где полезен защищенный канал до прокси и нормальная совместимость с HTTP/HTTPS-стеком.
Выбирать его стоит не по названию, а по связке параметров: какой трафик идет через прокси, нужен ли TLS до узла, какой тип IP требуется, поддерживает ли это ваш софт и как ведет себя целевой сайт. В этой точке решение обычно становится очевидным.
Частые вопросы по теме
HTTPS-прокси и HTTP-прокси — это одно и то же?
Нет, хотя их часто смешивают. HTTP-прокси работает на уровне веб-запросов и может пропускать HTTPS-сайты через туннель CONNECT. HTTPS-прокси обычно подразумевает, что соединение между клиентом и самим прокси дополнительно защищено TLS. Для части задач разница существенна, для части — почти незаметна.
Можно ли использовать HTTPS-прокси для обычного браузера?
Да, если браузер или промежуточный инструмент поддерживает такую схему подключения. Это один из самых типичных сценариев: проверка страниц, локализации, редиректов, рекламы, форм и личных кабинетов. Но итоговая работа зависит еще и от DNS, WebRTC, cookies и сетевых настроек самого браузера.
HTTPS-прокси быстрее или медленнее SOCKS5?
По одному названию протокола это определить нельзя. Реальная скорость зависит от узла, сети, маршрута, нагрузки, географии и клиента. В одних сценариях разницы почти не будет, в других SOCKS5 окажется удобнее из-за большей гибкости. Оценивать нужно на вашем софте и на целевых ресурсах.
Подходит ли HTTPS-прокси для API и парсеров?
Да, если ваш клиент работает через HTTP/HTTPS-прокси и задача ограничена веб-протоколами. Для REST API, проверки ответов сервера и сбора открытых данных это часто нормальный выбор. Если же в проекте много нестандартного трафика, сложная многопоточность или особые сетевые требования, стоит сравнить вариант с SOCKS5.
Дает ли HTTPS-прокси полную анонимность?
Нет. Он шифрует соединение между клиентом и прокси, но не устраняет все риски идентификации. Целевые сайты могут учитывать cookies, поведение браузера, DNS, WebRTC, отпечаток устройства и репутацию IP-адреса. Поэтому прокси — это сетевой инструмент, а не универсальная защита от всех видов анализа.
Что важнее при выборе: протокол или тип IP?
Обычно важны оба параметра, но в реальной работе тип IP часто влияет сильнее. Для целевого сайта есть большая разница между дата-центровым, резидентским и мобильным адресом. Протокол определяет способ подключения и совместимость, а тип IP — то, как такое соединение будет восприниматься целевым ресурсом.