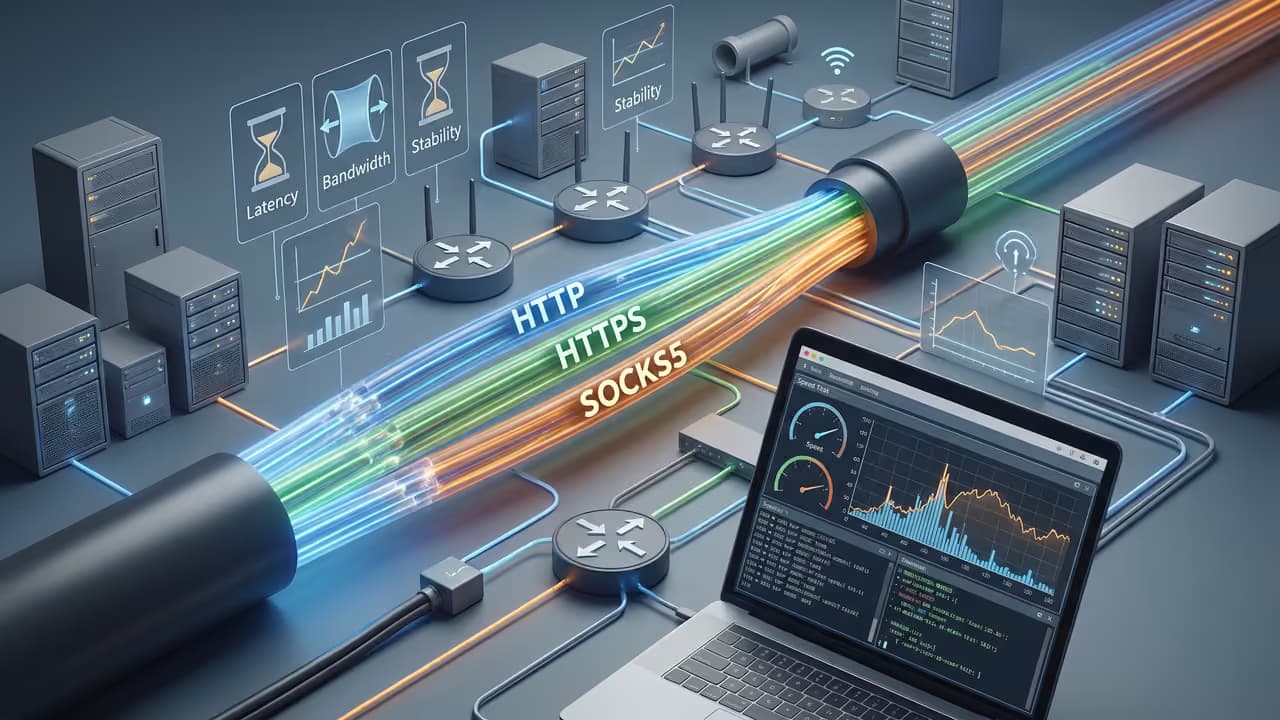
Когда в задаче есть авторизация, личные кабинеты, рекламные интерфейсы, CRM, веб-аналитика или просто любой сайт с HTTPS, вопрос стоит не в том, нужен ли прокси вообще, а в том, как именно он работает с шифрованием. На практике путаница возникает постоянно: одни называют HTTPS-прокси обычный HTTP proxy с методом CONNECT, другие ожидают от него расшифровки трафика, третьи смешивают это с SOCKS5. Ниже разберем без путаницы: что обычно имеют в виду под прокси для HTTPS, как идет соединение, где это полезно и что важно проверить перед работой.
Что обычно понимают под прокси для HTTPS
Прокси для HTTPS — это прокси-сервер, через который клиент может устанавливать соединения к сайтам и сервисам, работающим по HTTPS. Чаще всего речь идет об HTTP-прокси, который поддерживает метод CONNECT и умеет передавать зашифрованный трафик до целевого узла.
Здесь важна одна деталь. Такой прокси обычно не расшифровывает содержимое HTTPS-сеанса. Он создает туннель между клиентом и сайтом, а TLS-шифрование происходит уже внутри этого туннеля. Поэтому оператор прокси, как правило, видит адрес назначения, порт, объем трафика и факт подключения, но не содержимое страниц и форм, если не используется отдельная схема перехвата с доверенным сертификатом в корпоративной среде.
Из-за этого термин часто звучит двусмысленно. В бытовом смысле «HTTPS-прокси» — это прокси, через который открываются HTTPS-сайты. В более строгом техническом смысле — это HTTP proxy с поддержкой туннелирования TLS-соединений.
Если вам нужно просто открывать HTTPS-сайты через другой IP-адрес, чаще всего достаточно прокси с поддержкой
CONNECT. Если нужна работа на уровне любых TCP-приложений, уже стоит смотреть в сторону SOCKS5-прокси.
Как работает HTTPS через прокси
Сценарий выглядит проще, чем кажется. Браузер, парсер или приложение сначала подключается не к самому сайту, а к прокси-серверу. Затем клиент отправляет команду установить туннель до нужного домена и порта, обычно это 443.
После подтверждения со стороны прокси начинается уже обычное TLS-соединение между клиентом и целевым сайтом. Сертификат проверяется клиентом напрямую, а сам прокси становится промежуточным транспортным узлом, который пересылает байты в обе стороны.
Что происходит по шагам
Клиент подключается к прокси по IP-адресу и порту, с авторизацией или без нее.
Клиент отправляет запрос вида
CONNECT example.com:443 HTTP/1.1.Прокси либо разрешает туннель, либо возвращает ошибку авторизации, доступа или маршрутизации.
Если туннель создан, клиент начинает TLS-рукопожатие уже с целевым сайтом.
После установки TLS-сессии весь HTTP-трафик внутри нее идет в зашифрованном виде.
Что видит прокси, а что не видит
- Видит IP-адрес клиента или промежуточного узла, если он не скрыт другой инфраструктурой.
- Видит адрес проксируемого узла и порт назначения.
- Видит факт соединения, его длительность и объем трафика.
- Обычно не видит содержимое HTTPS-страниц, куки, логины и формы внутри TLS.
- Может участвовать в логировании сетевых метаданных, если это предусмотрено инфраструктурой поставщика.
На практике это и есть причина, почему HTTPS через прокси используют для работы с веб-интерфейсами, рекламными кабинетами, системами аналитики, маркетплейсами и внутренними панелями, где почти весь трафик давно зашифрован.
Мобильные прокси России от 490 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетЧем прокси для HTTPS отличается от HTTP и SOCKS5
Основная путаница обычно возникает между тремя вещами: HTTP proxy, HTTPS-доступ через HTTP proxy и SOCKS5. Они пересекаются, но не равны друг другу.
| Вариант | Как работает | Подходит для | Ограничения |
|---|---|---|---|
| HTTP-прокси | Обрабатывает HTTP-запросы напрямую, может поддерживать CONNECT для HTTPS | Браузеры, парсеры, SEO-инструменты, веб-запросы | Обычно ориентирован именно на HTTP/HTTPS-трафик |
| Прокси для HTTPS | Обычно это HTTP proxy с туннелированием TLS через CONNECT | Любые HTTPS-сайты и веб-сервисы | Не заменяет универсальный транспорт для нестандартных протоколов |
| SOCKS5 | Передает TCP-соединения на более низком уровне, без привязки к HTTP | Браузеры, приложения, API-клиенты, часть десктопного софта | Требует поддержки SOCKS5 на стороне клиента |
HTTP-прокси и HTTPS-прокси: разница по сути
Если говорить строго, отдельного самостоятельного класса «HTTPS-прокси» в пользовательском смысле часто нет. Есть обычный HTTP proxy, который умеет пропускать HTTPS-соединения через туннель. Поэтому в карточках сервисов формулировка «HTTP/HTTPS proxy» обычно означает поддержку и незашифрованного HTTP, и HTTPS-трафика.
Это важно при выборе. Если поставщик просто пишет «HTTP-прокси», не факт, что он поддерживает корректный CONNECT или будет стабильно работать с нужным софтом. Для браузеров, рекламных инструментов и веб-автоматизации это нужно проверять отдельно.
Когда лучше смотреть на SOCKS5
Если трафик не ограничивается браузером и веб-запросами, SOCKS5 часто удобнее. Он лучше подходит для приложений, которые работают не только через HTTP-стек, а также для некоторых сценариев автоматизации и тестирования.
Но для типовых задач SEO-мониторинга, проверки выдачи, доступа к веб-панелям, работы с аналитикой и контроля отображения рекламных страниц HTTPS-прокси обычно достаточно. Особенно если используется мобильная инфраструктура с ротацией IP, например прокси с ротацией под сессионные сценарии.
Где такие прокси реально применяются
Прокси для HTTPS нужны там, где целевой ресурс работает по TLS, а это почти весь веб. Но практический смысл появляется не из-за самого HTTPS, а из-за задачи: сменить сетевое окружение, разделить подключения, протестировать выдачу или стабильно пропускать запросы через отдельный IP.
SEO и мониторинг выдачи
Для проверки поисковой выдачи, сниппетов, региональности, индексации и доступности страниц HTTPS-прокси используется как транспорт между инструментом и поисковой системой либо сайтом. Здесь важны стабильность IP, корректная геолокация и предсказуемая работа без постоянных обрывов.
Если мониторинг идет сериями запросов, имеет значение не только факт подключения, но и его повторяемость. Один и тот же узел должен отрабатывать десятки и сотни запросов без провалов по таймаутам, иначе отчеты будут шумными.
Рекламная аналитика и проверка интерфейсов
Рекламные кабинеты, трекеры, системы веб-аналитики и CRM почти всегда работают по HTTPS. В таких задачах прокси помогает разделять рабочие сессии, проверять отображение страниц из нужного региона и изолировать команды или проекты друг от друга.
Для агентств и арбитражных команд обычно критичны не абстрактные слова про анонимность, а конкретные параметры: сохраняется ли сессия, не ломается ли авторизация, есть ли белые экраны при открытии тяжелых интерфейсов, как ведет себя соединение под несколькими параллельными вкладками.
Разработка, QA и проверка локализации
Когда нужно проверить, как сайт отдает контент из другого сетевого окружения, HTTPS-прокси используется как быстрый способ изменить исходящий IP-адрес без перенастройки всей инфраструктуры. Это удобно для QA, проверки ограничений по регионам, теста доступности лендингов и диагностики сторонних API.
Если задача шире и нужно эмулировать мобильную сеть, чаще выбирают российские мобильные прокси. Они ближе к реальному потребительскому трафику, чем дата-центровые IP, хотя конкретный результат всегда зависит от целевого сайта, региона и профиля нагрузки.
Парсинг открытых данных и мониторинг ассортимента
В парсинге HTTPS уже давно базовый стандарт, а не особенность. Поэтому вопрос обычно ставят так: выдержит ли прокси нужное число соединений, как часто меняется IP, есть ли ограничения по географии и подойдет ли тип подключения под конкретный стек.
Если мониторинг идет по карточкам товаров, выдаче, остаткам или ценам, важны не только скорость и задержка, но и качество маршрута. Иногда формально рабочий прокси проходит тест IP, но разваливается под реальной нагрузкой из нескольких потоков.
Какие параметры важны при выборе
Для HTTPS-задач нельзя оценивать прокси только по одному признаку вроде «есть IP и порт». Рабочесть определяется связкой протокола, маршрута, стабильности и поведения под вашей реальной нагрузкой.
Поддержка нужного протокола
Первое, что нужно уточнить, — поддерживает ли прокси HTTPS-туннелирование через CONNECT, если вы используете браузерный или HTTP-клиентский сценарий. Если приложение работает через SOCKS, лучше не пытаться натянуть HTTP proxy поверх неподходящего стека.
Авторизация и формат подключения
На практике встречаются два типовых варианта: по логину и паролю или по белому IP. Для браузеров, антидетектов, серверных задач и командной работы формат авторизации влияет на удобство не меньше, чем сам тип прокси.
Если подключений много и доступом пользуются несколько сотрудников, важно заранее понять, где будет храниться учетная пара, как ограничивается доступ и можно ли развести рабочие сценарии по разным учетным данным.
Стабильность соединения
Для HTTPS важна не только скорость ответа, но и стабильность длинных сессий. Можно иметь быстрый узел на коротком тесте и при этом ловить обрывы при авторизации, загрузке SPA-интерфейсов, работе с таблицами, фильтрами и дашбордами.
Проверять стоит не одним открытием главной страницы, а серией типовых действий: логин, переходы между разделами, загрузка статики, отправка форм, работа нескольких вкладок одновременно.
Геолокация и ротация IP
Для SEO, рекламы и тестирования региона важна реальная геопривязка IP. Для массовых запросов или разделения сессий — ротация. Но ротация полезна не всегда: если нужен стабильный вход в веб-интерфейс, слишком частая смена адреса может ломать сессию.
Поэтому сначала определяют задачу, а уже потом тип IP-поведения: статический, сессионный или сменяемый по времени либо по запросу.
Что проверить до запуска
- Поддерживается ли HTTPS через
CONNECTили нужен SOCKS5. - Какой тип авторизации используется: логин/пароль или белый IP.
- Нужен ли постоянный IP или, наоборот, смена адреса по сессии.
- Важна ли конкретная страна, регион или город.
- Сколько параллельных соединений будет у сценария.
- Есть ли тест в реальной программе, а не только проверка на странице определения IP.
- Не конфликтует ли прокси с антидетект-браузером, парсером, BAS или серверным клиентом.
Что HTTPS-прокси не решает сам по себе
Одна из частых ошибок — ждать от такого прокси свойств, которых у него по определению нет. HTTPS-прокси не делает трафик «невидимым», не исправляет плохую автоматизацию и не гарантирует, что любой сайт будет одинаково лоялен к вашему соединению.
Это не полная анонимность
Даже если содержимое трафика зашифровано, остаются сетевые признаки: IP-адрес, частота запросов, поведение клиента, fingerprint браузера, куки, DNS-сценарий и другие факторы. Для веб-сервисов это часто не менее важно, чем сам исходящий адрес.
Это не замена настройкам безопасности
Прокси не устраняет DNS-утечки, не управляет WebRTC сам по себе и не решает вопросы хранения учетных данных на устройстве. Если задача чувствительная, безопасность нужно смотреть комплексно: браузер, ОС, DNS, политика сертификатов, разделение профилей и управление доступом.
Это не гарантия совместимости с любым софтом
Часть программ ожидает SOCKS5, часть работает только с системным прокси, часть плохо переваривает авторизацию, а некоторые инструменты некорректно обрабатывают длинные TLS-сессии через промежуточные узлы. Поэтому проверка совместимости до масштабирования обязательна.
Если вы тестируете браузерный сценарий с несколькими аккаунтами, важен не только прокси, но и среда запуска. В таких задачах часто используют отдельный антидетект-браузер, чтобы не смешивать профили, куки и локальное хранилище.
Частые ошибки при работе с HTTPS через прокси
Большинство проблем появляется не из-за самого TLS, а из-за неверного понимания схемы подключения. Ниже — то, что чаще всего ломает запуск.
Ожидание, что любой HTTP-прокси автоматически подходит для HTTPS
Если прокси не поддерживает CONNECT или делает это нестабильно, HTTPS-сайты будут открываться с ошибками, подвисаниями или частичной загрузкой. Формальное название в описании услуги не всегда гарантирует корректную работу именно в вашем клиенте.
Тест только через страницу проверки IP
Прокси может успешно показывать внешний IP и при этом сыпаться в реальной задаче. Для проверки нужны хотя бы несколько сценариев: вход в сервис, переход по разделам, загрузка таблиц, отправка запроса к API, серия последовательных открытий страниц.
Смешение задач для статического и ротационного IP
Для долгой авторизованной сессии обычно нужен предсказуемый адрес хотя бы на время сеанса. Для массового мониторинга или распределения запросов — наоборот, полезна смена IP. Если перепутать эти режимы, проблемы будут выглядеть как «прокси плохой», хотя причина в типе сценария.
Игнорирование локального окружения
Даже хороший прокси не поможет, если приложение отправляет часть запросов мимо него, ломает DNS-разрешение или хранит старые настройки подключения. При диагностике всегда полезно проверить поведение без прокси, затем с другим клиентом и только потом делать выводы о самом узле.
Какой тип прокси чаще подходит под HTTPS-задачи
Универсального ответа нет, потому что HTTPS — это не сценарий, а транспортный слой сайта или API. Выбирать нужно по задаче: веб-интерфейсы, автоматизация, QA, аналитика, парсинг открытых данных.
| Задача | Что чаще подходит | Почему |
|---|---|---|
| Проверка выдачи и страниц в браузере | HTTP/HTTPS-прокси | Обычно достаточно для веб-трафика и совместимо с большинством браузерных сценариев |
| Работа с личными кабинетами и аналитикой | HTTP/HTTPS-прокси или мобильный прокси | Важны стабильность сессии, геолокация и поведение IP |
| Серверная автоматизация и нестандартные клиенты | SOCKS5 | Чаще проще для приложений вне обычного HTTP-стека |
| Тестирование локализации и региона | Прокси с нужной географией | Ключевой фактор здесь не HTTPS, а соответствие региона задаче |
| Мониторинг открытых данных в несколько потоков | Зависит от нагрузки: HTTP/HTTPS или SOCKS5 | Нужно проверять стабильность под реальным количеством соединений |
Если говорить практично, для веб-задач стартовая точка почти всегда одна: проверить, хватает ли обычного HTTP/HTTPS-прокси. Если начинаются ограничения по совместимости клиента, типу трафика или управлению соединением, тогда уже переходить к SOCKS5 или другой схеме.
Как проверить, что прокси для HTTPS действительно подходит
Оценка должна быть прикладной. Не только «подключается или нет», а выдерживает ли именно ваш сценарий.
Проверьте внешний IP и базовую доступность HTTPS-сайта через нужный клиент.
Запустите типовой сценарий: логин, переходы, загрузка тяжелых страниц, несколько вкладок или потоков.
Сравните поведение с подключением без прокси: время ответа, ошибки, обрывы, частичную загрузку ресурсов.
Проверьте, как ведет себя соединение на серии повторов, а не на одном успешном открытии.
Отдельно оцените геолокацию IP, если от нее зависит выдача, реклама или локализация сайта.
Если тестируете парсер или собственный софт, полезно смотреть логи на уровне таймаутов, TLS-ошибок, кодов ответа и повторных попыток соединения. По ним быстрее видно, где проблема: в авторизации, в маршруте, в самом узле или в приложении.
Что важно запомнить
Под «прокси для HTTPS» чаще всего понимают HTTP-прокси, который поддерживает туннелирование через CONNECT. Он нужен не для расшифровки трафика, а для передачи защищенного соединения через другой IP-адрес.
Для браузерных задач, SEO-мониторинга, рекламной аналитики, QA и работы с веб-интерфейсами этого часто достаточно. Но итог зависит от четырех вещей: совместимость клиента, стабильность длинных сессий, подходящий режим IP и корректная география.
Если задача выходит за пределы обычного веб-трафика, разумно сравнить такой вариант с SOCKS5. А если критичны региональность и поведение IP, выбирать уже не только протокол, но и тип узла: дата-центровый, резидентский или мобильный.
Что еще обычно спрашивают
Прокси для HTTPS и HTTPS-прокси — это одно и то же?
В большинстве практических материалов да. Обычно так называют прокси, через который можно открывать HTTPS-сайты. Технически чаще всего имеется в виду HTTP proxy с поддержкой метода CONNECT, который создает туннель до целевого сайта и пропускает TLS-трафик внутри него.
Может ли такой прокси видеть содержимое зашифрованных страниц?
В типовой схеме — нет, не может видеть содержимое TLS-сеанса, если не используется специальный механизм перехвата с установкой доверенного сертификата на стороне клиента. Но метаданные соединения, адрес назначения, порт и объем трафика прокси обычно видит.
Что лучше для HTTPS-задач: HTTP/HTTPS-прокси или SOCKS5?
Если задача связана с браузером, сайтами, веб-интерфейсами, SEO-мониторингом или аналитикой, часто хватает HTTP/HTTPS-прокси. Если трафик идет через нестандартные клиенты, десктопные приложения или нужен более универсальный TCP-уровень, SOCKS5 нередко удобнее. Выбор зависит от программы, а не от модного названия.
Подходит ли мобильный прокси для работы с HTTPS?
Да, если конкретный сервис и формат подключения поддерживают нужный протокол. В таком случае HTTPS проходит через прокси так же, как и через другие типы узлов. На практике преимущества мобильного варианта связаны не с самим HTTPS, а с типом IP, географией и особенностями сетевого окружения.
Почему сайт открывается через прокси, но работает нестабильно?
Причина может быть в таймаутах, проблемах маршрута, перегрузке узла, несовместимости клиента, частой ротации IP или в том, что часть запросов идет мимо прокси. Один успешный вход на сайт еще не говорит о стабильности. Проверять нужно полный рабочий сценарий под обычной нагрузкой.
Подойдет ли прокси для HTTPS для API и парсеров?
Часто да, если API-клиент или парсер умеет работать через HTTP proxy с CONNECT. Но некоторые библиотеки и фреймворки лучше чувствуют себя с SOCKS5 или требуют отдельной настройки TLS, DNS и таймаутов. Поэтому для автоматизации всегда важен короткий тест именно на вашем стеке.