Когда отдельный IP нужен только браузеру, парсеру или рекламному инструменту, системная настройка прокси обычно создает больше проблем, чем пользы. Прокси для выбранных приложений позволяет отправлять через отдельное соединение только нужный софт, а остальной трафик оставить прямым — это удобно для SEO-мониторинга, QA, работы с API, парсинга открытых данных и командной работы с несколькими изолированными профилями.
Что имеется в виду под прокси для выбранных приложений
Речь о схеме, в которой прокси-сервер используется не на уровне всей системы, а только для конкретной программы или группы программ. Например, через один IP работает Firefox, через другой — антидетект-браузер, а Telegram, IDE, мессенджеры и обновления ОС идут напрямую.
Главный смысл здесь простой: вы разделяете сетевые контуры. Это полезно, когда одному приложению нужна отдельная геолокация, ротация IP, другой тип авторизации или просто изолированный канал для теста, а весь остальной трафик трогать не хочется.
Если приложение действительно настроено отдельно, прокси затронет только его трафик. Если же программа берет сетевые параметры из ОС, вы можете случайно переключить не один инструмент, а весь пользовательский профиль системы.
Где такой режим нужен на практике
У SEO-специалиста это обычно история про проверку выдачи, локализацию сниппетов, работу в нескольких браузерных профилях и сбор данных без смешивания рабочих сессий. У арбитражника и медиабайера — про разделение браузеров, кабинетов и вспомогательных сервисов по разным сетевым сценариям.
У разработчика и QA — про тестирование веб-приложения из другой сети, проверку API через отдельный маршрут и воспроизведение ошибок, которые не видны с основного канала. У парсера — про то, чтобы пускать через прокси только воркеры или конкретные потоки, а сервер администрирования и служебный доступ оставить прямыми.
- нужно вынести в прокси только браузер, а не весь компьютер;
- требуется разный IP для разных приложений на одной машине;
- важно не ломать доступ к локальным сервисам, CRM, почте и корпоративным ресурсам;
- нужна отдельная ротация IP только для парсера или браузерного профиля;
- необходимо точно понимать, какой трафик идет через прокси, а какой нет.
Мобильные прокси России от 490 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетКак трафик выбранных приложений уходит через прокси
Есть четыре базовых механизма. Они похожи по цели, но сильно отличаются по управляемости и по тому, какой именно трафик попадет в прокси.
1. Встроенная настройка внутри приложения
Самый чистый вариант — когда программа умеет работать через прокси сама. Вы вводите адрес, порт, логин и пароль в настройках клиента, и только он начинает ходить через новый маршрут.
Это типично для браузеров, части десктопных клиентов, API-инструментов, скраперов, антидетектов и некоторых мобильных приложений. Плюс такого подхода в том, что он обычно лучше всего контролируется и проще диагностируется.
2. Переменные окружения
Многие CLI-инструменты, библиотеки и сервисные процессы умеют читать HTTP_PROXY, HTTPS_PROXY, ALL_PROXY и NO_PROXY. Это удобно, когда нужно направить через прокси только консольный клиент, отдельный контейнер, Python-скрипт, job в CI или API-воркер.
Плюс в том, что настройка обратима и хорошо автоматизируется. Минус — поддержка зависит от конкретной программы: один клиент читает переменные автоматически, другой игнорирует их полностью.
HTTP_PROXY=http://login:password@host:port
HTTPS_PROXY=http://login:password@host:port
ALL_PROXY=socks5://login:password@host:port
NO_PROXY=localhost,127.0.0.1,.internal
3. Запуск приложения с параметром прокси
У некоторых программ есть отдельные флаги запуска. Типичный пример — Chromium-совместимые браузеры, которые можно стартовать с параметром --proxy-server=... и, при необходимости, с отдельным списком исключений.
Это удобно для одноразовых сессий, тестов, сплитов по профилям и автоматизации. Но важно помнить: такой способ работает только для тех приложений, которые вообще поддерживают командную строку с сетевыми параметрами.
chrome --proxy-server="socks5://host:port"
chrome --proxy-server="http://host:port" --proxy-bypass-list="localhost;127.0.0.1"
4. Перенаправление трафика по процессу
Если программа не умеет работать с прокси сама, используют внешний слой маршрутизации: трафик конкретного процесса перенаправляется на прокси через специализированное ПО или через сетевые правила ОС. Это уже не пользовательская галочка, а отдельный инженерный контур.
Метод мощный, но самый капризный. Нужно понимать, какие протоколы использует приложение, как оно резолвит DNS, не открывает ли дополнительные соединения в обход основного процесса и как ведет себя при авторизации.
| Способ | Что проксируется | Плюсы | Ограничения |
|---|---|---|---|
| Встроенная настройка | Только выбранное приложение | Точный контроль, проще отладка | Не у всех программ есть такой режим |
| Переменные окружения | CLI, скрипт, сервис, контейнер | Удобно автоматизировать | Поддержка зависит от клиента |
| Параметр запуска | Конкретный экземпляр приложения | Удобно для тестов и профилей | Работает не во всех программах |
| Маршрутизация по процессу | Трафик выбранного процесса | Можно подключить софт без встроенного прокси | Сложнее настройка и диагностика |
Какой тип прокси выбирать для отдельных приложений
Для такой задачи обычно рассматривают HTTP, HTTPS и SOCKS5. Выбор зависит не от моды, а от того, какой трафик генерирует конкретное приложение и умеет ли оно работать с нужным протоколом.
HTTP и HTTPS-прокси
HTTP-прокси хорошо подходит для браузерного трафика, API-клиентов, парсеров страниц и программ, которые работают в основном по HTTP(S). Для HTTPS-сайтов клиент обычно строит туннель через метод CONNECT, после чего зашифрованные данные идут сквозь прокси дальше к целевому серверу.
На практике это удобно для задач, где весь рабочий трафик — веб. Но если приложение использует не только HTTP, а еще собственные TCP-соединения, сокеты или нестандартные сетевые библиотеки, HTTP-прокси может оказаться слишком узким.
SOCKS5
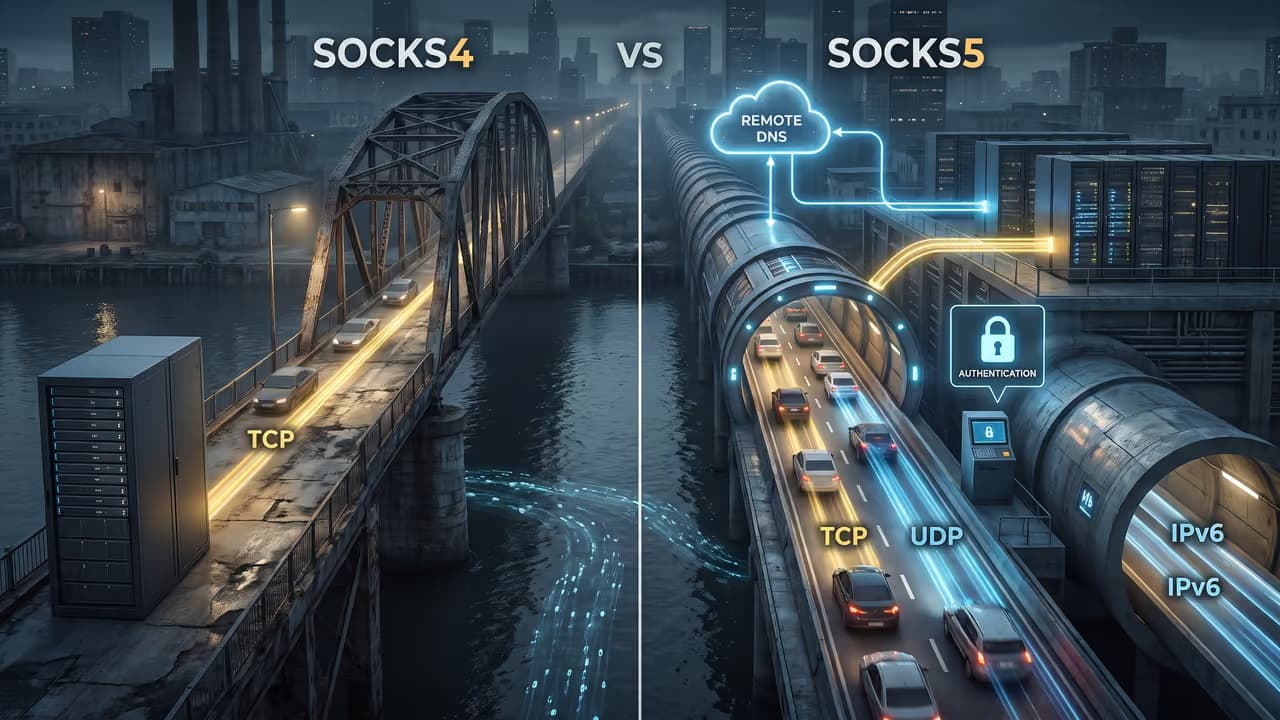
SOCKS5-прокси обычно универсальнее для приложений, которым нужен не только веб-трафик. Этот протокол работает на транспортном уровне, поддерживает аутентификацию, умеет передавать доменное имя до прокси и в спецификации допускает IPv4, IPv6 и UDP-сценарии.
Но важная оговорка: поддержка протокола и фактическая реализация — не одно и то же. Даже если SOCKS5 в теории может больше, конкретная программа может использовать через него только TCP, локально резолвить DNS или вообще частично обходить прокси для фоновых соединений.
| Параметр | HTTP/HTTPS-прокси | SOCKS5 |
|---|---|---|
| Лучше подходит для | Браузеров, API, парсеров веб-страниц | Приложений с более разным TCP-трафиком |
| Аутентификация | Часто поддерживается | Поддерживается, но зависит от клиента |
| Работа с DNS | Часто зависит от клиента и схемы подключения | Часто удобнее для remote DNS, но не всегда |
| Подход для нестандартного трафика | Ограниченный | Обычно шире |
| Простота для веб-задач | Высокая | Хорошая, если приложение дружит с SOCKS5 |
Если задача сводится к браузеру, рекламным проверкам и HTTP-запросам, чаще хватает HTTP/HTTPS-прокси. Если нужно больше гибкости на уровне приложений и сокетов, обычно смотрят в сторону SOCKS5.
Чем это отличается от системного прокси
Системный прокси меняет поведение не одной программы, а всего того софта, который берет настройки из ОС. Это удобно для корпоративного профиля, но неудобно для точечной работы: вы хотели пустить через прокси парсер, а вместе с ним переключились браузер, автообновления, лаунчеры и половина вспомогательного софта.
Прокси для выбранных приложений делает обратное. Вы не трогаете всю машину, а управляете только тем трафиком, который нужен под конкретную задачу: отдельный браузерный профиль, конкретный раннер, рабочий контейнер или один антидетект.
Для командной и массовой работы это обычно надежнее. Чем уже зона действия настройки, тем меньше побочных эффектов и тем быстрее находится ошибка.
Сценарии, где точечный прокси реально выигрывает
SEO-мониторинг и проверка выдачи
Когда один специалист параллельно проверяет несколько регионов, удобнее запускать под прокси только нужные браузеры или профили. Так не смешиваются кэш, куки, геосигналы и рабочий трафик остальной системы.
Рекламная аналитика и предпросмотр страниц
Если задача — посмотреть, как лендинг или объявление отдается из другой сети, системная настройка часто мешает: слетают внутренние сервисы, CRM или коллтрекинг. Точечное подключение решает задачу без лишнего каскада побочных эффектов.
Парсинг открытых данных
У сборщика данных обычно не весь сервер должен идти через прокси. Гораздо удобнее пускать через него только воркеры, а админку, мониторинг, деплой и резервные задания оставить на прямом канале. Если нагрузка распределяется по IP, полезны прокси с ротацией, но их лучше вешать именно на рабочий контур парсинга, а не на всю машину.
Мультипрофильные браузеры и агентская работа
Когда в работе несколько независимых браузерных сред, прокси почти всегда назначают именно на профиль или на экземпляр приложения. В такой схеме хорошо сочетаются мобильные IP и мультибраузер/антидетект-браузер, где сетевой маршрут задается отдельно для каждого профиля.
Как настроить прокси для выбранных приложений без лишнего хаоса
Если не привязываться к одной ОС и одной программе, рабочая последовательность выглядит так.
Определите, какой именно трафик нужно проксировать.
Не «весь браузерный хаос», а конкретно: один профиль, один процесс, один парсер, один API-клиент или определенный контейнер. Это влияет и на способ настройки, и на выбор протокола.Проверьте, есть ли у приложения собственные сетевые настройки.
Если программа умеет принимать host, port, login и password внутри интерфейса, почти всегда лучше использовать именно этот способ. Он чище и предсказуемее системных костылей.Выберите протокол под характер трафика.
Для браузеров, веб-парсеров и API часто достаточно HTTP/HTTPS. Для более широкого набора соединений чаще берут SOCKS5. Если нужен постоянный IP, не включайте ротацию по умолчанию; если важна смена адреса, проверьте логику ротации заранее.Задайте исключения.
Локальные адреса, внутренние домены,localhost, адреса мониторинга и служебные сервисы нередко лучше оставить без прокси. Иначе можно получить странные таймауты, падение вебхуков и сломанный доступ к локальной панели.Протестируйте IP, DNS и фактический маршрут.
Проверяйте не только внешний IP, но и то, как ведет себя приложение при открытии доменов, повторных запросах, авторизации и перезапуске. Один успешный запрос еще не доказывает, что весь нужный трафик действительно пошел через прокси.Зафиксируйте конфигурацию.
Для продовых процессов важно записать, где именно лежит настройка: в интерфейсе приложения, в флагах запуска, в переменных окружения или в отдельном маршрутизаторе трафика. Иначе через неделю никто не поймет, почему один процесс ходит через Москву, а второй — напрямую.
Что проверить после включения
- внешний IP у нужного приложения действительно сменился;
- другие программы на устройстве не ушли в тот же прокси случайно;
- логин и пароль к прокси не закэшировались в неверном формате;
- DNS-запросы идут так, как ожидается в вашей схеме;
- локальные адреса и внутренние сервисы не попали под прокси по ошибке;
- WebRTC и IPv6 не дают лишних утечек в браузерном сценарии;
- после перезапуска приложения настройки не сбрасываются;
- при сетевой ошибке есть понятный fallback, а не бесконечный белый экран или таймаут.
Для браузеров отдельно полезно проверять, не тянутся ли старые куки, сервис-воркеры и кэш из прямой сессии. Для CLI и скриптов — не перехватывают ли настройки соседние процессы, которым прокси не нужен.
Частые ошибки при точечной настройке
Путают системный прокси и прокси приложения
Это самая распространенная ошибка. В результате оператор думает, что изолировал один софт, а по факту перестроил поведение всех приложений, которые доверяют настройкам ОС.
Проверяют только IP, но не проверяют DNS
Внешний IP может показываться корректно, а DNS-резолв останется локальным. Для некоторых задач это не критично, но для геозависимого тестирования, мультипрофильной работы и точной сетевой изоляции — уже проблема.
Выбирают не тот протокол
Если приложение использует не только HTTP, а вы даете ему обычный HTTP-прокси, часть соединений может не подняться. Обратная ситуация тоже встречается: ставят SOCKS5 «на всякий случай», хотя инструменту нужен простой HTTP-прокси и больше ничего.
Не учитывают способ авторизации
Одни приложения умеют принимать логин и пароль прямо в URL, другие требуют отдельные поля, третьи запрашивают учетные данные всплывающим окном, а четвертые вообще не поддерживают авторизацию в интерфейсе. Из-за этого один и тот же прокси работает в браузере, но не поднимается в парсере.
Забывают про фоновые соединения
Некоторые программы держат основной трафик через прокси, а обновления, телеметрию, DNS или вспомогательные запросы отправляют отдельно. На практике это означает: приложение как будто «частично работает», но сетевой след уже неоднородный.
Ограничения, утечки и вопросы безопасности
Прокси для выбранных приложений не дает полной изоляции сам по себе. Он управляет маршрутом, но не отменяет особенности конкретного клиента, браузерного движка, стека DNS и сетевой библиотеки приложения.
Что видит оператор прокси, зависит от протокола и типа трафика. При незашифрованном HTTP содержимое запросов может быть доступно на стороне промежуточного узла. Если приложение строит шифрованное соединение сквозь прокси, содержимое трафика обычно защищено, но метаданные вроде времени, адреса назначения, объема и частоты соединений остаются видимыми.
Отдельно проверяйте DNS-утечки, IPv6 и WebRTC там, где это относится к сценарию. Особенно в браузерах. Смена IP на уровне одного приложения еще не означает, что вся сопутствующая сетевая информация тоже ушла в тот же канал.
Если задача чувствительна к сетевому профилю, тестируйте не только «открылся ли сайт», а весь набор признаков: IP, DNS, устойчивость сессии, поведение при reconnect и совпадение геолокации.
Кому подходит такой подход, а кому нет
Точечная настройка подходит тем, у кого на одной машине живут разные задачи: реклама, аналитика, SEO, разработка, парсинг, QA, клиентские кабинеты, служебные чаты и админка. В такой среде системный прокси чаще мешает, чем помогает.
Если же весь рабочий профиль должен стабильно ходить через один и тот же прокси-контур, иногда проще централизованная схема на уровне ОС или инфраструктуры. Но это уже другой класс задач: меньше гибкости, больше единообразия.
Что важно запомнить
Прокси для выбранных приложений — это не отдельный «тип прокси», а способ применения. Его задача — направить через отдельный IP только нужный софт: браузер, скрипт, парсер, контейнер, антидетект или API-клиент.
Лучший результат обычно дает следующая логика: сначала ищете встроенную поддержку прокси в самом приложении, затем рассматриваете переменные окружения или параметры запуска, и только после этого переходите к маршрутизации по процессу. Чем ближе настройка к самому приложению, тем меньше сюрпризов в проде.
Что еще обычно спрашивают
Прокси для выбранных приложений — это отдельный вид прокси?
Нет. Это не отдельный класс вроде мобильных или резидентских прокси, а способ их использования. Один и тот же HTTP- или SOCKS5-прокси можно назначить либо всей системе, либо только конкретной программе, если она это поддерживает.
Чем такой режим лучше системной настройки?
Главное преимущество — управляемость. Вы не меняете сетевое поведение всей машины, а изолируете конкретный браузер, парсер или API-клиент. Это снижает риск конфликтов с локальными сервисами, автообновлениями и инструментами, которым прокси вообще не нужен.
Что чаще выбирать для приложений: HTTP или SOCKS5?
Если у вас веб-задача — браузер, API, HTML-парсер, проверка лендингов, — обычно хватает HTTP/HTTPS. Если приложение использует более широкий набор TCP-соединений или нестандартный сетевой стек, чаще удобнее SOCKS5. Но смотреть нужно не только на протокол, а на поддержку со стороны самого клиента.
Все ли программы умеют работать через прокси отдельно от системы?
Нет. Одни приложения имеют собственные поля для host и port, другие читают переменные окружения, третьи понимают только флаги запуска, а четвертые не умеют ничего из этого. В таких случаях приходится использовать внешнюю маршрутизацию трафика по процессу или менять сам инструмент.
Если IP сменился, значит настройка сделана правильно?
Не всегда. Проверка одного внешнего IP — это только первый тест. Важно отдельно посмотреть DNS, исключения для локальных адресов, сохранение авторизации, поведение после перезапуска и наличие фоновых соединений, которые приложение может отправлять в обход основного маршрута.
Можно ли включить ротацию IP только для одного приложения?
Да, и это как раз один из самых практичных сценариев. Например, вы оставляете стабильный канал для рабочих сервисов, а ротацию назначаете только браузеру или парсеру. Главное — убедиться, что смена адреса не ломает логику сессий, куки и авторизации внутри конкретной программы.
Подходит ли такая схема для командной работы?
Да, особенно если в команде одновременно используются несколько браузеров, профилей, скриптов и сервисных процессов. Точечный прокси позволяет заранее описать, какой софт через какой IP работает, а затем воспроизводимо развернуть ту же схему на других машинах без хаотичных ручных правок.