Когда прокси не пускает в браузер, парсер или антидетект, проблема часто не в самом узле, а в способе доступа к нему. Прокси с авторизацией добавляют еще один слой контроля: сервер проверяет, кто именно пытается подключиться, и только после этого пропускает трафик. Для командной работы, аналитики и автоматизации это обычно удобнее, чем открытый доступ без ограничений, но только если правильно выбрать тип авторизации и не ошибиться в настройках.
Зачем прокси нужна авторизация
Если коротко, прокси с авторизацией — это прокси-сервер, который не принимает соединение без предварительной проверки клиента. Чаще всего доступ выдается по паре логин/пароль или по белому IP-адресу, с которого разрешено подключение.
Такая схема нужна не для «усложнения жизни», а для контроля доступа. Без авторизации любой, кто узнал адрес и порт прокси, потенциально сможет использовать его трафик, занимать соединения и создавать лишнюю нагрузку.
На практике авторизация особенно важна там, где с одним пулом работают несколько сотрудников, скриптов или серверов. Для SEO-мониторинга, рекламной аналитики, QA и парсинга открытых данных это базовая мера, а не дополнительная опция.
Прокси с авторизацией не делают соединение автоматически «анонимным» или «безопасным». Они решают более узкую задачу: ограничивают доступ к прокси-узлу и помогают управлять тем, кто им пользуется.
Что такое прокси с авторизацией простыми словами
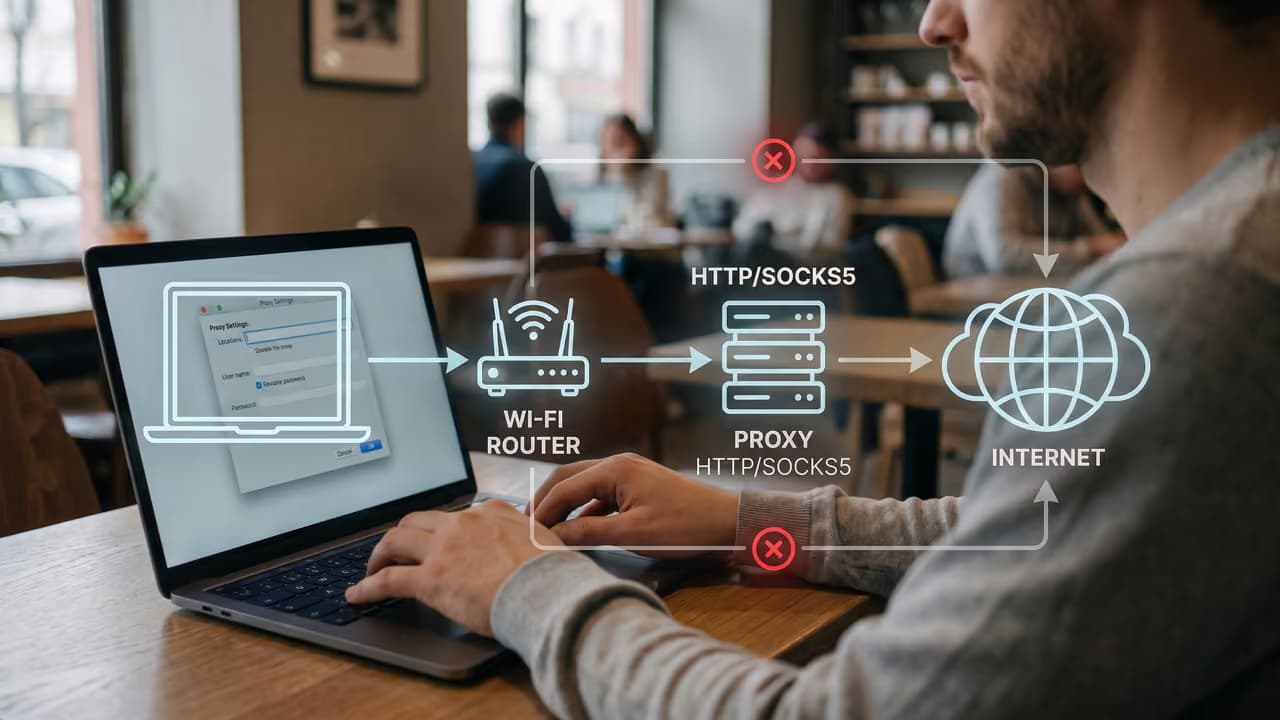
Обычный сценарий выглядит так: приложение отправляет запрос не напрямую на сайт, а на прокси-сервер. Прокси проверяет учетные данные клиента, и только после успешной проверки перенаправляет запрос дальше.
С технической точки зрения это не отдельный тип прокси вроде HTTP или SOCKS5, а способ контроля доступа. Авторизация может использоваться и в HTTP-прокси, и в HTTPS-прокси, и в SOCKS5-подключениях — если поставщик поддерживает такую схему.
Поэтому корректнее спрашивать не просто «есть ли прокси», а сразу уточнять:
- какой протокол используется;
- какой метод авторизации поддерживается;
- нужен ли статический белый IP;
- можно ли работать из браузера, сервера, антидетект-браузера или скрипта;
- как устроена ротация IP, если она есть.
Мобильные прокси России от 490 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетКак работает прокси с авторизацией
Механика зависит от протокола, но логика везде одна: сначала сервер должен понять, имеет ли клиент право на доступ. После этого он либо открывает соединение, либо возвращает ошибку авторизации.
Что происходит при подключении
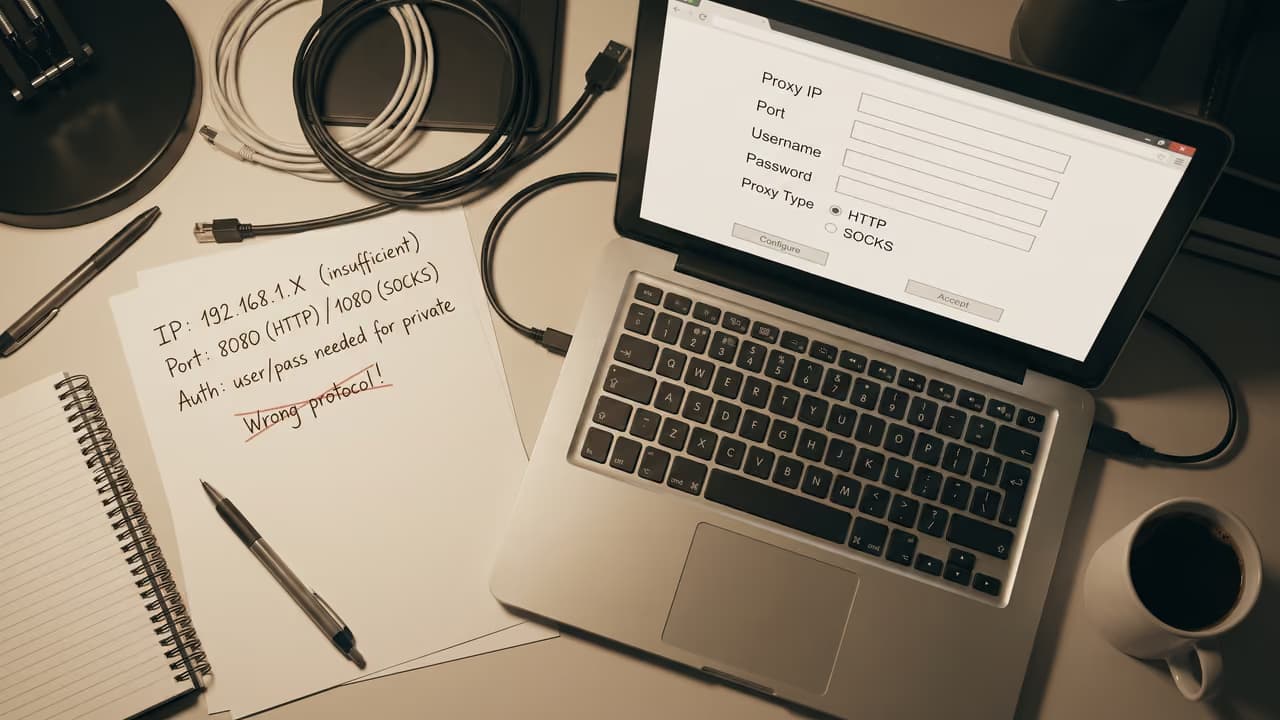
- Клиент получает данные прокси: адрес, порт и способ авторизации.
- Программа или браузер отправляет запрос через этот прокси.
- Прокси-сервер проверяет логин и пароль либо IP клиента.
- Если проверка проходит, трафик направляется к целевому сайту или API.
- Если проверка не проходит, клиент получает отказ в подключении или ошибку доступа.
Основные варианты авторизации
| Метод | Как работает | Где удобен | Ограничения |
|---|---|---|---|
| Логин и пароль | Клиент передает учетные данные при подключении | Браузеры, скрипты, антидетект, серверы, удаленные команды | Нужно правильно хранить и передавать учетные данные |
| Белый IP | Доступ разрешен только с заранее указанного внешнего IP | Офис, сервер с постоянным IP, выделенная инфраструктура | Плохо подходит для динамического интернета и мобильных сотрудников |
| Комбинированная схема | Поставщик может поддерживать оба варианта в зависимости от тарифа или сценария | Командная работа и разделение доступов | Точные условия нужно уточнять у поставщика |
Для большинства распределенных команд удобнее логин и пароль. Если сотрудники подключаются из разных городов, через домашний интернет, облачные серверы и разные устройства, привязка к одному белому IP быстро становится неудобной.
На каком уровне проходит проверка
В HTTP- и HTTPS-прокси авторизация часто происходит на уровне заголовков и механики прокси-протокола. В SOCKS5 аутентификация предусмотрена самим протоколом и может быть достаточно удобной для программ, которые умеют работать с сокетами и нестандартным трафиком.
Отсюда практический вывод: если софт не поддерживает ввод логина и пароля для конкретного протокола, дело может быть не в прокси, а в ограничениях самого приложения. В таком случае приходится менять либо программу, либо формат подключения.
Чем прокси с авторизацией отличаются от прокси без авторизации
Главное отличие — наличие обязательной проверки клиента перед началом работы. Во всем остальном это может быть тот же дата-центровый, резидентский или мобильный узел, но с контролем доступа.
| Критерий | С авторизацией | Без авторизации |
|---|---|---|
| Доступ к прокси | Только после проверки логина/пароля или IP | Без дополнительной проверки либо с минимальными ограничениями |
| Контроль команды | Выше, проще разделять подключения | Ниже, особенно если доступные параметры попали третьим лицам |
| Настройка | Нужно корректно указать данные доступа | Проще стартовая конфигурация |
| Риск несанкционированного использования | Ниже | Выше |
| Подходит для серверной автоматизации | Да, если софт поддерживает нужный способ авторизации | Да, но хуже с точки зрения контроля |
Если сравнивать с позиции эксплуатации, прокси без авторизации удобны только в очень узких сценариях: закрытый контур, одно устройство, тестовая среда, минимальный срок использования. Для рабочих задач почти всегда предпочтительнее управляемый доступ.
Протоколы и совместимость: HTTP, HTTPS, SOCKS5
Авторизация не отменяет различия между протоколами. Ошибка многих пользователей — считать, что логин и пароль автоматически означают совместимость с любым инструментом.
HTTP и HTTPS-прокси
HTTP-прокси обычно используют для браузерных задач, проверки страниц, части SEO-инструментов и некоторых парсеров. HTTPS-прокси в практическом смысле часто фигурируют как HTTP-прокси с поддержкой туннелирования через CONNECT, когда нужно передавать защищенный трафик.
Если ваш софт ожидает именно HTTP-формат, а вы передаете SOCKS5-узел, соединение не заработает, даже при правильных логине и пароле. Это типичная ошибка интеграции.
SOCKS5
SOCKS5-прокси обычно гибче на уровне типов трафика и часто лучше подходят для приложений, где важна работа не только с HTTP-запросами. Протокол умеет аутентификацию и нередко используется в автоматизации, тестировании и антидетект-сценариях, если конкретный софт поддерживает SOCKS5 нативно.
Но универсальности здесь тоже нет. Некоторые браузерные расширения или старые десктопные программы умеют только HTTP-прокси и не понимают SOCKS5 с авторизацией.
Почему совместимость нужно проверять до запуска
- поддерживает ли программа нужный протокол;
- умеет ли она передавать логин и пароль;
- есть ли ограничения по формату записи адреса;
- можно ли использовать доменное имя вместо IP узла;
- поддерживается ли работа через прокси в фоновом режиме или только в интерфейсе.
Если планируется работа через антидетект-браузер, полезно заранее проверить, как он обрабатывает авторизацию внутри профилей. В таких сценариях также может пригодиться мультибраузер LTE.Center, если нужна раздельная работа профилей с разными сетевыми параметрами.
Где прокси с авторизацией действительно удобны
Главная ценность такой схемы — управляемость. Вы не просто получаете IP-адрес, а контролируете, кто, откуда и каким способом его использует.
SEO-мониторинг и проверка выдачи
Когда агентство снимает позиции, проверяет локальную выдачу или тестирует отображение страниц из разных сетей, важно разделять подключения между проектами. Авторизация помогает не смешивать трафик разных клиентов и быстрее искать источник ошибки, если часть задач перестала работать.
Рекламная аналитика
При проверке посадочных страниц, региональной доступности и корректности редиректов доступ к прокси обычно выдают сразу нескольким специалистам. Если все подключаются к одному узлу без контроля, быстро появляется хаос: непонятно, кто занял лимит соединений, кто сменил настройки и откуда пришла ошибка.
QA, разработка и тестирование
Прокси с авторизацией удобны для стендов, где нужно воспроизводить поведение сервиса в разных сетевых окружениях. Это касается тестирования локализации, проверки маршрутов, отладки API-клиентов и диагностики проблем, которые проявляются только при определенном типе подключения.
Парсинг открытых данных и автоматизация разрешенных задач
В таких проектах часто запускают несколько потоков, воркеров или контейнеров. Авторизация здесь полезна тем, что доступ можно выдать изолированно, а потом быстро отозвать или заменить без полной перестройки системы.
Если нужна регулярная смена адресов, стоит отдельно смотреть на прокси с ротацией. Авторизация и ротация не исключают друг друга: первая отвечает за доступ, вторая — за смену IP по времени, ссылке или другому правилу, если такая возможность поддерживается поставщиком.
Плюсы и ограничения такой схемы
Что дает авторизация на практике
- лучший контроль доступа к прокси;
- возможность разделять подключения между сотрудниками, серверами и проектами;
- ниже риск, что адрес и порт начнут использовать посторонние;
- проще диагностировать ошибки при командной работе;
- удобнее менять доступ без полной замены всей сетевой схемы.
Какие ограничения встречаются чаще всего
- не все программы корректно работают с авторизацией;
- часть браузеров и расширений неудобно обрабатывает логин и пароль;
- при белом IP доступ ломается, если внешний адрес клиента изменился;
- ошибки в логине, пароле, порте и протоколе дают одинаково «мертвую» картину;
- учетные данные нужно хранить аккуратно, особенно в скриптах и командных конфигурациях.
Если задача критична к отказам, заранее проверяйте не только сам прокси, но и то, как именно конкретное приложение переживает разрыв сессии, смену IP и повторную авторизацию.
Что проверить перед выбором прокси с авторизацией
Выбор зависит не от самой фразы «с авторизацией», а от всей рабочей схемы: где будет запускаться трафик, какой протокол нужен и кто будет управлять подключениями.
- Какой протокол поддерживает ваш софт: HTTP, HTTPS или SOCKS5.
- Какой способ доступа вам удобнее: логин/пароль или белый IP.
- Будет ли работать один человек, команда или автоматизация на сервере.
- Нужен ли постоянный IP или допустима ротация адресов.
- Требуется ли конкретная страна, регион или мобильная сеть.
- Нужна ли интеграция в браузер, антидетект, скрипт, контейнер или API-клиент.
- Можно ли безопасно хранить учетные данные в вашей инфраструктуре.
- Как быстро вы сможете заменить доступ, если пароль скомпрометирован или изменился белый IP.
Для задач, где важна география российских мобильных сетей, обычно смотрят не только на авторизацию, но и на тип сети. В этом случае логично оценивать российские мобильные прокси отдельно от серверных IP, потому что сценарии использования у них разные.
Типичные ошибки при настройке
Большая часть проблем возникает не из-за «плохого прокси», а из-за несоответствия параметров. Особенно часто это видно в браузерах, BAS, парсерах, антидетект-браузерах и самописных скриптах.
Указан не тот протокол
Пользователь получает SOCKS5-узел, а в программе выбирает HTTP. Или наоборот. Симптомы одинаковые: соединение не устанавливается, сайты не открываются, приложение считает прокси нерабочим.
Неверный формат данных подключения
Где-то нужен формат host:port:login:password, где-то login:password@host:port, а где-то поля заполняются отдельно. Даже рабочие данные не подключатся, если программа ожидает другой способ ввода.
Белый IP не совпадает с текущим внешним адресом
Это типично для домашнего интернета, мобильной связи, резервных каналов и облачных машин после перезапуска. Прокси продолжает работать, но уже не для вас, потому что авторизация по IP больше не проходит.
Ошибки в логине и пароле
Лишний пробел, неверный регистр, автоматическая подстановка старого пароля, копирование с переносом строки — банальные мелочи, которые встречаются постоянно. Сначала стоит перепроверить данные вручную, а не менять сразу десяток других настроек.
Программа не умеет нужный тип авторизации
Некоторые инструменты заявляют поддержку прокси, но фактически умеют только подключение без логина и пароля либо только HTTP-формат. Это надо проверять в документации или на тестовом профиле до массового запуска задач.
Как быстро проверить, что все настроено правильно
Диагностика должна идти последовательно. Если менять сразу и протокол, и порт, и формат авторизации, и приложение, вы только усложните поиск причины.
- Проверьте адрес прокси и порт без копипасты из старых конфигураций.
- Уточните, какой протокол нужен именно для этого узла.
- Перепроверьте логин и пароль либо белый IP в панели поставщика.
- Сделайте тест в одном простом клиенте, а не сразу в сложной связке из браузера, расширения и скрипта.
- Убедитесь, что внешний IP действительно меняется на IP прокси, а не остается вашим.
- После успешной проверки переносите настройки в основное приложение.
Если доступ есть, но часть сайтов работает нестабильно, это уже не всегда вопрос авторизации. Причина может быть в геолокации IP, ротации адресов, ограничениях целевого сайта, особенностях мобильной сети или таймаутах в самом приложении.
Кому такой вариант подходит лучше всего
Прокси с авторизацией хорошо подходят тем, кому нужен не просто внешний IP, а предсказуемое управление доступом. В первую очередь это агентства, in-house команды, разработчики, аналитики, продавцы маркетплейсов и специалисты, работающие с несколькими проектами одновременно.
Если подключение используется на одном устройстве и в одной сети, белый IP может быть самым простым вариантом. Если работа распределенная, сотрудники подключаются из разных мест, а часть задач крутится на серверах, обычно удобнее логин и пароль.
Для мобильных сценариев, где важна ротация и сетевое окружение оператора, имеет смысл смотреть уже не только на метод доступа, но и на сам тип узла — например, на мобильные прокси с ротацией. Здесь метод авторизации — только одна из переменных.
Что в итоге важно запомнить
Прокси с авторизацией — это не отдельная категория по типу IP, а способ контролировать доступ к прокси-серверу. Он нужен, чтобы ограничить подключение посторонних, упростить командную работу и сделать эксплуатацию более управляемой.
При выборе имеет значение не только наличие логина и пароля, но и совместимость по протоколу, способ хранения учетных данных, сценарий использования и возможность быстро диагностировать ошибки. Если эти параметры учтены заранее, такая схема обычно оказывается практичнее, чем открытый доступ без проверки клиента.
Частые вопросы по теме
Что такое прокси с авторизацией?
Это прокси-сервер, который пропускает трафик только после проверки клиента. Проверка обычно выполняется по логину и паролю или по разрешенному IP-адресу. Такая схема нужна для контроля доступа и снижения риска, что прокси будут использовать посторонние.
Как работает авторизация на прокси?
Клиент указывает адрес, порт и данные доступа. При подключении прокси сверяет учетные данные или внешний IP клиента с разрешенными значениями. Если проверка успешна, запрос идет дальше к сайту, API или приложению. Если нет, соединение отклоняется.
Что лучше: логин и пароль или белый IP?
Это зависит от сценария. Белый IP удобен для офиса или сервера с постоянным внешним адресом. Логин и пароль практичнее для удаленной команды, облачных инстансов и мобильных специалистов, потому что не нужно каждый раз перепривязывать новый IP.
Чем отличается прокси с авторизацией по HTTP от SOCKS5?
Авторизация — это способ доступа, а HTTP и SOCKS5 — это разные протоколы. HTTP чаще используют для браузеров и веб-задач. SOCKS5 обычно гибче по типам трафика и нередко удобнее для приложений и автоматизации, если программа его поддерживает.
Дает ли авторизация дополнительную анонимность?
Нет. Авторизация ограничивает доступ к прокси, но сама по себе не меняет свойства IP и не устраняет сетевые утечки. На итоговую конфиденциальность влияют тип прокси, протокол, DNS, WebRTC, настройки приложения и поведение целевого сервиса.
Почему прокси с авторизацией не подключается, хотя данные верные?
Чаще всего проблема в несовпадении протокола, неправильном формате записи, неактуальном белом IP или ограничениях самого приложения. Реже причина на стороне узла. Начинать диагностику лучше с проверки адреса, порта, протокола и способа авторизации в одном простом клиенте.
Подходят ли такие прокси для командной работы?
Да, обычно они как раз удобнее для команды, чем открытые подключения без контроля. Можно разделять доступы, быстрее искать источник ошибок и безопаснее управлять инфраструктурой. Но точные возможности зависят от того, как поставщик реализует учетные данные и ограничения по подключениям.