Путаница обычно начинается с практики: кто-то ставит reverse proxy перед сайтом и ждет, что он поможет с исходящими запросами парсера, а кто-то называет прозрачным любой прокси без ручной настройки в браузере. На деле это два разных механизма. Прозрачный прокси перехватывает клиентский трафик по пути к внешнему ресурсу, а обратный прокси принимает входящие запросы к вашему сайту, API или приложению и уже потом передает их на внутренние серверы.
Если по сути — разница в направлении трафика
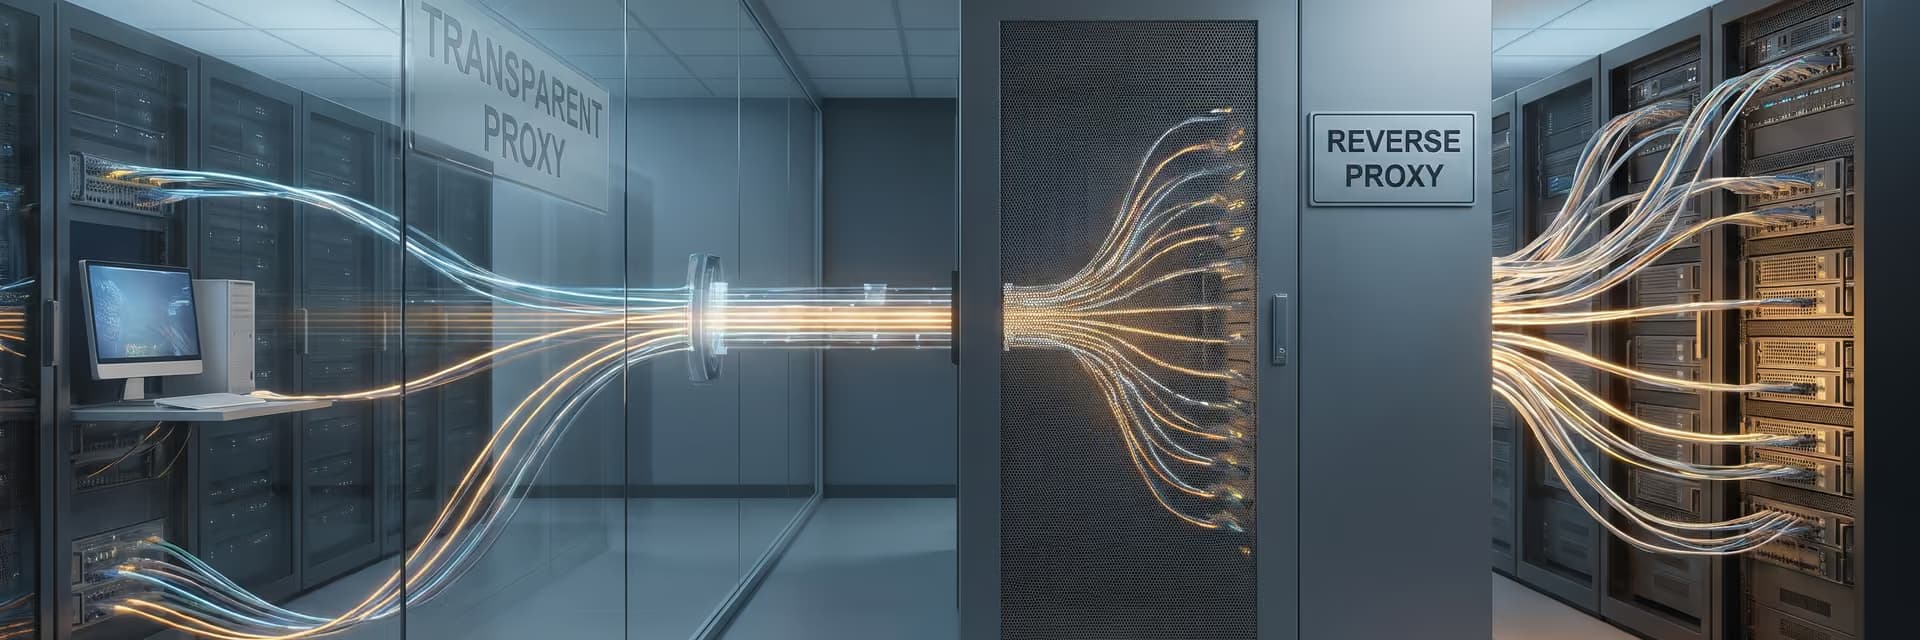
Прозрачный и обратный прокси отличаются не названием, а ролью в сети. Прозрачный прокси обычно работает на стороне клиента или сети доступа: он перехватывает исходящие запросы пользователей к внешним сайтам. Обратный прокси работает на стороне сервиса: он принимает входящие запросы к вашему домену и распределяет их на backend-серверы.
Из этого следует главное правило. Если вам нужно управлять доступом сотрудников в интернет, кэшировать веб-трафик или тестировать, как приложение ведет себя в перехватываемой сети, смотрят в сторону прозрачного прокси. Если нужно опубликовать сайт, API, несколько приложений за одним доменом, балансировать нагрузку и скрыть внутреннюю инфраструктуру, нужен reverse proxy.
Главная ошибка — сравнивать эти типы как взаимозаменяемые. Reverse proxy не подменяет клиентский исходящий IP для браузера или парсера, а прозрачный прокси не решает задачи фронта для вашего сайта.
Что такое прозрачный прокси
В сетевой практике под прозрачным прокси обычно понимают intercepting proxy: клиент не настраивает адрес и порт вручную, а трафик перенаправляется на прокси сетевым устройством, маршрутизатором, шлюзом или правилами на уровне ОС. Для пользователя это выглядит как «интернет работает как обычно», хотя между ним и сайтом уже стоит посредник.
Термин иногда используют чуть шире, и в документации разных продуктов встречаются нюансы. Но в прикладной инфраструктуре прозрачный прокси — это почти всегда прокси, который включен в путь трафика без явной настройки в браузере или приложении.
Как проходит запрос через прозрачный прокси
Клиент → шлюз/маршрутизатор → прозрачный прокси → внешний сайтКлиент пытается открыть сайт напрямую. Сетевой узел перехватывает соединение и перенаправляет его на прокси-сервер. Прокси уже сам устанавливает соединение с целевым ресурсом, получает ответ и возвращает его клиенту.
На практике такая схема часто применяется в корпоративных сетях, гостиницах, учебных заведениях, гостевых Wi‑Fi и других сегментах, где администратору нужен централизованный контроль веб-доступа. Плюс в том, что не нужно настраивать каждое устройство отдельно.
Что прозрачный прокси видит, а что нет
Здесь все зависит от протокола и режима работы. Если это обычный HTTP без шифрования, прокси видит URL, заголовки, cookies и содержимое ответа. Если трафик идет по HTTPS и прокси не завершает TLS-соединение, содержимое страницы он не читает: доступны только метаданные соединения, адрес назначения и часть сетевого контекста.
Если организация включает инспекцию TLS с собственным доверенным сертификатом, видимость становится глубже, но это уже отдельный сценарий с серьезными требованиями к безопасности, политике доступа и совместимости приложений. Для сервисов с certificate pinning, нестандартными клиентами и частью мобильных приложений такая схема может ломать соединение.
Где прозрачный прокси полезен
- Централизованный контроль исходящего веб-трафика.
- Кэширование часто запрашиваемых страниц и файлов.
- Единые сетевые политики для большого количества устройств.
- Тестирование приложений в сети с перехватом HTTP/HTTPS.
- Логирование и базовая аналитика трафика на шлюзе.
Но для задач, где нужно явно задать прокси в браузере, антидетекте, парсере, скрипте или серверном приложении, прозрачный режим обычно не подходит. Там используют явные HTTP-, HTTPS- или SOCKS5 прокси с понятными параметрами подключения.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетЧто такое обратный прокси
Обратный прокси, или reverse proxy, стоит перед одним или несколькими вашими серверами и принимает клиентские запросы как входная точка сервиса. Для пользователя именно этот узел выглядит как сайт или API. Дальше reverse proxy сам решает, на какой backend передать запрос.
Клиент → обратный прокси → backend 1 / backend 2 / backend 3Это серверная технология. Ее используют для веб-проектов, личных кабинетов, CMS, API, административных панелей, микросервисов и внутренних приложений. Обратный прокси не нужен клиенту как средство выхода в интернет; он нужен владельцу сервиса, чтобы грамотно принимать входящий трафик.
Что делает reverse proxy на практике
Самый известный сценарий — балансировка нагрузки. Если у вас несколько приложений за одним доменом или несколько backend-нод, reverse proxy может распределять запросы по правилам: по хосту, пути, состоянию узла, cookie, заголовкам или другим признакам, если это поддерживает выбранное ПО.
Вторая типовая задача — терминация TLS. Сертификаты, обновление шифров, редиректы с HTTP на HTTPS и базовая политика безопасности часто удобнее держать в одной точке перед приложением, а не повторять на каждом backend-сервере.
Третья задача — скрыть внутреннюю схему инфраструктуры. Клиент видит публичный адрес reverse proxy, а не реальные IP внутренних серверов. Это упрощает переезды, масштабирование и замену backend-нод без изменений для внешних пользователей.
Дополнительные функции, которые часто берет на себя обратный прокси
- Кэширование статических ответов и отдача контента с меньшей нагрузкой на backend.
- Маршрутизация по доменам и путям: один IP, несколько сайтов и сервисов.
- Сжатие ответов и нормализация заголовков.
- Ограничение частоты запросов и базовая фильтрация на входе.
- Передача реального IP клиента в backend через заголовки вроде X-Forwarded-For или Forwarded.
- Health checks и исключение проблемных узлов из пула, если это поддерживается конфигурацией.
Важно: не каждый reverse proxy умеет одинаково хорошо работать с HTTP, WebSocket, TCP, UDP, HTTP/2 и HTTP/3. Это зависит от конкретного ПО, версии, режима работы и конфигурации.
Сравнение: прозрачный, обычный прямой и обратный прокси
| Критерий | Прозрачный прокси | Явный прямой прокси | Обратный прокси |
|---|---|---|---|
| Где стоит | На пути клиента к внешнему ресурсу | На стороне клиента или приложения | Перед вашим сайтом или API |
| Кто настраивает | Сетевой администратор | Пользователь или приложение | Администратор сервиса |
| Для какого трафика | Исходящий | Исходящий | Входящий |
| Нужна ли настройка в браузере | Обычно нет | Да | Нет, клиент просто открывает сайт |
| Основные задачи | Перехват, контроль, кэш, политика доступа | Маршрутизация запросов, смена IP, изоляция трафика | Балансировка, TLS, кэш, защита origin |
| Что видит backend | Зависит от схемы и заголовков | Обычно IP прокси, если не передаются дополнительные данные | IP reverse proxy, если не настроена передача клиентского IP |
| Подходит ли для парсинга и SEO-мониторинга | Редко | Да, при правильном типе прокси | Нет, это другая задача |
Эта таблица полезна тем, что сразу снимает частую путаницу. В терминах работы с внешними сервисами transparent proxy и reverse proxy находятся по разные стороны трафика.
Что чаще всего путают на практике
Прозрачный прокси и анонимный прокси
Это не одно и то же. Прозрачный описывает способ включения прокси в маршрут и степень «заметности» для клиента, а не уровень приватности. Он может передавать дополнительные заголовки и совсем не обязан скрывать факт использования посредника.
Обратный прокси и балансировщик нагрузки
Балансировка — одна из типовых функций reverse proxy, но не единственная. Обратный прокси может просто принимать запросы на один backend, терминировать TLS и проксировать трафик дальше без сложного распределения. И наоборот, не всякий балансировщик обязательно выступает полноценным HTTP reverse proxy с кэшем, переписыванием заголовков и маршрутизацией по URI.
Прокси и NAT
NAT меняет адреса на сетевом уровне и обычно не понимает логику HTTP-запроса. Прокси работает выше: он принимает клиентское соединение сам и создает новое соединение к следующему узлу. Это разный уровень контроля и разный набор возможностей.
Reverse proxy и прокси для исходящих задач
Для SEO-мониторинга, проверки выдачи, арбитражных связок, работы браузерных профилей и парсинга открытых данных reverse proxy не используют как замену клиентскому прокси. Для таких задач берут явные прокси с понятной схемой авторизации и ротации, например прокси с ротацией или российские мобильные прокси, если сценарий требует мобильного исходящего IP и смены адреса.
Где какой тип прокси нужен
Когда оправдан прозрачный прокси
- В корпоративной сети на одном шлюзе нужно применить одинаковые правила ко всем рабочим станциям.
- Нужно кэшировать часть веб-трафика, чтобы снизить повторные обращения к внешним ресурсам.
- Вы тестируете веб-приложение в условиях принудительного проксирования и хотите проверить, не ломаются ли авторизация, загрузки и API-вызовы.
- Важно собирать централизованные журналы доступа на уровне выхода в интернет.
Для разработчиков и QA это особенно полезно, когда нужно воспроизвести поведение клиента в сети заказчика. Иногда баг проявляется только за перехватывающим прокси: например, из-за неверной обработки заголовков, длинных keep-alive-сессий, chunked-ответов или ограничений по таймаутам.
Когда нужен обратный прокси
- У сайта или API несколько backend-узлов, и запросы надо распределять по ним.
- Нужно вынести TLS-сертификаты и правила HTTPS в одну входную точку.
- За одним публичным адресом должны работать разные приложения и домены.
- Требуется кэшировать статический или полустатический контент перед приложением.
- Нужно скрыть внутренние IP и схему серверов от внешнего клиента.
- Планируется blue-green или canary deployment с переключением трафика между версиями.
Для e-commerce, CRM, рекламных кабинетов и API-шлюзов reverse proxy давно стал стандартной частью фронта. Он не «ускоряет интернет вообще», а наводит порядок на входе в вашу инфраструктуру.
Плюсы и ограничения
Сильные стороны прозрачного прокси
- Не нужно вручную настраивать прокси на каждом устройстве.
- Одна точка контроля политик для большого сегмента сети.
- Удобно для базового кэша и централизованного логирования.
- Помогает в тестировании реальных сетевых условий.
Ограничения прозрачного прокси
- Поддержка приложений и протоколов зависит от режима перехвата.
- HTTPS ограничивает видимость содержимого без отдельной TLS-инспекции.
- Некоторые мобильные приложения, API-клиенты и десктопные программы работают нестабильно за перехватом.
- DNS может идти отдельным путем, если сеть перехватывает только веб-порты.
- HTTP/3 и часть UDP-сценариев требуют отдельной архитектуры, а не классического HTTP-intercept.
Сильные стороны обратного прокси
- Одна входная точка для сайтов, API и микросервисов.
- Балансировка нагрузки и гибкая маршрутизация.
- Упрощение TLS, сертификатов и редиректов.
- Возможность кэша, rate limiting и базовой фильтрации перед backend.
- Скрытие внутренней топологии инфраструктуры.
Ограничения reverse proxy
- Это дополнительный узел, который сам требует резервирования и мониторинга.
- Ошибки в заголовках клиентского IP ломают аналитику, логирование и антифрод-правила.
- При неверной схеме можно случайно оставить origin доступным напрямую и свести часть пользы на нет.
- Не все реализации одинаково хорошо переваривают большие загрузки, долгие соединения, WebSocket и нестандартные таймауты без тонкой настройки.
Типичные ошибки при внедрении
Считать transparent proxy способом анонимизации. На практике это инструмент маршрутизации и контроля, а не средство скрытия личности в сети. Многие схемы прозрачного проксирования вообще не преследуют такую цель.
Ожидать от reverse proxy смены исходящего IP для приложений. Он работает с входящими запросами к вашему сервису. Для исходящих запросов нужны явные клиентские прокси или отдельная серверная схема маршрутизации.
Забыть про передачу реального IP клиента в backend. Если не настроить корректные заголовки и доверенные прокси, приложение будет видеть адрес reverse proxy вместо адреса пользователя.
Не закрыть прямой доступ к origin. Если backend торчит наружу мимо reverse proxy, часть защиты, логики маршрутизации и правил доступа просто обходится.
Не проверить поведение длинных соединений. WebSocket, SSE, большие загрузки, потоковая передача и долгие API-запросы часто требуют отдельных таймаутов и буферов.
Игнорировать разницу между HTTP-уровнем и TCP-уровнем. Одни прокси понимают заголовки и URI, другие просто проксируют поток байтов. От этого зависит и маршрутизация, и логирование, и набор поддерживаемых функций.
Что проверить перед запуском
- Какая задача решается: контроль исходящего трафика или прием входящих запросов к сервису.
- На каком уровне работает выбранный прокси: HTTP, HTTPS, TCP, UDP.
- Нужна ли ручная настройка в приложениях или трафик будет перехватываться прозрачно.
- Что произойдет с HTTPS: только туннелирование, терминация TLS или инспекция.
- Как будет передаваться реальный IP клиента в журналы и backend.
- Что будет с DNS, WebSocket, HTTP/2, HTTP/3, большими файлами и долгими соединениями.
- Доступен ли origin напрямую и нужно ли это вообще.
- Какие логи хранятся, кто к ним имеет доступ и каков срок хранения.
- Есть ли резервный узел или план отказоустойчивости, если прокси станет единой точкой входа.
Как быстро выбрать подходящий вариант под задачу
| Задача | Что обычно подходит | Почему |
|---|---|---|
| Опубликовать сайт или API за одним доменом | Обратный прокси | Принимает входящий трафик и отправляет его на нужный backend |
| Балансировать запросы между несколькими приложениями | Обратный прокси | Умеет распределять нагрузку и исключать проблемные узлы |
| Централизованно контролировать веб-доступ сотрудников | Прозрачный прокси | Не требует ручной настройки на каждом устройстве |
| Проверять, как сайт работает в корпоративной сети с перехватом | Прозрачный прокси | Позволяет воспроизвести реальные сетевые условия |
| Парсинг, SEO-мониторинг, работа в антидетекте | Явный клиентский прокси | Нужны адрес, порт, авторизация и управляемая ротация IP |
Если смотреть с позиции практического пользователя, выбор обычно очень прямой. Reverse proxy — это про ваш входящий фронт. Transparent proxy — про чужой или ваш сетевой периметр. Для клиентской работы с исходящими запросами нужен третий вариант: обычный явно заданный прокси.
Итог без путаницы в терминах
Прозрачный прокси и обратный прокси похожи только словом «прокси». На этом сходство почти заканчивается. Прозрачный прокси внедряют в маршрут клиентского трафика без явной настройки на устройстве, а reverse proxy ставят перед сайтом или API как управляемую входную точку.
Для админа сети transparent proxy — это инструмент контроля, кэша и воспроизведения сетевых условий. Для владельца веб-сервиса reverse proxy — это балансировка, TLS, маршрутизация и защита origin. А если задача — работать с исходящими подключениями в браузерах, скриптах и автоматизации, нужен не один из этих двух типов, а обычный клиентский прокси подходящего класса.
Частые вопросы по теме
Прозрачный прокси и forward proxy — это одно и то же?
Не совсем. Transparent proxy обычно является разновидностью forward proxy, но с важной особенностью: клиент явно его не настраивает. Трафик перенаправляется сетевой инфраструктурой. Обычный forward proxy, наоборот, чаще указывается в браузере, приложении, системе автоматизации или коде как адрес, порт и способ авторизации.
Можно ли использовать reverse proxy вместо прокси для парсинга или SEO-мониторинга?
Обычно нет. Reverse proxy не предназначен для того, чтобы ваше приложение выходило через него к внешним сайтам с новым исходящим IP. Он принимает входящие запросы к вашему сервису. Для парсинга открытых данных, проверки выдачи и браузерной автоматизации используют явные HTTP-, HTTPS- или SOCKS-прокси.
Видит ли прозрачный прокси содержимое HTTPS-трафика?
Без терминации TLS или отдельной инспекции — нет, не полностью. В типовом случае он видит метаданные соединения и адрес назначения, но не тело страницы и не содержимое API-ответа. Если включена TLS-инспекция с доверенным сертификатом, видимость становится глубже, но это уже другой уровень вмешательства и риска несовместимости.
Чем обратный прокси отличается от балансировщика нагрузки?
Балансировщик нагрузки распределяет запросы между узлами. Обратный прокси может делать это тоже, но его роль шире: терминация TLS, маршрутизация по домену и URI, нормализация заголовков, кэширование, ограничение запросов и скрытие origin. В простых схемах reverse proxy вообще может работать без балансировки, проксируя трафик на один backend.
Меняет ли reverse proxy IP клиента для backend-приложения?
Если ничего не настраивать, backend обычно видит IP обратного прокси, потому что соединение приходит именно от него. Чтобы приложение знало адрес реального клиента, настраивают доверенные заголовки вроде X-Forwarded-For или Forwarded. Но принимать их бездумно нельзя: важно указать, каким прокси backend доверяет.
Нужен ли прозрачный прокси для мобильных и резидентских прокси?
Нет, это разные классы решений. Мобильные и резидентские прокси используют как явные исходящие прокси для задач браузера, приложений, API и автоматизации. Прозрачный прокси — это обычно сетевой перехват на шлюзе, где устройство может даже не знать, что его веб-трафик проходит через посредника.
Когда прозрачный прокси может мешать приложению?
Проблемы часто всплывают на HTTPS-инспекции, нестандартных API-клиентах, certificate pinning, WebSocket, крупных загрузках и длинных соединениях. Также часть приложений чувствительна к таймаутам, переписыванию заголовков и кэшированию. Поэтому перед массовым включением прозрачного режима лучше тестировать критичные сервисы отдельно.