Путаница обычно начинается в тот момент, когда одним словом «прокси» называют и подключение для браузера с другим IP, и слой перед сайтом на сервере. Это действительно два разных сценария: обычный прокси работает на стороне клиента, а обратный прокси — на стороне сервера.
Главное различие в двух фразах
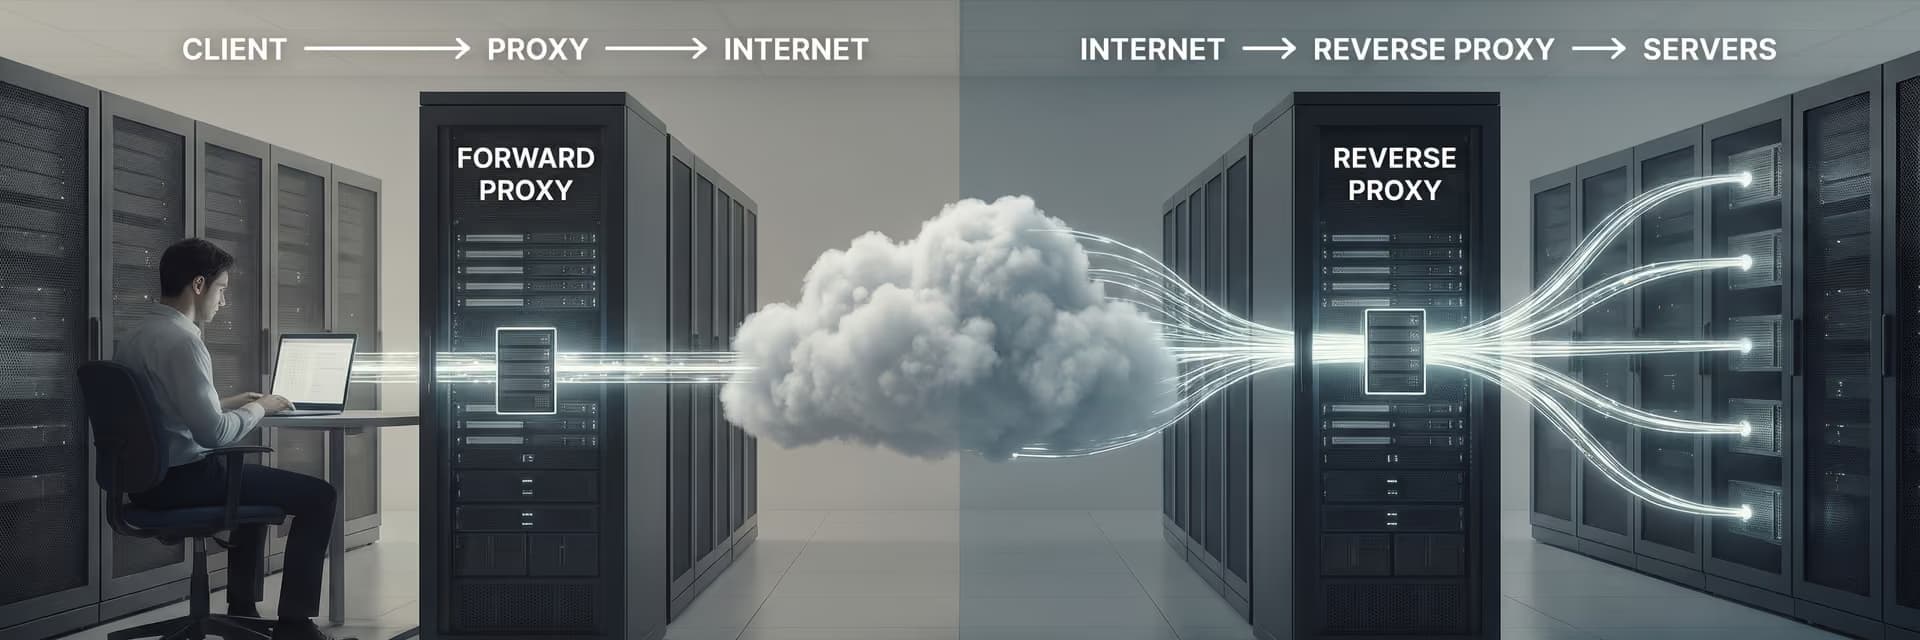
Если говорить коротко, обычный прокси, который еще называют прямым или forward proxy, стоит перед клиентом. Браузер, парсер, скрипт или приложение отправляет трафик сначала на него, а уже потом — на целевой сайт или API.
Обратный прокси, или reverse proxy, стоит перед сервером. Пользователь обращается как будто сразу к сайту, но запрос сначала принимает промежуточный сервер, а затем решает, куда именно внутри инфраструктуры его отправить.
Обычный прокси: клиент → прокси → сайт
Обратный прокси: клиент → reverse proxy → backend/приложение
Если вам нужно сменить исходящий IP для браузера, антидетект-браузера, парсера или API-клиента, обратный прокси эту задачу не решает. Для этого используют именно клиентские прокси.
Что обычно имеют в виду под «обычным» прокси
В бытовом и рабочем контексте под обычным прокси чаще всего понимают именно прямой прокси. Его настраивают в браузере, операционной системе, парсере, серверном приложении или в инструменте автоматизации, чтобы изменить маршрут исходящего соединения.
Такой прокси представляет клиента во внешней сети. Для целевого сайта источником запроса становится IP прокси-сервера, а не IP самого устройства пользователя.
Какие задачи решает прямой прокси
- SEO-мониторинг и проверка выдачи из разных сетевых окружений.
- Проверка показа рекламы и локализации страниц.
- Разделение рабочих подключений для браузеров, аккаунтов и команд.
- Работа с API и сбор открытых данных в рамках правил площадок.
- Корпоративный контроль исходящего трафика сотрудников и сервисов.
Для таких сценариев часто используют HTTP-, HTTPS- и SOCKS5-прокси. Если приложению нужна универсальная передача TCP-трафика, SOCKS5 обычно удобнее, чем классический HTTP-прокси.
Когда важна частая смена IP, например для распределения легитимных запросов в мониторинге или тестировании, выбирают прокси с ротацией. А если работа идет через набор отдельных браузерных профилей, прокси часто связывают с антидетект-браузером.
Как он работает на уровне схемы трафика
Клиент знает адрес и порт прокси, а иногда еще логин и пароль. Он отправляет запрос не напрямую на сайт, а на прокси-сервер, и тот уже устанавливает соединение с нужным адресом от своего имени.
На практике это может быть HTTP-прокси для веб-трафика, HTTPS через метод CONNECT или SOCKS5 для более универсальных задач. Важный момент: forward proxy управляет исходящими подключениями клиента, а не входящими запросами к вашему сайту.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетЧто такое обратный прокси и зачем он ставится перед сайтом
Обратный прокси — это промежуточный сервер, который принимает запросы от пользователей вместо приложения или веб-сервера. Снаружи клиент видит один адрес сайта, а внутри reverse proxy может направлять трафик на один backend или на целую группу серверов.
Проще говоря, это фасад инфраструктуры. Он скрывает внутреннюю схему размещения приложения, берет на себя часть сетевой и прикладной логики и может разгружать backend.
Что делает reverse proxy на практике
- Принимает входящие HTTP/HTTPS-запросы.
- Маршрутизирует их по домену, пути, порту или другим правилам.
- Может завершать TLS-соединение на своей стороне и передавать запрос дальше во внутреннюю сеть.
- Балансирует нагрузку между несколькими backend-серверами, если это настроено.
- Кэширует часть ответов, если это оправдано архитектурой.
- Может ограничивать частоту запросов, фильтровать аномальный трафик и централизовать логи.
Важно не путать функцию и продукт. Один и тот же серверный софт может быть веб-сервером, балансировщиком и reverse proxy в зависимости от конфигурации. Сам по себе факт использования, например, Nginx еще не означает, что он обязательно работает именно как обратный прокси.
Почему здесь важен реальный IP клиента
Когда приложение стоит за reverse proxy, backend может видеть не IP пользователя, а IP самого промежуточного узла. Поэтому в инфраструктуре обычно настраивают передачу клиентского адреса через служебные заголовки или специальные механизмы уровня транспорта.
Если это не учесть, в логах и системах антифрода все пользователи могут выглядеть как один адрес. Для аналитики, rate limit, географических правил и журналов доступа это критично.
Чем отличается обратный прокси от обычного: сравнение по ключевым параметрам
| Критерий | Обычный прокси | Обратный прокси |
|---|---|---|
| Где находится | Перед клиентом | Перед сервером или приложением |
| Кто его настраивает | Пользователь, администратор рабочего места, приложение | Администратор сайта, DevOps, инфраструктурная команда |
| Какой трафик контролирует | Исходящий трафик клиента | Входящий трафик к сервису |
| Кого представляет | Клиента во внешней сети | Сервер перед клиентом |
| Что скрывает | IP и детали клиента от целевого ресурса | Внутреннюю структуру backend-инфраструктуры от клиента |
| Типичные протоколы | HTTP, HTTPS, SOCKS4, SOCKS5 | Чаще HTTP/HTTPS; в зависимости от решения также TCP/UDP |
| Частые задачи | Смена исходящего IP, контроль исходящих соединений, SEO и аналитика | Балансировка, TLS-терминация, кэш, единая точка входа, защита origin |
| Что увидит сайт или backend | IP прокси вместо клиента | На backend чаще приходит IP reverse proxy, если отдельно не передать реальный IP клиента |
| Подходит ли для браузера и парсера | Да | Нет, если задача — исходящие подключения клиента |
| Подходит ли для публикации собственного сайта | Обычно нет | Да |
Из этой таблицы видно главное: это не два конкурирующих типа прокси, а две разные роли в сетевой архитектуре. Выбор зависит не от моды, а от того, где у вас стоит задача — на стороне клиента или на стороне сервиса.
Где используют каждый вариант
Когда нужен обычный прокси
Если вы SEO-специалист, маркетолог, QA-инженер или разработчик, обычный прокси нужен там, где приложение само ходит во внешнюю сеть. Типичный пример — проверка выдачи, рекламы, локализации или поведения сайта с разных IP-адресов и из разных регионов.
То же относится к мониторингу цен, доступности страниц, работе с публичными API и к парсингу открытых данных в допустимых рамках. В этих сценариях прокси становится точкой выхода трафика из вашего инструмента наружу.
Когда нужен обратный прокси
Reverse proxy нужен владельцу сайта или сервиса. Он полезен, когда перед одним или несколькими backend-серверами требуется единая точка входа, централизованное TLS-обслуживание, маршрутизация по доменам и путям, кэширование или балансировка.
Например, у вас есть сайт, API и административная панель на разных внутренних сервисах. Пользователь приходит на один публичный адрес, а обратный прокси уже решает, что отдать со статического узла, что передать в API, а что — во внутреннее приложение.
Один бизнес, две разные роли
Интернет-магазин может одновременно использовать оба подхода. Снаружи сайт принимает клиентов через reverse proxy, который распределяет входящие запросы по backend-узлам. Внутри компании SEO-команда или отдел мониторинга может использовать обычные прокси для проверки выдачи, рекламы и карточек товаров из разных сетевых точек.
Это хороший пример того, почему фраза «у нас есть прокси» без уточнения почти ничего не объясняет. Нужно понимать, чей трафик идет через этот узел и кто кого представляет в сети.
Что дает обратный прокси, а что — нет
Сильные стороны
- Скрытие origin-серверов. Клиент общается не напрямую с backend-инфраструктурой.
- Единая точка входа. Удобно централизовать сертификаты, правила маршрутизации и базовые ограничения доступа.
- Балансировка нагрузки. Если backend несколько, запросы можно распределять между ними.
- Кэширование и ускорение отдачи. Работает не всегда, а только там, где ответ действительно можно кэшировать.
- Гибкая публикация сервисов. Один внешний адрес может обслуживать несколько внутренних приложений.
Ограничения
- Он не заменяет клиентский прокси для браузера, парсера или API-клиента.
- Сам по себе не гарантирует ускорение: лишний сетевой хоп добавляется всегда, а выигрыш появляется только при грамотной конфигурации.
- Не обеспечивает автоматическую безопасность всего приложения. Ошибки в правилах, заголовках, кэше или TLS-настройках могут, наоборот, добавить проблем.
- Требует корректной передачи реального IP клиента и учета таймаутов, WebSocket, заголовков и поведения backend-сервиса.
На практике reverse proxy полезен именно как инфраструктурный слой. Если пытаться использовать его вместо обычного прокси, вы просто решаете не ту задачу.
Где путаются чаще всего
Ошибка 1. Считать, что любой прокси нужен для подмены IP
Это самая частая путаница. У reverse proxy может быть публичный IP, но он предназначен для приема входящих запросов к вашему сервису, а не для того, чтобы ваш браузер выходил через него во внешнюю сеть.
Ошибка 2. Ставить знак равенства между reverse proxy и балансировщиком
Балансировка — частая, но не единственная функция. Обратный прокси может стоять и перед одним backend-сервером: например, чтобы централизовать TLS, скрыть origin, настроить маршрутизацию или кэш.
Ошибка 3. Не передавать реальный IP клиента
Если приложение за reverse proxy не знает настоящий адрес посетителя, ломаются логи, ограничение частоты запросов, региональные правила и часть аналитики. Это не мелочь, а базовая эксплуатационная настройка.
Ошибка 4. Путать прокси с NAT
NAT меняет сетевые адреса на уровне маршрутизации и обычно не понимает, что такое URL, заголовки или куки. Прокси работает выше по стеку и может принимать прикладные решения: кэшировать ответы, маршрутизировать по host/path, проверять заголовки, аутентифицировать клиента.
Ошибка 5. Думать, что reverse proxy автоматически повышает безопасность
Он действительно может снизить видимость origin и дать удобную точку для фильтрации, но безопасность зависит от всей конфигурации. Неправильные заголовки, слишком широкие доверенные сети, открытые backend-порты и ошибки кэширования легко сводят преимущества на нет.
Как понять, какой вариант нужен именно вам
Смотрите не на название, а на направление трафика и владельца задачи. Если нужно организовать исходящие подключения вашего инструмента наружу — речь про обычный прокси. Если нужно правильно принять входящие запросы к вашему сайту или приложению — речь про reverse proxy.
- Нужно открыть сайт, API или поисковую выдачу с другого IP — выбирайте обычный прокси.
- Нужно распределить входящие запросы между backend-серверами — нужен обратный прокси.
- Нужно централизованно обслуживать TLS-сертификаты и правила маршрутизации — нужен обратный прокси.
- Нужно изолировать рабочие браузерные профили или инструменты мониторинга — нужен обычный прокси.
- Нужно скрыть внутреннюю структуру origin-серверов от внешних клиентов — нужен обратный прокси.
- Нужно ротировать IP для исходящих запросов — нужен обычный прокси, а не reverse proxy.
Суть без лишней теории
Обычный прокси и обратный прокси отличаются не «качеством» и не «уровнем продвинутости», а своей ролью в архитектуре. Первый представляет клиента во внешней сети, второй представляет сервер перед клиентом.
Для задач SEO, рекламной аналитики, парсинга открытых данных, QA и браузерной автоматизации почти всегда нужен обычный прокси. Для публикации и защиты собственного сайта, маршрутизации запросов, балансировки и кэша — обратный.
Если держать в голове одно правило — кто именно скрыт за прокси, путаница исчезает. В forward proxy скрыт клиент, в reverse proxy — backend-инфраструктура.
Частые вопросы по теме
Обратный прокси — это отдельный протокол или просто другая роль?
Это прежде всего другая роль в схеме трафика. Разница не в том, что существует какой-то особый «reverse-протокол», а в том, с какой стороны стоит промежуточный узел. Обычный прокси обслуживает исходящие подключения клиента, а обратный принимает входящие запросы к сервису.
Можно ли использовать обратный прокси вместо обычного прокси для браузера?
Нет, если задача — выходить в интернет через другой IP из браузера, скрипта или парсера. Reverse proxy не предназначен для представления клиента во внешней сети. Для этого нужны forward proxy: HTTP, HTTPS или SOCKS5 — в зависимости от приложения и требуемого протокола.
Зачем обратный прокси, если backend-сервер всего один?
Даже с одним сервером reverse proxy бывает полезен. Он может централизовать TLS, скрыть внутренний узел, разделить маршруты для сайта и API, ограничивать частоту запросов, кэшировать часть контента и упростить дальнейшее масштабирование без смены внешней точки входа.
Чем обратный прокси отличается от балансировщика нагрузки?
Балансировщик нагрузки — это функция, а не всегда отдельная сущность. Многие reverse proxy умеют распределять трафик между несколькими backend-серверами, но их роль шире: маршрутизация, кэш, TLS-терминация, работа с заголовками и единая публикация нескольких внутренних сервисов.
Виден ли backend-приложению реальный IP пользователя за reverse proxy?
Не всегда. По умолчанию backend может видеть адрес самого reverse proxy. Чтобы приложение получало реальный клиентский IP, обычно настраивают передачу через служебные заголовки или другой согласованный механизм. Без этого логи, геоаналитика и ограничение частоты запросов работают некорректно.
Обычный прокси и обратный прокси могут использоваться одновременно?
Да, и это нормальная практика. Например, сайт компании принимает входящий трафик через reverse proxy, а внутренняя команда проверяет этот же сайт из разных сетевых окружений через обычные прокси. Это не дублирование, а две разные задачи на разных сторонах соединения.
Что чаще выбирают для приложений: HTTP-прокси или SOCKS5?
Если речь о клиентском прокси для приложений и автоматизации, SOCKS5 часто универсальнее, потому что работает с произвольным TCP-трафиком и не завязан только на HTTP-логику. Но конкретный выбор зависит от поддержки в вашем софте, требований к авторизации, DNS и реального сценария использования.