Когда через одно и то же сетевое окружение должны работать ноутбук, телефон, тестовый сервер и пара браузеров, быстро выясняется, что «просто поставить прокси» недостаточно. Вопрос упирается не только в IP-адрес, но и в авторизацию, лимиты соединений, ротацию, DNS и то, какой трафик вообще пойдет через прокси, а какой обойдет его стороной.
Можно ли использовать один прокси на несколько устройств
Да, можно. Но прокси для нескольких устройств — это не отдельный вид прокси-сервера, а сценарий использования, при котором одно прокси-подключение или один прокси-пул обслуживает сразу несколько клиентов: ноутбуки, смартфоны, рабочие станции, браузеры, приложения или серверные процессы.
На практике все упирается в четыре вещи: модель авторизации, число одновременных соединений, тип прокси и схему раздачи. Один и тот же IP может нормально обслуживать два тестовых телефона и браузер на ноутбуке, но начать сбоить, если к нему добавить фоновые синхронизации, API-клиенты и несколько приложений с постоянными переподключениями.
Главный вывод в начале: проблема обычно не в количестве устройств как таковом, а в том, сколько реальных соединений и каких именно задач они создают через один прокси-узел.
Что здесь считается несколькими устройствами
Под этим обычно понимают три разные ситуации. Их часто смешивают, а потом получают непредсказуемый результат.
- Физически разные устройства: например, ноутбук, телефон и планшет, которые должны выходить в сеть через одну геолокацию.
- Несколько рабочих машин в команде: SEO-специалист, таргетолог и QA-инженер используют один и тот же прокси или один пул адресов.
- Несколько программных клиентов: браузер, парсер открытых данных, десктопное приложение и API-скрипт на одном компьютере.
Это важное различие. В одном случае достаточно ввести адрес, порт, логин и пароль на каждом устройстве. В другом удобнее настроить общий шлюз или роутер. В третьем нужно смотреть, какие приложения вообще умеют работать через системный прокси, а какие требуют собственную настройку.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетТри рабочие схемы подключения
Один и тот же доступ на каждом устройстве
Самая простая схема: вы прописываете одни и те же параметры прокси на каждом клиенте отдельно. Для небольшой команды или для набора из двух-трех тестовых устройств это самый понятный вариант.
Плюс в том, что каждое устройство подключается напрямую и не зависит от локального посредника в вашей сети. Минус — учетные данные приходится хранить на нескольких клиентах, а системная настройка не всегда охватывает весь трафик. Браузер может идти через прокси, а приложение рядом — работать напрямую.
Общий шлюз или роутер
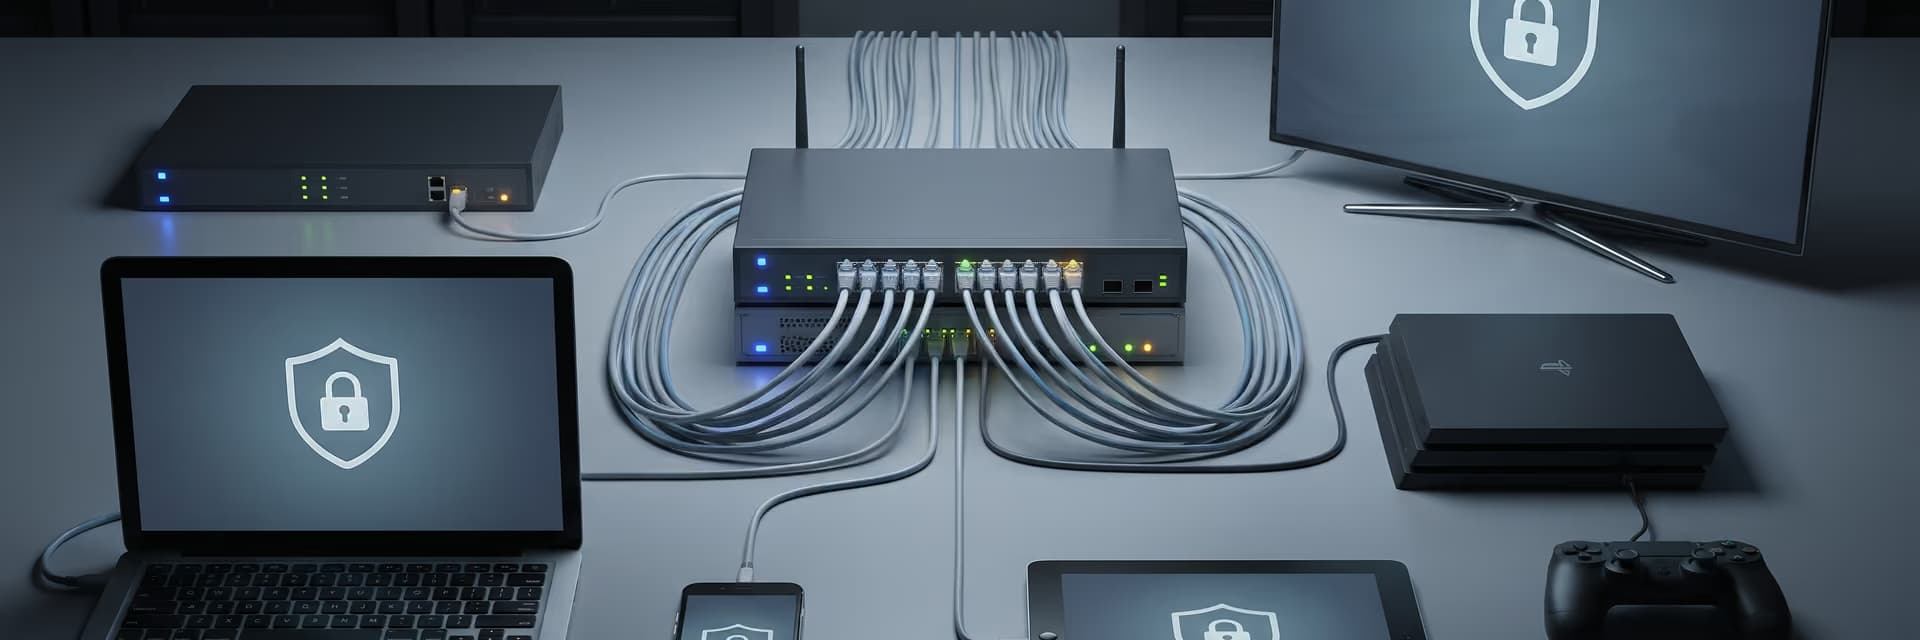
В этой схеме одно устройство в сети выполняет роль промежуточной точки: роутер, мини-сервер или выделенный рабочий узел. Уже он подключается к прокси, а остальные устройства ходят через него.
Преимущество — централизованное управление. Если нужно сменить адрес, логин или порт, вы делаете это в одном месте. Недостаток — настройка заметно сложнее. Кроме того, не каждый роутер поддерживает авторизацию у прокси так, как это требуется для вашего сценария. Иногда нужен не бытовой роутер, а отдельный программный шлюз.
Пул адресов и ротация
Если устройств много, а задачи отличаются по нагрузке, часто удобнее не один фиксированный IP, а пул с управляемой сменой адресов. В таком режиме важно не просто наличие ротации, а то, когда именно меняется IP: по времени, по новой сессии или по запросу пользователя.
Для сценариев с распределенной нагрузкой полезно заранее понять, нужна ли вам постоянная сессия на каждом устройстве или, наоборот, регулярная смена адреса. Если тема близка, посмотрите, как устроены прокси с ротацией и чем отличается смена IP по сессии от смены почти на каждый запрос.
| Схема | Что настраивается | Сильные стороны | Ограничения | Когда подходит |
|---|---|---|---|---|
| На каждом устройстве отдельно | Прокси в системе, браузере или приложении | Быстрый старт, понятная диагностика | Не все программы используют системный прокси, учетные данные дублируются | 2–3 устройства, тесты, небольшая команда |
| Через общий шлюз | Одна точка выхода для локальной сети | Центральное управление, единые правила | Сложнее внедрять и поддерживать, важна совместимость оборудования | Офис, QA-стенд, постоянная внутренняя инфраструктура |
| Через пул с ротацией | Сессии, правила смены IP, распределение нагрузки | Гибкость, масштабирование, разные сценарии под разные устройства | Нужно внимательно контролировать сессионность и логику запросов | Мониторинг, распределенные проверки, большие команды |
Какие параметры действительно важны
Авторизация: по IP или по логину и паролю
Для нескольких устройств это один из первых фильтров. Если доступ выдается по логину и паролю, подключать разные устройства обычно проще: вы указываете одинаковые учетные данные на каждом клиенте или на одном шлюзе.
Если используется авторизация по исходному IP, ситуация зависит от вашей сети. Когда все устройства выходят в интернет через один внешний адрес офиса, схема может быть удобной. Но если часть команды работает из офиса, часть — из дома или с мобильного интернета, управление белым списком быстро становится неудобным.
Протокол: HTTP, HTTPS или SOCKS5
Выбор протокола зависит не от красоты названия, а от того, какой трафик нужно провести через прокси. Для браузерных задач часто достаточно HTTP или HTTPS-прокси. Для смешанных сценариев, где участвуют приложения, скрипты, клиенты API и нестандартные программы, чаще смотрят в сторону SOCKS5-прокси.
Важно помнить: поддержка прокси бывает системной и встроенной в приложение. Даже если операционная система умеет работать с HTTP-прокси, конкретная программа может игнорировать эту настройку и требовать собственные параметры подключения.
Нагрузка и число одновременных соединений
Один браузер редко работает в одиночку. Фоновые запросы, обновления, открытые вкладки, API-вызовы и встроенная аналитика быстро превращают «одно устройство» в набор параллельных TCP-соединений. Если таких устройств несколько, нагрузка складывается.
Поэтому перед запуском лучше считать не гаджеты, а типы активности. Ноутбук с одной вкладкой и телефон для проверки мобильной версии сайта — это одна картина. Два браузера, несколько рабочих профилей, парсер открытых данных и приложение с постоянной синхронизацией — уже совсем другая.
Статический IP, sticky-сессия или ротация
Если всем устройствам нужен один и тот же адрес на протяжении всего теста, мониторинга или рекламной проверки, логичнее использовать статическое подключение или сессионную фиксацию IP. Если же задача — равномерно распределять обращения и регулярно обновлять адрес, нужна управляемая ротация.
Ошибка здесь типовая: команда ожидает от прокси стабильную сессию, а получает смену IP в середине сценария. Для браузерного теста это может означать новую сессию на сайте, повторную локализацию или сбой в авторизованном кабинете.
DNS, WebRTC и трафик, который идет мимо
Даже если прокси работает, это еще не означает, что весь трафик идет через него. Частая ситуация: браузер настроен правильно, а системные службы, мессенджер, десктопное приложение или часть DNS-запросов продолжают работать напрямую. Для SEO-мониторинга или QA это может исказить картину.
С DNS все зависит от клиента и протокола. Одни приложения передают разрешение имен через прокси, другие сначала резолвят адрес локально. С WebRTC похожая история: для браузерных сценариев этот канал тоже нужно проверять отдельно, если для вас критично отсутствие утечек локального или внешнего IP.
Где схема с несколькими устройствами действительно полезна
- Командный SEO-мониторинг, когда нескольким специалистам нужна единая геолокация и понятная точка выхода.
- Проверка отображения сайта на десктопе и мобильных устройствах из одного сетевого окружения.
- Рекламная аналитика, когда важно сравнить выдачу, лендинги и корректность переадресации в одинаковых условиях.
- Контроль доступности собственных страниц и API с нескольких клиентских устройств.
- Сбор открытых данных и мониторинг цен, если нагрузка распределяется между несколькими рабочими машинами и нужно не смешивать прямой и проксированный трафик.
- Работа с несколькими браузерными профилями. Если у команды много профилей и важна раздельная среда, дополнительно бывает полезен мультибраузер для изолированных профилей, а прокси в такой схеме отвечает за сетевую часть.
Во всех этих сценариях прокси решает прикладную задачу: дает управляемую точку выхода, а не просто «скрывает IP». Для команды это важнее, чем абстрактные обещания анонимности.
Как запустить схему без хаоса
- Определите тип нагрузки.
Нужно понять, это браузеры, мобильные приложения, API-клиенты, десктопный софт или смешанная среда. От этого зависит выбор протокола и способ настройки. - Выберите схему раздачи.
Для двух-трех устройств чаще хватает отдельной настройки на каждом клиенте. Для постоянной офисной работы удобнее единый шлюз. Для масштабирования — пул с правилами сессий и ротации. - Проверьте ограничения поставщика.
Важно заранее узнать, разрешено ли одновременное использование на нескольких устройствах, как считается нагрузка и есть ли ограничения по сессиям, трафику или числу соединений. - Разведите роли трафика.
Решите, что должно идти через прокси, а что — нет. Особенно это касается обновлений, фоновых служб, мессенджеров, облачной синхронизации и внутренних корпоративных сервисов. - Проверьте результат с каждого клиента.
Смотрите не только на внешний IP в браузере, но и на реальную работу нужного приложения, DNS-поведение, стабильность сессии и соответствие геолокации задаче.
Ошибки, которые встречаются чаще всего
- Путать один прокси на несколько устройств с гарантией, что весь трафик всех устройств автоматически станет проксированным.
- Выбирать HTTP-прокси для сценария, где часть приложений ожидает другую модель работы с сетевым стеком.
- Использовать авторизацию по IP для распределенной команды, у которой разные внешние адреса и сети.
- Не учитывать, что приложения на телефоне и десктопе могут по-разному относиться к системным настройкам прокси.
- Ожидать постоянный IP от подключения с ротацией или, наоборот, пытаться распределять нагрузку через один статический адрес без запаса по соединениям.
- Проверять только браузер и делать вывод, что прокси корректно работает для API, десктопного клиента и фоновых сервисов.
- Хранить одинаковые логины и пароли на большом количестве устройств без нормальной внутренней дисциплины доступа.
Что проверить перед началом
- Поставщик разрешает использование прокси на нескольких устройствах в вашем сценарии.
- Понятно, какая модель авторизации используется: по IP или по логину и паролю.
- Выбран подходящий протокол под ваши приложения, а не только под браузер.
- Известно, действует ли настройка на всю систему, только на браузер или только на конкретную программу.
- Понято, нужен постоянный IP, sticky-сессия или ротация.
- Проверено, как ведут себя DNS-запросы и нет ли трафика, который обходит прокси.
- Устройства не создают лишнюю фоновую нагрузку, которая будет съедать соединения и трафик.
- Учетные данные не раздаются бессистемно и при необходимости могут быть быстро заменены.
Что прокси видит, а что нет
Прокси-сервер всегда видит как минимум факт подключения, адрес назначения на сетевом уровне и технические параметры сессии. Дальше все зависит от протокола и от того, шифруется ли прикладной трафик.
Если трафик передается без шифрования, содержимое запросов может быть доступно на стороне посредника. Если приложение работает поверх TLS, содержимое обмена между клиентом и целевым сайтом обычно защищено, но метаданные соединения и сам факт обращения к определенному ресурсу все равно видны в пределах архитектуры подключения.
Поэтому прокси — это не замена общей сетевой безопасности. Для команды важны базовые вещи: разумный контроль доступа, понимание логов, хранение учетных данных и проверка того, какой трафик реально идет через выбранную схему.
Что выбрать на практике
Если устройств немного и задача простая, достаточно настроить один и тот же прокси отдельно на каждом клиенте. Если устройств много и нужна единая политика, лучше смотреть в сторону общего шлюза. Если нагрузка распределенная, а сценарии требуют управляемой смены адресов, логичнее брать пул с сессиями и ротацией.
Хорошая схема — это не та, где «один IP на всех», а та, где заранее понятно: какой трафик идет через прокси, сколько устройств подключается одновременно, как устроена авторизация и что произойдет с IP через пять минут, час и после переподключения.
Частые вопросы по теме
Можно ли использовать один прокси одновременно на телефоне и ноутбуке?
Да, если это допускает ваш сценарий авторизации и у прокси хватает ресурсов под одновременные соединения. Но важно проверить, что телефон и ноутбук действительно отправляют нужный трафик через прокси, а не только браузерные запросы. На мобильных устройствах часть приложений может работать иначе, чем на десктопе.
Нужен ли отдельный прокси на каждое устройство?
Не всегда. Если всем устройствам нужна одна и та же геолокация, одинаковая политика выхода и умеренная нагрузка, один прокси или один пул может быть достаточным. Отдельные подключения нужны, когда задачи сильно различаются, важна изоляция трафика или один адрес не справляется по сессиям и нагрузке.
Что лучше для нескольких устройств: статический прокси или ротация?
Это зависит от сценария. Для длительных сессий, авторизованных кабинетов, QA и повторяемых тестов удобнее статический IP или sticky-сессия. Для распределенной нагрузки, мониторинга и задач, где важно обновление адресов, подходит ротация. Ключевой вопрос — нужна ли стабильная идентичность на каждом устройстве в течение всей работы.
Почему браузер работает через прокси, а приложение — нет?
Потому что системная настройка прокси не гарантирует поддержку со стороны любого приложения. Одни программы используют системный сетевой стек, другие работают через собственные библиотеки и требуют отдельной конфигурации. Встречается и обратная ситуация: браузер настроен, а фоновые службы продолжают выходить напрямую.
Как понять, что прокси применился ко всему нужному трафику?
Проверять нужно не только внешний IP в браузере. Смотрите на фактическую работу целевого приложения, соответствие геолокации, поведение DNS, устойчивость сессии и сетевые логи на стороне клиента или шлюза. Один удачный тест в браузере еще не доказывает, что через прокси идет весь нужный трафик.
Когда имеет смысл настраивать общий шлюз вместо прокси на каждом устройстве?
Общий шлюз оправдан, когда устройств много, состав команды постоянный и важна единая точка управления. Это удобно для офисной инфраструктуры, внутренних QA-стендов и повторяемых сценариев. Для двух-трех устройств такой подход часто избыточен: отдельная настройка на каждом клиенте проще в сопровождении и диагностике.
Что выбрать для нескольких устройств: HTTP-прокси или SOCKS5?
Если работа ограничена браузером и веб-проверками, часто хватает HTTP или HTTPS-прокси. Если устройств несколько, а среди задач есть приложения, скрипты и разный клиентский софт, обычно полезнее рассматривать SOCKS5. Но окончательный выбор зависит не от популярности протокола, а от совместимости конкретных программ и схемы подключения.