Когда в браузере нужно открыть сайт через другой IP, а в программе — направить веб-запросы через промежуточный узел, чаще всего всплывает HTTP-прокси. Термин знаком почти всем, но на практике его регулярно путают с HTTPS-прокси, SOCKS5 и просто со сменой IP. Ниже — без мифов: что именно считается HTTP-прокси, как он работает на уровне запросов и для каких задач подходит лучше всего.
Суть за минуту
HTTP-прокси — это прокси-сервер прикладного уровня, через который клиент отправляет веб-запросы вместо прямого обращения к сайту. Для целевого ресурса источником запроса становится сам прокси, а не устройство пользователя.
На практике такой тип подключения чаще всего используют для браузеров, веб-парсеров, API-клиентов, SEO-мониторинга, рекламной аналитики и тестирования сайтов из разных сетевых окружений. Он хорошо подходит для HTTP-трафика и обычно умеет пропускать HTTPS-сайты через метод CONNECT, но это не делает его универсальной заменой для любого сетевого софта.
Если задача сводится к работе с вебом, настройке запросов по логину и паролю, проверке геолокации выдачи или разделению профилей, HTTP-прокси часто оказывается самым простым вариантом. Если же нужно проксировать больше типов соединений, обычно смотрят в сторону SOCKS5-прокси.
Что такое HTTP-прокси простыми словами
Представьте обычный путь запроса: браузер напрямую подключается к сайту, получает страницу, скрипты, изображения и API-ответы. С HTTP-прокси между клиентом и сайтом появляется посредник. Сначала запрос уходит на прокси-сервер, а уже он запрашивает нужный ресурс от своего имени.
Это важный момент: HTTP-прокси меняет не устройство, не сетевой шлюз и не весь интернет на компьютере сам по себе. Он работает только там, где его явно поддерживает приложение или где включена системная настройка, которую это приложение действительно использует.
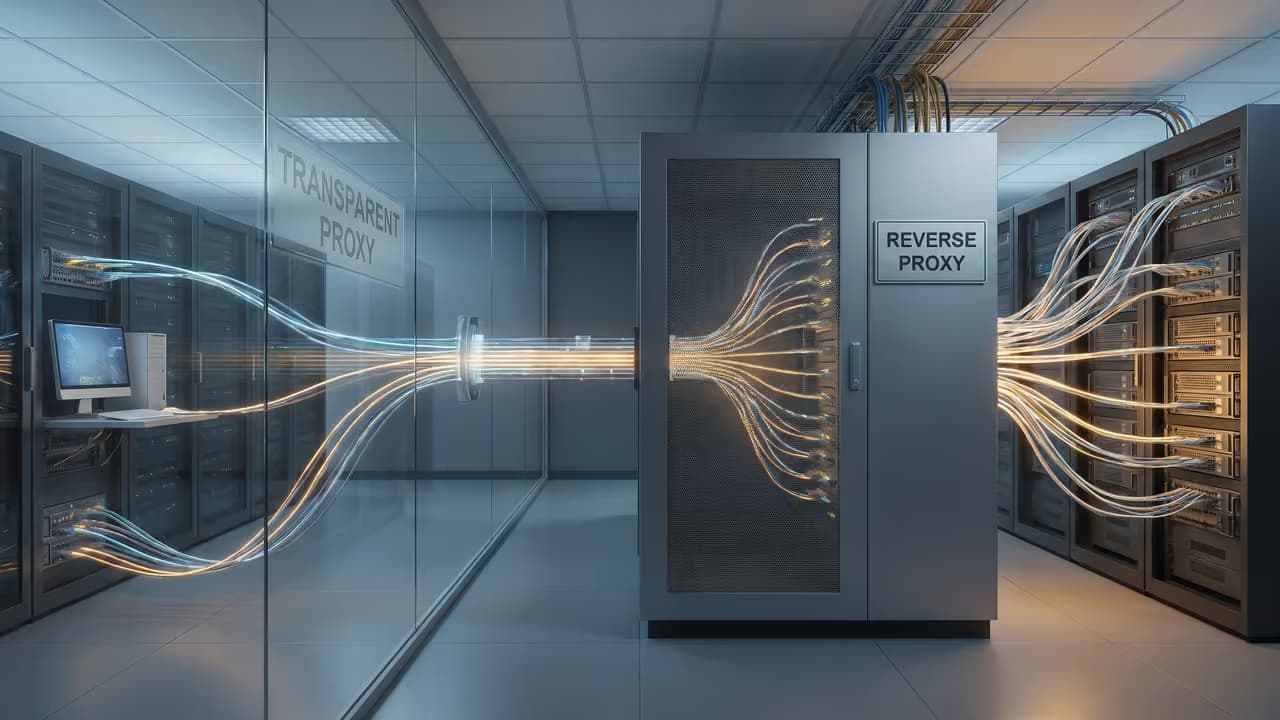
Еще одно частое смешение терминов: HTTP-прокси в пользовательском сценарии — это обычно forward proxy, то есть посредник со стороны клиента. Не стоит путать его с reverse proxy, который ставят перед сайтом или приложением на стороне сервера.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетКак работает HTTP-прокси
Если целевой сайт работает по HTTP
Для незашифрованного HTTP клиент отправляет прокси полноценный запрос с адресом ресурса. Прокси видит метод, путь, заголовки и само содержимое запроса, после чего может передать его дальше, отфильтровать, закэшировать или отклонить по правилам доступа.
GET http://example.com/catalog?page=1 HTTP/1.1
Host: example.com
Proxy-Authorization: Basic ***
После этого прокси сам обращается к сайту, получает ответ и отдает его клиенту. В таком режиме сервер-прокси видит содержимое HTTP-трафика целиком, потому что сам HTTP не шифрует данные.
Если сайт работает по HTTPS
С современными сайтами чаще используется другой сценарий. Клиент не передает прокси расшифрованную страницу, а просит открыть туннель до целевого хоста методом CONNECT.
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
Proxy-Authorization: Basic ***
Если прокси разрешает такое соединение, он отвечает примерно так:
HTTP/1.1 200 Connection EstablishedДальше поверх этого туннеля уже идет TLS-сессия между клиентом и целевым сайтом. То есть прокси передает зашифрованный поток байтов и обычно не видит содержимое страницы, cookie, формы и тело ответа.
Важная граница: для обычного HTTP прокси видит содержимое трафика, для HTTPS через CONNECT — в типовом сценарии видит только сам факт соединения, адрес назначения, порт и служебные метаданные. Исключение — корпоративные схемы с TLS-инспекцией, где используется контролируемая расшифровка трафика. В публичных прокси это не стоит считать нормой по умолчанию.
Что происходит с DNS
С DNS есть нюанс, который часто упускают. Во многих браузерных сценариях клиент передает прокси доменное имя цели, и уже прокси выполняет резолвинг на своей стороне. Это удобно, когда важно, из какой сети сайт увидит обращение.
Но универсального правила для всего софта нет. Некоторые программы могут работать по уже известному IP, часть клиентов использует собственные механизмы резолвинга, а отдельные приложения вообще игнорируют системный прокси. Поэтому отсутствие DNS-утечек надо проверять в конкретной связке: программа, ОС, тип прокси и целевой сервис.
Какие параметры важны в настройке
У HTTP-прокси набор параметров обычно небольшой, но именно на этих полях чаще всего и ломается подключение.
- Адрес прокси-сервера — IP или доменное имя узла, через который пойдет трафик.
- Порт — задается поставщиком или администратором сервера.
- Авторизация — чаще встречается логин и пароль либо доступ по списку разрешенных IP.
- Поддержка HTTPS через CONNECT — критично, если вы открываете современные сайты, а не только старые HTTP-страницы.
- Область действия — системная настройка, отдельный браузер, конкретная программа, скрипт или библиотека.
- Политика DNS — зависит от клиента: где именно резолвится домен и нет ли локальных утечек.
Если софт позволяет выбрать тип прокси, важно не перепутать протокол. Поле http в настройках клиента и поле socks5 — это не взаимозаменяемые варианты. Ошибка в одной строке конфигурации приводит либо к отказу подключения, либо к странным таймаутам.
Где HTTP-прокси полезен на практике
Этот тип подключения особенно хорош там, где основной трафик — веб, а приложение нормально работает с HTTP/HTTPS-прокси. Для задач вокруг браузера он часто удобнее, чем более общий протокол, просто потому что поддерживается из коробки.
Рабочие сценарии
- Тестирование сайта из разных сетевых окружений: как открывается страница, какие заголовки приходят, меняется ли локализация, не ломаются ли редиректы.
- SEO-мониторинг: проверка выдачи, сниппетов, индексационных ответов и доступности страниц с разных IP.
- Рекламная аналитика: просмотр лендингов и креативов в нужной географии без смешивания рабочих сессий.
- Парсинг открытых данных, если инструмент поддерживает именно HTTP/HTTPS-прокси и задача не требует нестандартных протоколов.
- Работа с API: особенно если нужно развести лимиты по подключениям или отделить один сервисный контур от другого.
- Многопрофильная работа в браузере — например, в связке с антидетект-браузером, когда важно разделять профили, cookies и сетевые параметры.
Если для задачи нужна автоматическая смена IP через интервалы или по запросу, стоит заранее проверить, поддерживает ли это ваш поставщик. В таких сценариях часто используют прокси с ротацией, а не статический узел.
Чем HTTP-прокси отличается от SOCKS5 и других вариантов
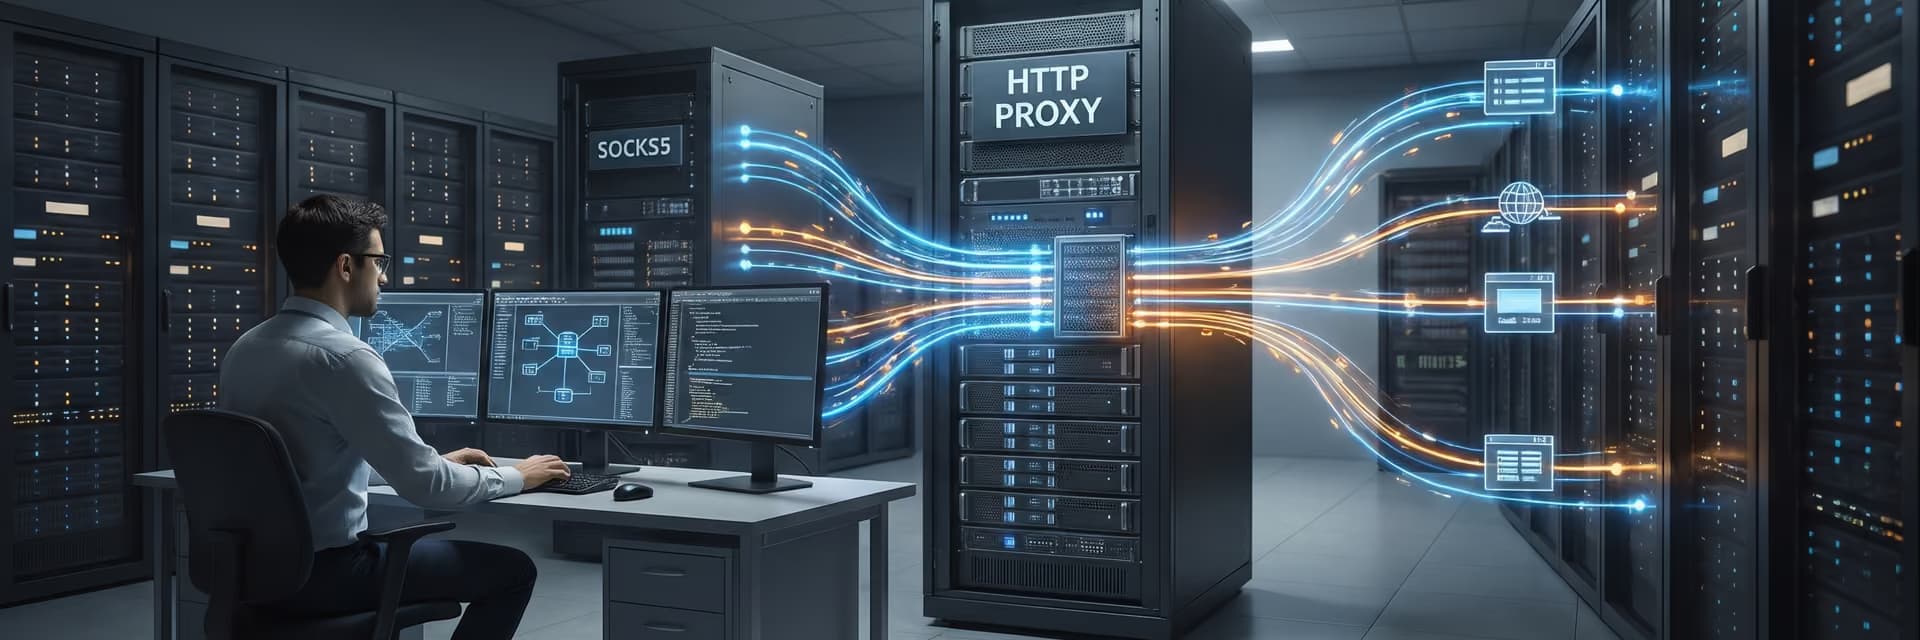
Главное отличие — уровень работы. HTTP-прокси понимает HTTP-команды и заголовки, а SOCKS5 работает как более общий посредник для сетевых соединений и не привязан только к веб-запросам.
| Критерий | HTTP-прокси | SOCKS5 |
|---|---|---|
| Уровень работы | Прикладной, ориентирован на HTTP | Сеансовый посредник для разных типов TCP, а в ряде реализаций и UDP |
| Понимание HTTP-заголовков | Да | Нет, передает трафик более нейтрально |
| Работа с HTTPS | Обычно через CONNECT | Да, как туннель для соединения |
| Подходит для браузера | Очень часто да, поддержка стандартная | Тоже возможно, но зависит от сценария и настроек |
| Подходит для не-веб приложений | Ограниченно | Обычно лучше |
| Управление веб-трафиком | Удобно для фильтрации, правил и части логики по HTTP | Меньше прикладного контроля на уровне HTTP |
| Простота для веб-задач | Высокая | Чуть менее прямолинейно для чисто браузерных сценариев |
Отдельно стоит сказать про термин HTTPS-прокси. На рынке им называют разные вещи: и HTTP-прокси, который умеет пропускать HTTPS-сайты через CONNECT, и прокси-сервер, к которому сам клиент подключается по TLS. Поэтому по одному названию нельзя точно понять схему работы — надо смотреть описание конкретного сервиса и формат подключения.
Как быстро понять, подходит ли вам HTTP-прокси
Определите тип трафика.
Если у вас браузер, веб-парсер, API-клиент или сервис мониторинга страниц, HTTP-прокси обычно подходит. Если это десктопное приложение со своим сетевым стеком, мессенджер, игровой клиент или нестандартный протокол, сначала проверьте поддержку.Уточните, где настраивается прокси.
В одних случаях достаточно системной конфигурации, в других — прокси задается отдельно внутри программы, библиотеки или контейнера. Ошибка здесь типовая: настройка сделана в ОС, а софт использует собственный профиль подключения.Проверьте формат авторизации.
Если доступ идет по логину и паролю, убедитесь, что клиент умеет их передавать. Если доступ ограничен по белому IP, важно не забыть добавить свой исходящий адрес на стороне поставщика.Решите вопрос с IP-стратегией.
Для стабильной долгой сессии нужен один адрес, для распределенных проверок — ротация. Здесь нельзя советовать один вариант всем: выбор зависит от частоты запросов, целевых сайтов и того, нужна ли постоянная сессия.Тестируйте на реальном сценарии.
Проверка только через страницу “какой у меня IP” недостаточна. Нужен мини-тест именно в вашем рабочем софте: авторизация, открытие HTTPS, загрузка статики, работа API, устойчивость на серии запросов.
Сильные стороны и ограничения
Что у HTTP-прокси получается хорошо
- Простая интеграция с браузерами, краулерами, частью парсеров и библиотек для веб-запросов.
- Удобная авторизация и понятная логика настройки: адрес, порт, логин, пароль.
- Предсказуемость для веб-трафика — особенно в задачах тестирования страниц, гео-проверок и аналитики.
- Поддержка HTTPS-сайтов через CONNECT, что критично для современного веба.
- Возможность прикладного контроля над HTTP-запросами и заголовками в корпоративной среде.
Где начинаются ограничения
- Не универсален для любого TCP/UDP-трафика.
- Не гарантирует скрытие всех сетевых признаков: DNS, WebRTC, IPv6 и поведение браузера надо проверять отдельно.
- Добавляет еще один сетевой узел, а значит может увеличить задержку и точек отказа становится больше.
- Не равен шифрованию: если вы отправляете обычный HTTP, прокси видит содержимое трафика.
- Кэширование не всегда дает выигрыш в современном вебе, потому что большая часть трафика идет по HTTPS и классические схемы кеша применимы уже не так широко, как раньше.
Типичные ошибки и заблуждения
«Если стоит HTTP-прокси, значит весь трафик уже идет через него»
Не всегда. Некоторые программы не используют системные настройки, часть библиотек ждет отдельный параметр, а браузер может проксировать только веб, оставляя другие обращения вне этой схемы. Проверять нужно конкретное приложение, а не только настройки ОС.
«HTTP-прокси и HTTPS-прокси — это совсем разные технологии»
Иногда да, иногда нет. На практике поставщики и софт по-разному используют терминологию. Часто под «HTTPS-прокси» имеется в виду тот же пользовательский прокси для браузера, который просто умеет работать с HTTPS-сайтами через CONNECT.
«Прокси автоматически закрывает все утечки IP»
Это опасное упрощение. WebRTC в браузере, прямые DNS-запросы конкретного приложения, обращения по IPv6 и встроенные механизмы обновления у программ могут вести себя отдельно от основного HTTP-трафика. Для чувствительных задач одной галочки в настройках мало.
«Если IP сменился, значит прокси работает нормально»
Смена IP — только первый тест. На реальной нагрузке всплывают другие вещи: отказ по авторизации, невозможность открыть HTTPS, проблемы с keep-alive, нестабильность на длинной сессии, неожиданные таймауты и ограничения целевого сайта.
Что проверить перед использованием
- Поддерживает ли ваш софт именно HTTP/HTTPS-прокси, а не только SOCKS5.
- Проксируется ли только браузер или весь нужный вам рабочий контур.
- Работает ли HTTPS через CONNECT, если вы открываете современные сайты.
- Совпадают ли адрес, порт, логин и пароль с выданными данными доступа.
- Не используется ли параллельно старая системная конфигурация или PAC-файл.
- Как ведет себя DNS именно в вашей программе.
- Нет ли WebRTC-утечек, если задача выполняется через браузер.
- Держится ли соединение на серии реальных запросов, а не только на одном тесте IP.
- Нужен ли вам статический IP или, наоборот, регулярная ротация адреса.
- Соответствует ли геолокация подключения задаче тестирования или мониторинга.
Кому HTTP-прокси подходит лучше всего
В первую очередь — тем, кто работает с вебом. Это SEO-специалисты, маркетологи, QA-инженеры, специалисты по рекламной аналитике, команды поддержки сайтов, разработчики внутренних инструментов, селлеры и агентства, которые проверяют страницы, карточки товаров, цены, доступность и ответы API.
Если задача выглядит как «открыть сайт или отправить HTTP-запрос через другой IP и не усложнять конфигурацию», HTTP-прокси обычно закрывает ее нормально. Если же у вас нестандартный клиент, десктопное приложение, много разнородного трафика или важна поддержка большего числа протоколов, логичнее сравнить его с SOCKS5.
Для веб-задач, где нужно не просто одно подключение, а управляемая смена IP по расписанию или по команде, лучше заранее оценить ротационные сценарии. Для некоторых команд они оказываются практичнее статического HTTP-узла, особенно в мониторинге и масштабируемой автоматизации разрешенных задач.
Главное по теме
HTTP-прокси — это не абстрактная «смена IP», а конкретный способ пропускать веб-трафик через промежуточный сервер. Он удобен там, где трафик действительно HTTP-ориентированный: браузеры, веб-скрипты, мониторинг сайтов, SEO и рекламные проверки.
Его сильная сторона — простота для веб-сценариев. Его границы тоже понятны: это не универсальный протокол для любого приложения, не автоматическая защита от всех утечек и не замена полноценной сетевой диагностики.
Если вам нужен понятный рабочий инструмент для браузера и HTTP-запросов, это один из самых практичных вариантов. Но перед запуском важно проверить поддержку HTTPS через CONNECT, формат авторизации, поведение DNS и то, какой именно трафик в вашей связке реально идет через прокси.
Что еще спрашивают по теме
HTTP-прокси и прокси-сервер — это одно и то же?
Не совсем. Прокси-сервер — общее понятие для посредника между клиентом и целевым ресурсом. HTTP-прокси — один из видов таких посредников, заточенный под HTTP-трафик и обычно используемый для веб-задач. Кроме него есть, например, SOCKS4 и SOCKS5, которые работают по другой схеме.
HTTP-прокси подходит для HTTPS-сайтов?
В большинстве практических сценариев — да, если клиент и прокси поддерживают метод CONNECT. Тогда прокси открывает туннель до целевого хоста, а TLS-сессия строится уже внутри этого туннеля. Но это нужно проверять в конкретной программе: не каждый клиент одинаково реализует работу с HTTPS через прокси.
Что видит HTTP-прокси при работе с HTTPS?
Обычно он видит адрес прокси-подключения, целевой хост, порт, время соединения и часть служебных параметров. Содержимое страницы, формы, cookie и данные ответа при обычном HTTPS через CONNECT остаются внутри TLS и напрямую прокси не раскрываются. Для обычного HTTP такой защиты нет.
Чем HTTP-прокси отличается от SOCKS5 на практике?
HTTP-прокси проще и привычнее для браузеров и веб-инструментов, потому что он работает на уровне HTTP-запросов. SOCKS5 гибче и чаще подходит для более широкого набора приложений и соединений. Если задача чисто вебовая, HTTP-прокси часто удобнее. Если трафик разнотипный, стоит сравнивать оба варианта.
Можно ли использовать HTTP-прокси для парсинга и мониторинга?
Да, если речь идет о сборе открытых данных, проверке доступности страниц, мониторинге цен, SEO-аналитике или работе с API и это не нарушает правила целевого ресурса. Важно, чтобы ваш парсер или библиотека поддерживали HTTP/HTTPS-прокси и стабильно работали с авторизацией, таймаутами и HTTPS-туннелированием.
HTTP-прокси повышает безопасность?
Сам по себе — не обязательно. Он может помочь разделить рабочие подключения, настроить контроль трафика и скрыть прямой IP клиента от сайта. Но если трафик идет по обычному HTTP, прокси видит его содержимое. Кроме того, прокси не заменяет защиту учетных записей, контроль DNS и настройку браузера.
Как понять, что проблема именно в прокси, а не в сайте?
Нужно проверять по шагам: открыть тот же ресурс без прокси, затем через другой клиент, затем с теми же учетными данными на другом узле. Если без прокси сайт работает, а с прокси регулярно возникают ошибки авторизации, CONNECT или таймауты, причина, скорее всего, в конфигурации прокси или самом промежуточном узле.