Когда в браузере, парсере или рабочем приложении указан прокси, меняется не только IP, который видит сайт. Меняется сама логика маршрута: между вашим устройством и целевым сервером появляется посредник, а от его типа и настроек зависит, какие запросы пойдут через него, как будет работать авторизация, кто увидит DNS-запросы и где могут появиться ограничения.
Что на самом деле означает соединение через прокси-сервер
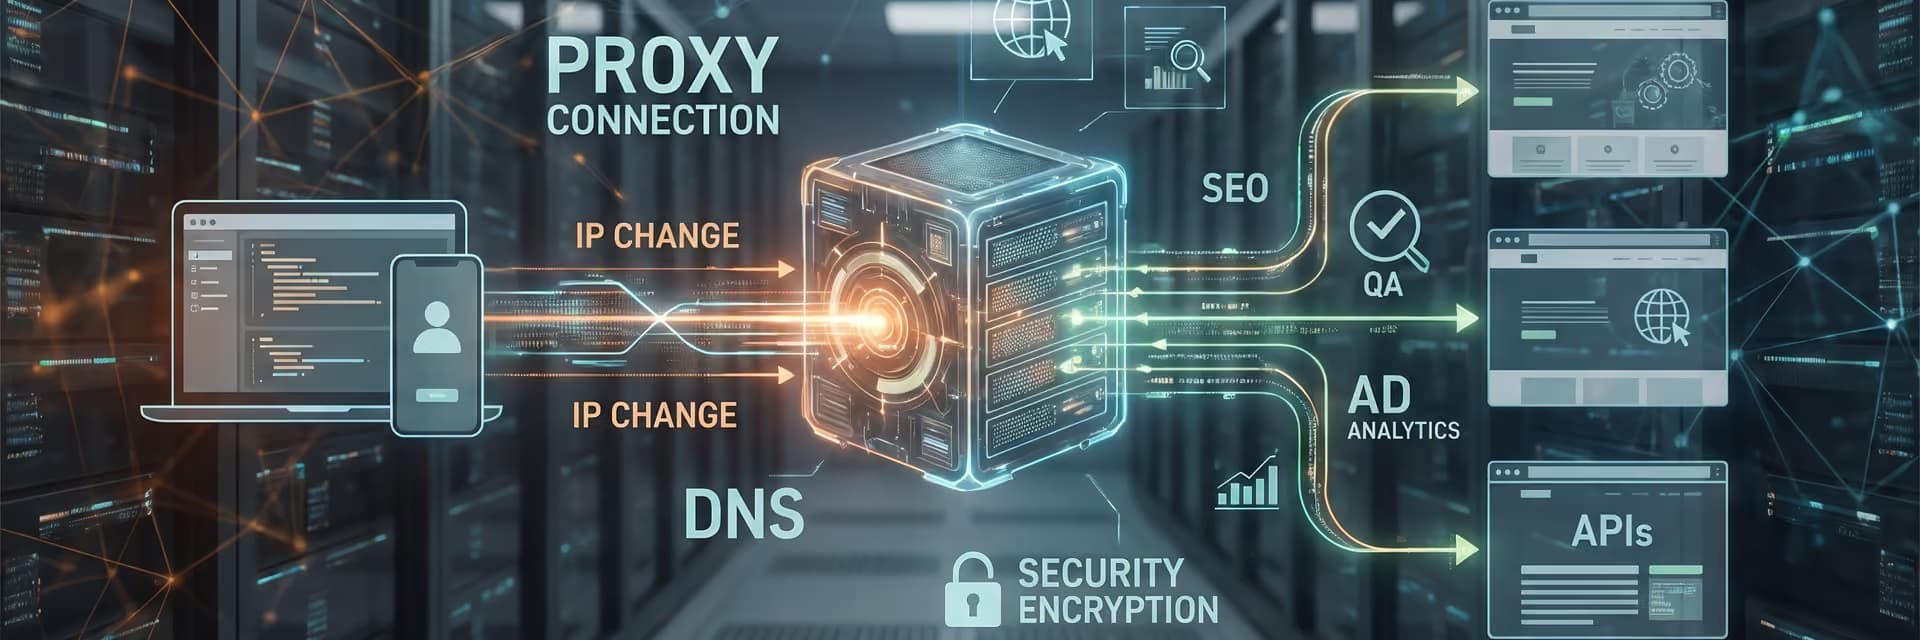
Соединение через прокси-сервер — это схема, при которой запрос от браузера, приложения, скрипта или сервера идет сначала на промежуточный узел, а уже он обращается к целевому сайту, API или другому сетевому ресурсу. Для целевого сервиса источником запроса становится не ваше устройство, а прокси.
Если упростить, прокси — это сетевой посредник между клиентом и точкой назначения. Он может менять внешний IP-адрес, передавать трафик по определенному протоколу, требовать авторизацию, а иногда — централизованно фильтровать, журналировать или разделять исходящие подключения.
Важное уточнение: в этой статье речь идет о исходящем клиентском прокси, который вы настраиваете в браузере, приложении, антидетекте, парсере или на сервере. Это не тот же сценарий, что обратный прокси перед сайтом, который принимает входящий трафик со стороны посетителей.
| Параметр | Прямое соединение | Соединение через прокси |
|---|---|---|
| Кто подключается к сайту | Ваше устройство или сервер | Прокси-сервер от вашего имени |
| Какой IP видит сайт | Ваш внешний IP | IP прокси |
| Где настраивается маршрут | Обычно ничего дополнительно не нужно | В ОС, браузере, приложении или библиотеке |
| Кто влияет на стабильность | Ваш канал и целевой сайт | Ваш канал, прокси и целевой сайт |
| Кто может видеть метаданные соединения | Ваш провайдер и целевой узел | Ваш провайдер, прокси и целевой узел |
С чем это часто путают
Прокси путают с NAT, туннелированием и просто сменой сетевого маршрута. Разница в том, что прокси обычно выступает осознанным посредником: приложение знает о нем напрямую или передает трафик в компонент, который работает как прокси-клиент.
NAT лишь переписывает адреса на сетевом шлюзе и не становится «приложенческим представителем» пользователя. Туннель, в свою очередь, обычно инкапсулирует трафик в другой транспорт, но не обязан разбирать протокол верхнего уровня так, как это делает HTTP-прокси.
Как проходит запрос через прокси
Технически схема выглядит просто: приложение формирует запрос, но вместо прямого подключения к целевому хосту связывается с адресом и портом прокси. Дальше уже прокси либо сам отправляет HTTP-запрос, либо создает транзитный канал к нужному серверу, либо работает как универсальный посредник для TCP и иногда UDP.
- Приложение получает настройки прокси.
Это может быть адрес, порт, логин и пароль, а также тип прокси: HTTP, HTTPS, SOCKS4 или SOCKS5. - Соединение устанавливается не с сайтом, а с прокси.
Именно прокси становится первой точкой назначения для клиента. - Клиент передает прокси цель запроса.
Для HTTP это URL или метод CONNECT, для SOCKS — адрес назначения и порт. - Прокси связывается с целевым сервером.
Сайт видит входящий запрос от IP-адреса прокси, а не от вашего устройства. - Ответ возвращается через тот же промежуточный узел.
Прокси принимает ответ, после чего передает его клиенту. - Приложение обрабатывает результат.
Для браузера это загрузка страницы, для скрипта — HTTP-ответ, для API-клиента — данные или код ошибки.
Что происходит при HTTP и HTTPS-трафике
Если используется HTTP-прокси для обычного HTTP, прокси понимает сам запрос: метод, путь, заголовки. Поэтому он может кэшировать, фильтровать или модифицировать такой трафик, если это предусмотрено его ролью и настройками.
С HTTPS ситуация другая. Чаще всего клиент использует метод CONNECT: просит прокси открыть TCP-канал до нужного хоста и дальше уже строит TLS-сессию с целевым сайтом поверх этого канала. В таком режиме прокси обычно видит адрес назначения и метаданные соединения, но не содержимое шифрованного HTTPS-трафика.
Что происходит при SOCKS-соединении
SOCKS работает более универсально и ближе к транспортному уровню. Такой прокси не обязан понимать HTTP-заголовки и часто используется там, где нужно передавать не только веб-запросы, но и иной TCP-трафик, а в случае SOCKS5 — по спецификации еще и UDP через отдельный механизм.
На практике это означает более широкую совместимость с клиентами, которые умеют работать через SOCKS. Поэтому для браузерной автоматизации, многопоточных задач и некоторых API-клиентов нередко выбирают именно SOCKS5-прокси, если приложение его поддерживает корректно.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетКакие протоколы используют для соединения через прокси
Один и тот же термин «прокси» скрывает несколько разных схем работы. Для выбора важны не только IP и география, но и то, какой протокол понимает ваш клиент и какой трафик он должен пропускать.
| Тип | Где чаще используют | Что важно знать |
|---|---|---|
| HTTP | Браузеры, веб-парсинг, простые HTTP/HTTPS-запросы | Понимает HTTP; для HTTPS обычно работает через CONNECT; удобен и прост, но подходит не всем приложениям |
| HTTPS | В описаниях прокси-провайдеров и некоторых клиентах | Термин используют по-разному: иногда это TLS до прокси, иногда обычный HTTP-прокси для HTTPS-сайтов; детали лучше уточнять у поставщика |
| SOCKS4 | Старые клиенты и простые TCP-сценарии | Функционально проще и старше; обычно выбирают только при совместимости со старым ПО |
| SOCKS5 | Браузеры, приложения, серверные скрипты, автоматизация | Более универсален; поддержка аутентификации стандартнее, чем у SOCKS4; поведение DNS зависит от клиента |
Для веб-задач HTTP-прокси часто хватает: открыть страницу, загрузить контент, отправить запросы, проверить выдачу. Для более универсального трафика и инструментов, которые работают не только с HTTP, чаще удобнее SOCKS5.
Терминология у провайдеров не всегда идеальна. Надпись «HTTPS proxy» еще не объясняет, будет ли это TLS между клиентом и прокси или просто поддержка HTTPS-сайтов через CONNECT. Если задача чувствительна к настройке, это нужно уточнять заранее.
Что видит сайт, что видит прокси и что остается на стороне клиента
Это ключевой вопрос, потому что вокруг прокси много мифов. Сайт видит IP-адрес прокси, а не ваш домашний или серверный адрес, но это не означает, что вся остальная информация исчезает.
- Целевой сайт видит IP прокси, время и частоту запросов, cookies, User-Agent, особенности TLS-сессии и другие сигналы клиентского окружения.
- Прокси-сервер видит ваш исходный IP, момент подключения, объем трафика и адрес назначения. При незашифрованном HTTP он может видеть и само содержимое запроса.
- При HTTPS через CONNECT или при TLS поверх SOCKS прокси обычно не видит полезную нагрузку в открытом виде, но по-прежнему видит метаданные соединения.
- Ваше приложение видит только свою локальную конфигурацию: тип прокси, порт, ошибки авторизации, таймауты и ответы сервера.
Из этого следует важная практическая вещь: прокси меняет сетевую точку выхода, но не стирает цифровой профиль браузера и не исправляет другие признаки автоматизации сам по себе. Если у вас 20 одинаковых браузерных профилей, один прокси не сделает их «естественными».
Роль DNS: где разрешается доменное имя
Отдельно стоит смотреть на DNS. В HTTP-схеме домен часто уходит на сторону прокси как часть URL или CONNECT-запроса. В SOCKS5 клиент может передать доменное имя прокси, чтобы разрешение происходило удаленно, но некоторые приложения сначала сами делают локальный DNS-запрос, а уже потом идут через прокси по IP.
Поэтому два клиента с одинаковым SOCKS5-прокси могут вести себя по-разному. Именно отсюда появляются жалобы в духе «IP сменился, а география запросов все равно выглядит странно».
Где такая схема реально полезна
Соединение через прокси — рабочий инструмент там, где важно управлять точкой выхода в сеть, а не просто «что-то скрыть». Для профессиональных задач это обычно выглядит так:
- SEO-мониторинг. Проверка выдачи, сниппетов, локализации и доступности страниц из разных сетевых окружений.
- Рекламная аналитика. Просмотр посадочных страниц и рекламных цепочек из нужного региона или из определенного типа сети.
- QA и разработка. Тестирование поведения сайта, API или кабинета при подключении с другого IP, через другую геолокацию или через иной протокол.
- Мониторинг открытых данных. Сбор цен, наличия и карточек товаров в рамках допустимых правил ресурса, с разделением запросов по адресам и сессиям.
- Работа с API. Разделение исходящих IP между сервисами, командами или стендами, если это важно для логики интеграции или контроля доступа.
- Командные сценарии. Когда нужен единый выходной IP для части сотрудников, инструментов или автоматизированных задач.
Если целевой ресурс чувствителен к типу сети, вместо дата-центровых адресов могут использоваться мобильные прокси с ротацией. А для задач, где критична российская геолокация и мобильный пул, логично смотреть в сторону российских мобильных прокси.
Что дает соединение через прокси и где его пределы
| Плюсы | Ограничения |
|---|---|
| Сайт видит IP прокси, а не ваш прямой адрес | Это не убирает cookies, fingerprint и другие признаки клиентского окружения |
| Можно разделять трафик по задачам, регионам и сессиям | Нужно следить, на какой именно трафик распространяется настройка |
| Подходит для браузеров, скриптов, API-клиентов и серверных приложений | Не каждый клиент поддерживает каждый тип прокси одинаково хорошо |
| Позволяет централизованно управлять выходом в сеть | Прокси добавляет еще одну точку отказа: таймауты, лимиты, ошибки авторизации |
| Можно выбирать тип сети: дата-центровый, резидентский, мобильный | Неправильный тип IP быстро выявляется на чувствительных целях |
| Удобен для тестов географии, локализации и сетевых сценариев | Скорость и стабильность всегда зависят от связки клиент → прокси → целевой сервер |
Практический смысл простой: прокси полезен не сам по себе, а тогда, когда он совпадает с задачей. Для просмотра веб-страниц в браузере один тип подходит отлично, а для многопоточного инструмента или нестандартного протокола уже нужен другой.
Безопасность: что прокси защищает, а что нет
Шифрование не появляется автоматически
Прокси не делает трафик шифрованным по факту своего существования. Если вы передаете обычный HTTP, содержимое запроса и ответа может быть видно прокси в открытом виде. Если поверх канала идет HTTPS с корректной TLS-сессией до целевого сайта, содержимое уже защищено от чтения на промежуточном узле, если только не используется отдельная схема TLS-инспекции.
Поэтому вопрос безопасности всегда двойной: какой у вас тип прокси и какой у вас протокол прикладного трафика. Эти вещи часто путают.
DNS, WebRTC и IPv6-утечки
Даже если внешний IPv4 поменялся, часть сетевой информации может уйти мимо прокси. Классические примеры — локальный DNS-резолвинг в приложении, WebRTC в браузере и параллельная работа по IPv6, если прокси или клиент не учитывают этот маршрут.
Это не означает, что утечка будет всегда. Это означает, что ее нельзя исключать без проверки на конкретном устройстве, в конкретном браузере и в конкретном клиенте. Особенно если настройка сделана на уровне приложения, а не всей системы.
Авторизация, журналы и доверие к поставщику
Прокси-сервер обычно знает, кто к нему подключился: по IP, по логину и паролю, по времени сессии и объему трафика. Какие именно журналы ведутся и как долго они хранятся, зависит от поставщика и тарифа; это нужно уточнять отдельно, если вопрос критичен для корпоративной политики или внутреннего комплаенса.
Прокси — это не синоним полной анонимности. Он меняет сетевую точку выхода и может помочь с маршрутизацией, тестированием, разделением сессий и рабочими сценариями, но не заменяет проверку DNS, настройку браузера и базовую гигиену безопасности.
Типичные ошибки и заблуждения
«Я настроил прокси, но сайт все равно видит мой IP»
Обычно причина в том, что прокси настроен не там. Например, он прописан только в одном браузере, а запрос идет из другого приложения. Или приложение поддерживает только HTTP-прокси, а ему передали SOCKS-адрес.
«Прокси переключает весь интернет на устройстве»
Не обязательно. Системная настройка может затрагивать браузер и часть приложений, а другие клиенты будут игнорировать ее полностью. Некоторые инструменты используют собственные сетевые стеки и требуют отдельной конфигурации внутри программы.
«Если прокси быстрый в тестере, он будет быстрым в реальной задаче»
Не всегда. Одно дело — проверить открытие контрольной страницы, другое — держать десятки параллельных HTTP-сессий, работать с длинными ответами API или грузить тяжелый фронтенд. На практике важны задержка, стабильность, лимиты по соединениям, поведение DNS и реакция самого целевого ресурса.
«Любой прокси подходит для любой автоматизации»
Это одна из самых дорогих ошибок. Для браузера и проверки сайтов часто хватает HTTP, для универсальных клиентов удобнее SOCKS5, для чувствительных к типу сети задач нередко нужен резидентский или мобильный IP, а для стабильной привязки сессии — статический адрес без частой ротации.
«Прокси сам по себе решает вопрос безопасности»
Нет. Он не отменяет HTTPS, не исправляет небезопасную конфигурацию браузера, не убирает cookies и не защищает от ошибок самого пользователя. Это инфраструктурный инструмент, а не универсальный щит.
Что проверить перед использованием
- Какой тип прокси нужен задаче: HTTP, HTTPS, SOCKS4 или SOCKS5.
- На какой трафик должна действовать настройка: весь системный, только браузерный, только отдельное приложение или библиотека.
- Нужна ли авторизация по логину и паролю или по IP.
- Требуется ли конкретная страна, город, оператор или тип сети.
- Нужен ли постоянный IP или, наоборот, ротация адреса по времени либо по запросу.
- Как приложение работает с DNS: локально или через прокси.
- Есть ли риск IPv6- и WebRTC-утечек именно в вашем окружении.
- Достаточна ли совместимость клиента с выбранным протоколом.
- Нужна ли одна сессия на длительное время или много параллельных соединений.
- Проверяли ли вы работу не только на тестовой странице, но и на реальном целевом сайте или API.
Как убедиться, что соединение через прокси работает правильно
- Проверьте внешний IP внутри того клиента, который реально делает запрос.
Если браузер показывает один адрес, а скрипт другой, значит прокси применяется не везде одинаково. - Сверьте географию и тип адреса с задачей.
Для локальной проверки важна не только страна, но иногда и город, ASN или тип сети. - Проверьте авторизацию.
Ошибки логина, пароля, порта и формата схемы подключения встречаются чаще, чем кажется. - Оцените стабильность под вашей нагрузкой.
Один успешный запрос еще ничего не говорит о работе 30 минут подряд или при десятках параллельных соединений. - Посмотрите, куда уходят DNS-запросы и нет ли лишних каналов связи.
Для браузерных задач это особенно важно, если от географии зависит ответ сайта. - Меняйте параметры по одному.
Если одновременно переключить протокол, порт, тип авторизации и DNS-логику, найти причину сбоя будет намного сложнее.
Что в итоге
Если говорить без маркетинга, соединение через прокси сервер — это не магия, а управляемый способ вынести точку выхода в сеть на промежуточный узел. Сайт видит IP прокси, приложение работает по выбранному протоколу, а вы получаете контроль над маршрутом, географией, типом сети и разделением сессий.
Рабочая схема начинается там, где совпали четыре вещи: правильный тип прокси, корректный протокол, понятная зона действия настройки и проверка утечек. Если хотя бы один элемент выпадает, прокси формально «подключен», но задача все равно решается плохо.
Частые вопросы по теме
Что такое прокси простыми словами?
Прокси — это промежуточный сервер между вашим приложением и сайтом. Вместо прямого запроса вы сначала обращаетесь к прокси, а он уже отправляет запрос дальше и возвращает ответ обратно. В результате целевой ресурс видит IP прокси, а не ваш прямой адрес.
Чем соединение через прокси отличается от прямого подключения?
При прямом подключении сайт общается с вашим устройством или сервером напрямую. При работе через прокси появляется дополнительное звено: сначала подключение идет к прокси, затем прокси обращается к целевому серверу. Это меняет видимый IP и добавляет отдельные настройки, а также дополнительные точки возможных ошибок и задержек.
Чем отличаются HTTP и SOCKS5?
HTTP-прокси ориентирован прежде всего на веб-трафик и хорошо подходит для браузеров, HTTP-запросов и части автоматизации. SOCKS5 более универсален: он не завязан только на HTTP и может использоваться разными приложениями как общий посредник для TCP, а по протоколу также поддерживает UDP-ассоциацию, если это умеет клиент.
Чем отличаются IPv4 и IPv6 в контексте прокси?
Это версии IP-адресации. IPv4 по-прежнему остается самым совместимым вариантом для большинства сервисов и приложений. IPv6 дает огромный адресный простор, но поддерживается не везде одинаково. При работе через прокси важно понимать, какой стек использует клиент и не идет ли часть трафика мимо прокси по другой версии IP.
Всегда ли прокси меняет IP для всего устройства?
Нет. Это зависит от того, где именно сделана настройка. Если прокси прописан только в браузере, другие приложения могут ходить в сеть напрямую. Даже системные настройки не гарантируют охват абсолютно всего трафика: часть программ использует собственные сетевые механизмы и требует отдельной конфигурации.
Может ли прокси видеть мои данные?
Да, но объем видимых данных зависит от протокола и шифрования. При обычном HTTP прокси может видеть содержимое запроса. При HTTPS через CONNECT или при TLS поверх SOCKS прокси обычно видит адрес назначения и метаданные, но не сам зашифрованный контент. Поэтому доверие к поставщику и тип трафика имеют значение.
Когда имеет смысл использовать мобильный прокси?
Мобильный прокси уместен там, где целевой ресурс чувствителен к типу сети и обычные дата-центровые IP выглядят неестественно. Это встречается в рекламной аналитике, QA мобильных сценариев, части SEO-задач и проверке сервисов, которым важно, из какой сети пришел запрос. Но даже здесь нужно отдельно проверять стабильность, ротацию и совместимость с вашей задачей.
Почему после подключения прокси сайт все равно работает странно?
Причин несколько: неверный протокол, неправильный порт, локальный DNS вместо удаленного, несовместимость клиента с типом прокси, утечки WebRTC или IPv6, а также реакция самого сайта на cookies, fingerprint и частоту запросов. Если диагностика нужна серьезная, меняйте один параметр за раз и проверяйте результат именно в том приложении, где возникает проблема.