Когда у приложения через прокси открываются страницы, работает API и не разваливаются долгие TCP-сессии, чаще всего за этим стоит не HTTP-прокси, а SOCKS5. Этот протокол любят за универсальность: он умеет проксировать разный трафик, поддерживает аутентификацию и обычно меньше мешает самим данным. Но на практике важно понимать, где именно он помогает, как проходит соединение и почему SOCKS5 не равен шифрованию или полной анонимности.
Что важно понять сразу
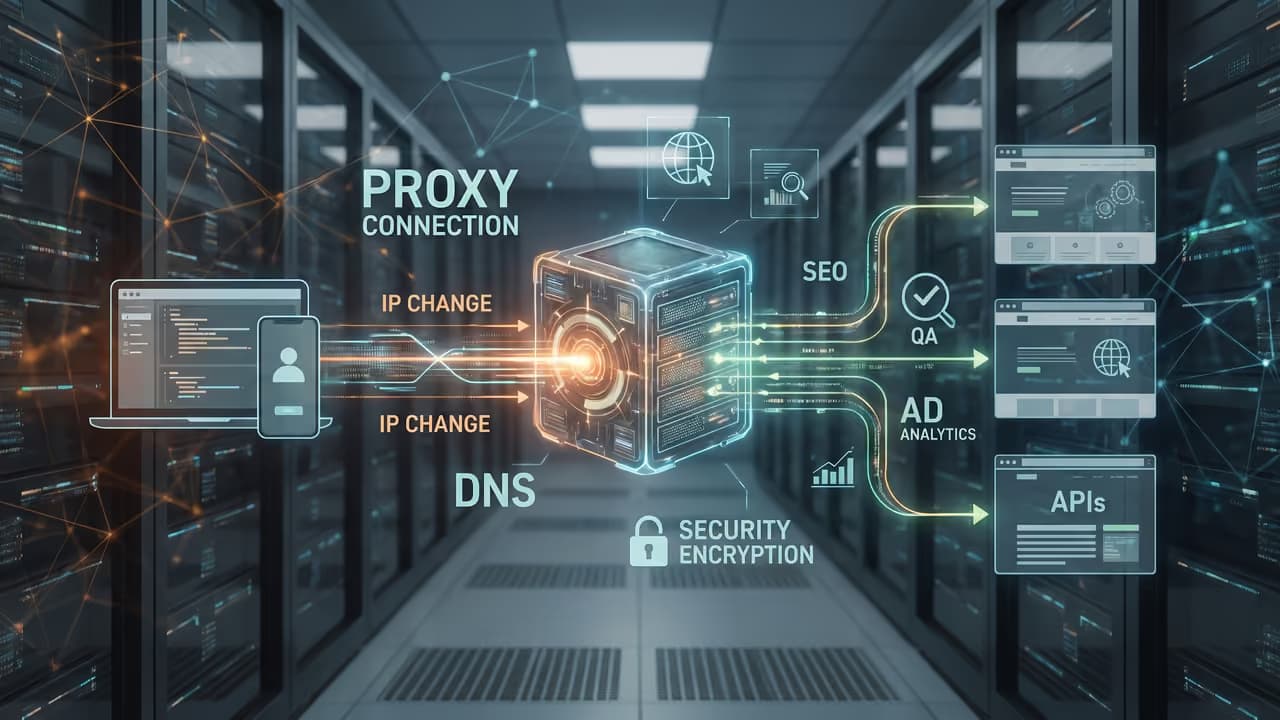
Если ответить коротко, SOCKS5 работает как посредник между приложением и целевым сервером. Клиент подключается к прокси, договаривается о способе аутентификации, отправляет команду на установку соединения, а затем прокси пересылает трафик дальше.
Главная особенность в том, что SOCKS5 не является веб-прокси в стиле HTTP. Он не заточен только под браузерные запросы и может передавать не только HTTP/HTTPS, но и другой трафик поверх TCP, а в ряде сценариев и UDP.
Практический смысл простой: если нужно проксировать не только вкладку в браузере, а приложение, антидетект, парсер, клиент API или софт с нестандартными сетевыми запросами, SOCKS5 обычно гибче HTTP-прокси.
Что такое SOCKS5 простыми словами
SOCKS5 — это версия протокола SOCKS, через который клиентское приложение передаёт сетевые соединения через промежуточный сервер. Этот сервер принимает запрос от клиента и уже от своего имени устанавливает соединение с нужным хостом.
Цифра 5 означает именно версию протокола. По сравнению с SOCKS4 она добавила поддержку аутентификации, работу с доменными именами и команды для UDP.
Важно не путать SOCKS5 с типом IP-адреса. Один и тот же протокол может работать поверх дата-центрового, резидентского или мобильного прокси. Для задач с приложениями и автоматизацией часто используют именно SOCKS5 прокси, потому что здесь важна не только география IP, но и совместимость по трафику.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетКак работает SOCKS5 по шагам
Внутри соединение выглядит проще, чем кажется. У протокола есть несколько этапов: подключение к прокси, согласование метода аутентификации, запрос на действие и дальнейшая передача трафика.
1. Клиент подключается к адресу и порту прокси
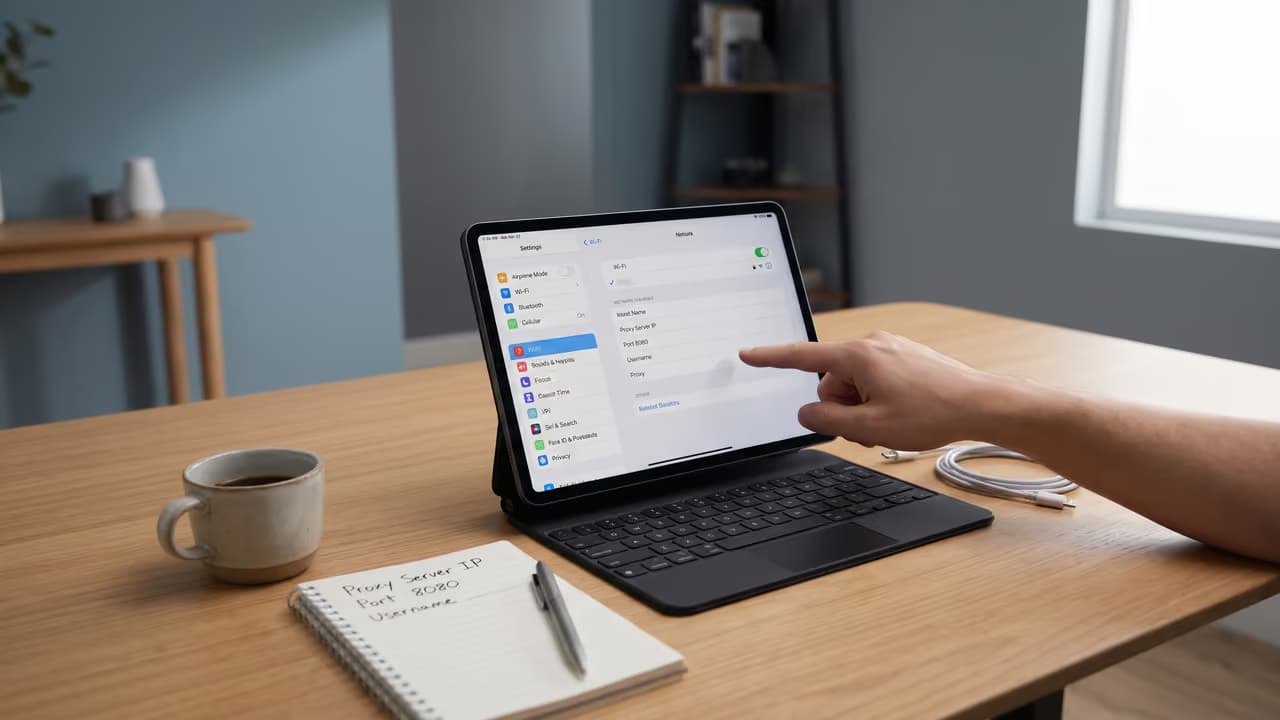
Приложение сначала открывает TCP-соединение до SOCKS5-сервера. Для этого нужны базовые параметры: IP или домен прокси, порт, а иногда логин и пароль.
На этом этапе приложение ещё не общается с целевым сайтом или API. Оно устанавливает связь только с прокси-узлом.
2. Согласуется метод аутентификации
После подключения клиент сообщает, какие способы аутентификации он поддерживает. Сервер выбирает один из них.
На практике чаще встречаются три варианта:
- без аутентификации;
- логин и пароль;
- корпоративные схемы вроде GSS-API, если речь о специфической инфраструктуре.
Если сервер требует логин и пароль, а клиент их не передал или передал неверно, соединение будет отклонено ещё до попытки открыть целевой сайт.
3. Клиент отправляет команду
После успешной аутентификации клиент говорит прокси, что именно нужно сделать. В SOCKS5 есть три базовые команды:
- CONNECT — открыть обычное исходящее соединение к удалённому хосту;
- BIND — использовать обратное подключение, встречается заметно реже;
- UDP ASSOCIATE — подготовить передачу UDP-пакетов через прокси.
Для большинства повседневных задач используется именно CONNECT. Через него работают браузеры, антидетект-браузеры, скрипты, парсеры, API-клиенты и программы автоматизации.
4. Прокси устанавливает соединение с целевым узлом
Получив команду, прокси сам подключается к указанному адресу: например, к сайту, API-серверу, почтовому хосту или другому сервису. Если подключение удалось, он возвращает клиенту ответ об успехе.
После этого приложение и целевой сервер уже обмениваются данными через промежуточный узел. Для приложения это выглядит почти как обычное сетевое соединение, только трафик идёт не напрямую.
5. Дальше прокси просто пересылает трафик
После установки канала SOCKS5 обычно не разбирает содержимое прикладного протокола. Если сверху идёт HTTPS, то прокси видит факт соединения, адрес назначения и метаданные своей части сессии, но не может читать содержимое TLS-трафика без дополнительных вмешательств, которых обычный SOCKS5 по своей природе не делает.
Если же поверх SOCKS5 передаются незашифрованные данные, например обычный HTTP без TLS или иной открытый протокол, содержимое для оператора промежуточного узла технически доступно. Это важная граница безопасности, о которой часто забывают.
Как это выглядит в одной схеме
Приложение → SOCKS5-прокси → целевой сервер
1. TCP-подключение к прокси
2. Выбор метода аутентификации
3. Команда CONNECT / UDP ASSOCIATE
4. Прокси открывает соединение к цели
5. Данные передаются через прокси
Чем SOCKS5 отличается от HTTP-прокси
Здесь начинается самая частая путаница. HTTP-прокси понимает HTTP-запросы и работает на уровне логики веб-трафика. SOCKS5 действует ниже по стеку и в обычном режиме просто передаёт байты после установления сессии.
Из этого следуют и преимущества, и ограничения.
| Критерий | SOCKS5 | HTTP-прокси |
|---|---|---|
| Тип трафика | Разный TCP-трафик, в ряде случаев UDP | В основном HTTP и связанные веб-сценарии |
| Работа с заголовками | Обычно не анализирует прикладные заголовки | Понимает и может обрабатывать HTTP-запрос |
| Совместимость с приложениями | Часто выше для нестандартного софта | Хорошо подходит для браузерных и веб-задач |
| Поддержка UDP | Есть в протоколе | Как правило нет |
| Настройка в браузере | Поддерживается не везде одинаково | Обычно настраивается проще |
| Шифрование | Сам по себе не шифрует трафик | Сам по себе тоже не равен шифрованию |
Если задача ограничивается открытием страниц и простой проверкой выдачи, HTTP может быть вполне достаточен. Если трафик идёт через стороннее приложение, антидетект, мобильный софт, BAS, парсер или клиент, работающий не только с веб-запросами, SOCKS5 обычно практичнее.
Подробное сравнение по рабочим сценариям есть и в нашем материале про выбор между SOCKS5 и HTTP.
Что происходит с TCP и UDP
TCP: основной рабочий режим
Для большинства задач SOCKS5 используется именно с TCP. Это предсказуемый вариант для браузеров, API, парсинга, автоматизации, почтовых клиентов, программ мониторинга и долгих сессий.
Если вам нужно держать соединение стабильно, без лишней логики переписывания запросов, SOCKS5 через CONNECT — стандартный сценарий. В таких задачах протокол и получил свою популярность.
UDP: поддержка есть, но не везде она одинаково полезна
В SOCKS5 есть команда UDP ASSOCIATE, то есть протокол умеет работать и с UDP-трафиком. Но это не значит, что любой клиент, приложение и прокси-сервис одинаково хорошо реализуют этот режим.
На практике нужно отдельно проверять три вещи: поддерживает ли UDP сам клиент, разрешает ли его ваш прокси-провайдер и подходит ли это для конкретной программы. Без такого теста нельзя заранее обещать, что всё приложение целиком будет работать через один SOCKS5-профиль.
Если для проекта критичен именно UDP, не достаточно увидеть слово SOCKS5 в тарифе. Нужна проверка на вашей связке: приложение, операционная система, способ авторизации и целевой сервис.
Как SOCKS5 работает с DNS и где бывают утечки
Это один из самых важных практических моментов. Многие считают, что если приложение настроено на SOCKS5, то и DNS-запросы всегда уходят через прокси. На деле это зависит от самого приложения и способа настройки.
Удалённое разрешение имени
Если клиент передаёт прокси доменное имя, а не уже готовый IP-адрес, прокси может сам выполнить разрешение имени на своей стороне. В таком сценарии локальная система не делает DNS-запрос напрямую к своему резолверу.
Это полезно, когда нужно, чтобы и соединение, и резолв шли в одном сетевом контуре.
Локальное разрешение имени
Если приложение сначала само получает IP-адрес сайта, а потом уже соединяется с ним через SOCKS5, DNS остаётся на стороне клиента. Тогда внешний IP соединения будет прокси-сервером, а DNS-запросы могут уйти по обычному каналу.
Именно поэтому два одинаковых по виду подключения могут вести себя по-разному: всё зависит не только от прокси, но и от клиента.
Что проверить перед запуском
- Поддерживает ли ваше приложение SOCKS5 нативно, а не через сторонний костыль.
- Есть ли отдельная настройка remote DNS или proxy DNS.
- Распространяется ли прокси на всё приложение или только на браузерный трафик.
- Не остаются ли параллельные системные DNS-запросы вне прокси.
- Нет ли отдельного IPv6-трафика, который приложение отправляет в обход вашей схемы.
Для задач QA, SEO-мониторинга и проверки локализации это не абстрактная мелочь. Если DNS и сам трафик идут разными маршрутами, можно получить странные результаты по гео, кэшу, выдаче и доступности страницы.
Шифрует ли SOCKS5 трафик и что видит прокси
Сам по себе SOCKS5 не шифрует полезную нагрузку. Он описывает способ передачи соединения через посредника и процедуру согласования, но не заменяет TLS или другие механизмы защиты данных прикладного уровня.
Отсюда простой вывод:
- если поверх SOCKS5 идёт HTTPS, содержимое веб-страницы защищает TLS;
- если идёт открытый протокол без шифрования, оператор промежуточного узла может видеть передаваемые данные;
- логин и пароль к самому SOCKS5 — это аутентификация клиента перед прокси, а не защита всего последующего трафика.
Оператор прокси обычно может видеть IP клиента, время подключения, адрес и порт назначения, объём трафика и технические параметры сессии. Конкретный состав журналов зависит от инфраструктуры и политики поставщика, это нужно уточнять отдельно.
Из этого следует важное правило: SOCKS5 — это транспортный механизм для маршрутизации трафика, а не универсальный инструмент конфиденциальности. Безопасность зависит и от шифрования прикладного протокола, и от надёжности самого поставщика.
Где SOCKS5 реально полезен
Теория становится понятнее, если привязать её к реальным задачам. SOCKS5 выбирают там, где важны совместимость, гибкость по трафику и работа не только в одной вкладке браузера.
SEO-мониторинг и QA
При проверке выдачи, доступности страниц, локализации и отображения сайта часто нужно запускать не просто браузер, а связку из браузера, расширений, антидетекта, чекеров и вспомогательных сервисов. SOCKS5 здесь удобен тем, что не ограничивается чистым HTTP-сценарием.
Если в команде тестируют сайты из разных сетевых окружений, имеет смысл смотреть и на российские мобильные прокси, когда требуется именно мобильный IP-контур с ротацией или конкретной географией.
Автоматизация и парсинг открытых данных
В BAS, самописных ботах, парсерах, клиентах на Python, Node.js или Go SOCKS5 часто удобнее из-за широкой поддержки в сетевых библиотеках. Особенно там, где программа открывает много параллельных соединений и работает не только с простыми GET-запросами.
При этом результат сильно зависит от качества самих прокси, лимитов по соединениям, географии, стабильности канала и того, как целевой сайт реагирует на нагрузку. Один и тот же протокол не гарантирует одинаковое поведение на всех узлах.
Мобильные и антидетект-сценарии
Для мобильных прокси SOCKS5 особенно популярен, потому что такой трафик часто нужен не только в браузере. Это могут быть антидетект-профили, приложения для рекламной аналитики, проверка посадочных страниц, тестирование deep link-сценариев и другое ПО, где HTTP-прокси уже тесен.
Если нужен часто меняющийся IP для тестирования и распределения сессий, обычно смотрят в сторону прокси с ротацией. Но сам протокол SOCKS5 не равен ротации: это отдельный параметр инфраструктуры.
API, клиенты и нестандартные программы
Чем менее «браузерная» у вас задача, тем выше шанс, что SOCKS5 окажется удобнее. Например, когда приложение не умеет работать с HTTP-прокси корректно, но поддерживает системный или нативный SOCKS5-интерфейс.
Это особенно заметно в старом десктопном софте, сетевых утилитах и приложениях, которым нужно стабильное туннелирование соединений без анализа HTTP-заголовков посредником.
Плюсы и ограничения SOCKS5 без мифов
Что у него действительно хорошо
- Универсальность по трафику. Подходит не только для веб-страниц, но и для разных TCP-приложений.
- Поддержка аутентификации. Можно разграничивать доступ логином и паролем.
- Поддержка доменных имён. Прокси может резолвить адрес на своей стороне, если клиент это умеет.
- Поддержка UDP в протоколе. Не всегда реализуется одинаково, но сама возможность есть.
- Меньше вмешательства в прикладной обмен. Это полезно для нестандартных программ и автоматизации.
Где начинаются ограничения
- Нет встроенного шифрования данных. Защиту нужно смотреть на уровне прикладного протокола.
- Не все клиенты одинаково его поддерживают. Иногда заявленный SOCKS5 работает только для части трафика.
- DNS-поведение зависит от приложения. Возможны локальные резолвы и утечки.
- Не любой сервис корректно работает с UDP. Это надо тестировать на конкретной схеме.
- Скорость и стабильность зависят не от названия протокола, а от качества узла. Слабый прокси останется слабым и на SOCKS5, и на HTTP.
Частые заблуждения о SOCKS5
«SOCKS5 всегда анонимнее HTTP»
Не совсем так. SOCKS5 действительно меньше вмешивается в прикладной трафик, но уровень приватности определяется не только протоколом, а ещё IP-типом, логированием, DNS-маршрутом, утечками IPv6 и поведением самого приложения.
«Если это SOCKS5, сайт не поймёт, что я использую прокси»
Протокол сам по себе этого не гарантирует. Целевой сервис может делать выводы по IP-репутации, сетевому поведению, паттернам запросов, временным зонам, отпечатку браузера и другим признакам. Прокси меняет маршрут трафика, но не решает всё остальное.
«SOCKS5 обязательно быстрее»
Иногда да, иногда нет. На практике скорость зависит от маршрута, нагрузки на узел, канала, расстояния до цели, качества сети и типа IP. Сам протокол не превращает медленное соединение в быстрое.
«SOCKS5 работает для всего устройства автоматически»
Это зависит от способа настройки. Где-то вы задаёте прокси только в конкретном приложении, где-то на уровне системы, а где-то часть трафика вообще не умеет ходить через такой профиль. Поэтому перед запуском лучше проверить фактический маршрут, а не полагаться на галочку в интерфейсе.
Что проверить перед использованием SOCKS5
Определите тип задачи.
Нужен браузерный веб-трафик, API, десктопное приложение, антидетект, парсер или мобильный софт. От этого зависит, даст ли SOCKS5 реальное преимущество перед HTTP.Проверьте, кто именно поддерживает протокол.
Не только поставщик прокси, но и ваше приложение, библиотека или браузер должны уметь корректно работать с SOCKS5.Уточните способ авторизации.
Нужен ли логин и пароль, поддерживается ли авторизация по IP, есть ли ограничения по числу одновременных подключений.Проверьте DNS-маршрут.
Если критична география и чистота теста, убедитесь, что доменные имена разрешаются так, как вы ожидаете.Сделайте тест на реальном сценарии.
Не только откройте страницу, но и проверьте тот режим, ради которого берёте прокси: долгую сессию, API, несколько потоков, работу антидетекта, загрузку медиа или другой нужный кейс.Посмотрите на стабильность.
Один успешный запрос ничего не доказывает. Важны повторяемость, ошибки авторизации, обрывы и поведение под нагрузкой.
Что в итоге
SOCKS5 — это универсальный прокси-протокол, который передаёт соединения через промежуточный сервер и почти не вмешивается в содержимое прикладного трафика. Именно поэтому он часто лучше подходит для приложений, автоматизации, антидетектов, QA и сценариев, где HTTP-прокси оказывается слишком узким.
Но путать его с шифрованием, полной анонимностью или гарантией совместимости не стоит. На практике результат определяется связкой из трёх вещей: сам протокол, качество прокси-инфраструктуры и поведение конкретного клиента. Если эти три части сходятся, SOCKS5 обычно даёт очень предсказуемую и удобную рабочую схему.
Частые вопросы по теме
Что такое SOCKS5 в одном определении?
SOCKS5 — это прокси-протокол, через который приложение устанавливает соединение с целевым сервером не напрямую, а через промежуточный узел. Он поддерживает аутентификацию, работу с доменными именами и команды для TCP-соединений, а также режим UDP ASSOCIATE.
Как работает SOCKS5 после ввода IP, порта, логина и пароля?
Клиент подключается к прокси-серверу, согласует метод аутентификации, проходит авторизацию и отправляет команду, чаще всего CONNECT. После этого прокси сам открывает соединение к нужному хосту и начинает пересылать данные между приложением и целевым сервером.
Чем SOCKS5 отличается от HTTP-прокси?
HTTP-прокси ориентирован на веб-запросы и понимает логику HTTP. SOCKS5 работает универсальнее: он не привязан только к браузерному трафику и часто лучше подходит для приложений, парсеров, антидетектов, API-клиентов и другого софта с нестандартными сетевыми сценариями.
Шифрует ли SOCKS5 трафик?
Нет, сам по себе SOCKS5 не шифрует полезную нагрузку. Если данные передаются через HTTPS или другой защищённый протокол, их защищает уже этот верхний уровень. Если трафик незашифрованный, содержимое может быть доступно оператору промежуточного узла.
Подходит ли SOCKS5 для браузера?
Да, многие браузеры и антидетект-браузеры умеют работать через SOCKS5. Но важно помнить, что поведение DNS, WebRTC и отдельных типов соединений может зависеть от конкретного браузера, его версии и способа настройки, поэтому после подключения лучше сделать проверку на практике.
Почему через SOCKS5 у одного приложения всё работает, а у другого нет?
Потому что поддержка протокола реализуется на стороне клиента. Одни программы умеют корректно передавать через SOCKS5 весь нужный трафик и доменные имена, другие — только часть запросов, а третьи вообще требуют отдельного сетевого адаптера или не поддерживают этот режим полноценно.
Когда лучше выбрать не SOCKS5, а HTTP-прокси?
Когда задача ограничивается обычным веб-трафиком: открыть страницу, проверить заголовки, быстро настроить браузерный доступ или запустить простую веб-автоматизацию. В таких сценариях HTTP-прокси может быть проще в настройке и вполне достаточен по возможностям.
SOCKS5 и тип IP — это одно и то же?
Нет. SOCKS5 — это протокол проксирования, а тип IP — это источник адреса: дата-центр, домашняя сеть, мобильный оператор и так далее. Один и тот же SOCKS5 может работать поверх разных типов IP, и именно это сильно влияет на репутацию адреса и практический сценарий использования.