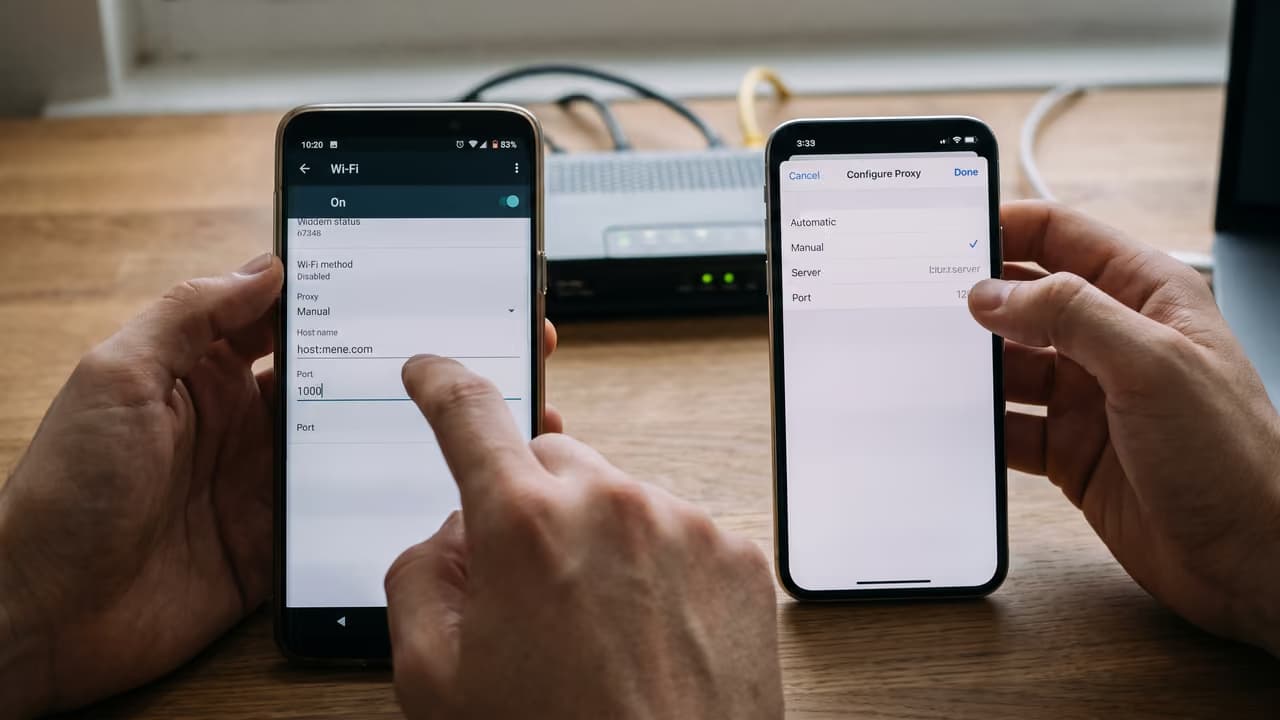
На Linux прокси обычно вспоминают в двух случаях: когда нужно пустить через отдельный IP браузер, серверный софт или CLI-утилиты, и когда внезапно выясняется, что одна программа ходит через прокси, а другая — нет. Проблема не в самой системе, а в том, что в Linux нет одной «главной кнопки»: браузеры, пакетные менеджеры, Docker, curl, headless-инструменты и GUI-приложения могут использовать разные механизмы настройки.
Где прокси в Linux реально нужен
Если коротко, прокси для Linux — это способ направить трафик приложений через промежуточный сервер с другим IP-адресом. На практике это нужно не только для браузера, но и для серверных задач: мониторинга, тестирования геолокации, работы с API, парсинга открытых данных, проверки рекламной выдачи, SEO-мониторинга и QA.
В Linux это особенно актуально, потому что здесь часто работают не только в GUI, но и через терминал, контейнеры и автоматизацию. Один и тот же проект может использовать curl, Python-скрипты, Chromium, Docker и systemd-сервисы — и у каждого слоя свои правила работы с прокси.
Главная особенность Linux: прокси может быть настроен на уровне окружения, конкретного приложения, браузера, контейнера или всей сессии. Поэтому выражение «я настроил прокси в системе» не всегда означает, что им пользуется нужная программа.
Что такое прокси для Linux простыми словами
Под этим обычно понимают любой прокси-сервер, который используется на устройстве с Linux: сервере, VPS, рабочей станции или одноплатном компьютере. Сам прокси не бывает «линуксовым» в особом техническом смысле — важна совместимость по протоколу, формату авторизации и способу подключения.
Если приложение в Linux умеет работать через HTTP, HTTPS или SOCKS5, значит, ему можно передать адрес прокси, порт и, при необходимости, логин с паролем. Дальше запрос идет не напрямую к сайту или API, а через промежуточный узел.
Как проходит запрос
Приложение в Linux отправляет запрос не на целевой сайт напрямую, а на адрес прокси-сервера.
Прокси принимает соединение, при необходимости проверяет авторизацию и перенаправляет запрос дальше.
Целевой ресурс видит IP-адрес прокси, а не исходный IP сервера или рабочего устройства.
Ответ возвращается обратно через тот же узел в приложение.
Это базовая схема. Дальше различия зависят от протокола, типа IP, ротации и того, кто именно инициирует соединение: браузер, консольная утилита или контейнер.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетКакие протоколы обычно используют в Linux
Для Linux чаще всего используют HTTP/HTTPS-прокси и SOCKS5. Выбор зависит не от моды, а от того, какое приложение вы запускаете и какой трафик нужно провести через прокси.
| Протокол | Где применяется | Что важно учитывать |
|---|---|---|
| HTTP | curl, пакетные менеджеры, часть парсеров, веб-запросы | Подходит в основном для HTTP-трафика и связанных сценариев |
| HTTPS | Те же сценарии, но с защищенным веб-трафиком | Важно не путать HTTPS как целевой протокол сайта и тип прокси-настройки |
| SOCKS5 | Браузеры, парсеры, некоторые desktop- и headless-инструменты | Гибче по типам трафика, но поддержка зависит от программы |
HTTP и HTTPS: часто подходят для CLI и веб-запросов
Если вы работаете с curl, wget, apt, dnf, Python requests, Node.js или системами мониторинга, сначала обычно проверяют именно HTTP/HTTPS-прокси. У большинства таких инструментов поддержка есть из коробки через переменные окружения вроде http_proxy, https_proxy и no_proxy.
Для задач, где нужен более универсальный транспорт, часто выбирают SOCKS5. Отдельно про него мы уже писали в материале про SOCKS5-прокси.
SOCKS5: когда нужна большая гибкость
SOCKS5 не привязан только к веб-запросам. Поэтому его часто используют для браузерной автоматизации, антидетект-окружений, headless-задач и софта, которому нужен не только HTTP-трафик. Но есть нюанс: далеко не каждая системная утилита Linux умеет работать с SOCKS5 напрямую.
На практике это означает простое правило: если у вас терминальный стек и стандартные HTTP-запросы, начните с HTTP/HTTPS; если речь о браузерах, сложной автоматизации и смешанном трафике, смотрите в сторону SOCKS5 и проверяйте поддержку в конкретном приложении.
Какие типы прокси для Linux выбирают по источнику IP
Сам Linux почти не влияет на выбор типа IP. Здесь важнее задача: нужен ли стабильный адрес для API и мониторинга, или важнее сетевое окружение, похожее на пользовательское подключение.
| Тип прокси | Когда подходит | Ограничения |
|---|---|---|
| Дата-центровый | Серверные задачи, тесты, часть API-сценариев, технический мониторинг | Для некоторых площадок такие IP распознаются проще |
| Резидентский | Проверка локализации, часть аналитических задач, тестирование из домашнего сегмента | Параметры сильно зависят от поставщика и схемы выдачи |
| Мобильный | Проверка выдачи и рекламы в мобильной сети, сценарии с чувствительностью к репутации IP | Результат зависит от ротации, нагрузки и конкретной сети |
Если задача связана с мобильной выдачей, тестированием отображения в приложениях или с поведением сервисов в сети оператора, логично смотреть на российские мобильные прокси. Для Linux-серверов их нередко подключают к браузерной автоматизации, удаленному QA и проверкам региональной рекламы.
Статические и ротационные подключения
Для Linux часто используют оба варианта. Статический прокси удобен, когда приложению нужен один и тот же IP: например, для whitelist по адресу, постоянной интеграции с API, мониторинга сайта или стабильной сессии в панели аналитики.
Ротационный прокси нужен там, где важна смена IP по времени, ссылке или сессии. Это типичный сценарий для распределенного мониторинга, проверки большого массива страниц и некоторых задач парсинга открытых данных. Если интересен именно этот формат, полезно сравнить его отдельно с прокси с ротацией.
Где в Linux настраивается прокси
Здесь и начинается основная путаница. В Linux нет универсального места, где одна настройка гарантированно включит прокси для всего софта. В зависимости от дистрибутива, окружения рабочего стола и приложения настройки могут жить в разных местах.
Пять уровней настройки, которые важно различать
Переменные окружения. Подходят для терминала, части библиотек, скриптов и некоторых GUI-приложений.
Настройки конкретной программы. Браузер, парсер, IDE или агент мониторинга могут использовать свой отдельный прокси.
Системные параметры окружения рабочего стола. Иногда подхватываются GUI-приложениями, но не всегда действуют для CLI.
Контейнеры и оркестрация. Docker и связанные инструменты могут требовать отдельной конфигурации.
Сервисный уровень. systemd-юниты, cron-задачи и daemon-процессы нередко работают в другом окружении и не видят ваши пользовательские настройки.
Поэтому рабочая схема всегда одна: сначала определить, какой именно процесс должен идти через прокси, и только потом выбирать способ настройки.
Самый частый вариант — переменные окружения
Для большого числа утилит Linux достаточно задать переменные окружения:
http_proxy=http://login:password@host:port
https_proxy=http://login:password@host:port
no_proxy=localhost,127.0.0.1,.internal
Во многих случаях используются и версии в верхнем регистре: HTTP_PROXY, HTTPS_PROXY, NO_PROXY. Это зависит от приложения и его реализации.
Важно понимать, что наличие переменной еще не означает работу через прокси. Некоторые программы игнорируют окружение, некоторые читают только свои настройки, а некоторые запускаются в среде, где переменные вообще не переданы.
Как выбрать прокси под задачу на Linux
Выбор лучше делать не по формуле «какой тип круче», а по конкретной связке: приложение, протокол, тип IP и режим работы. На Linux особенно дорого обходится ошибка на старте, когда команда закупает пул адресов, а потом выясняется, что нужный софт не умеет в этот формат авторизации или не поддерживает SOCKS5.
Если у вас серверные задачи
Для API-запросов, мониторинга, curl, wget, CI/CD-скриптов и части интеграций обычно в первую очередь проверяют:
- поддерживает ли приложение HTTP/HTTPS или SOCKS5;
- требуется ли логин и пароль, или нужна авторизация по IP;
- нужен ли постоянный IP-адрес;
- критична ли геолокация;
- будет ли прокси использоваться внутри контейнера;
- как приложение ведет себя с DNS и переменной
no_proxy.
Для чисто серверного стека чаще оказывается удобнее обычный HTTP/HTTPS-прокси с прозрачной работой через переменные окружения.
Если у вас браузеры, headless и автоматизация
Здесь список шире. Для Chromium, Firefox, Playwright, Selenium, Puppeteer, антидетект-браузеров и QA-стендов важно смотреть не только на протокол, но и на формат сессий, смену IP и совместимость с профилями.
Если вы ведете много параллельных браузерных профилей под тестирование, раздельную аналитику или проверку выдачи, удобнее, когда прокси и окружение управляются из одного интерфейса. Для таких сценариев может пригодиться мультибраузер LTE.Center, особенно если нужно развести рабочие сессии без ручной рутины в каждом профиле.
Быстрый ориентир по сценариям
| Задача | Что проверить в первую очередь | Частый выбор |
|---|---|---|
| curl, wget, requests, API | Поддержку переменных окружения и авторизации | HTTP/HTTPS, статический IP при необходимости |
| Браузерная автоматизация | Поддержку SOCKS5, поведение DNS, формат сессии | SOCKS5 или HTTP, зависит от стека |
| Мониторинг поисковой выдачи | Гео, стабильность, лимиты запросов | Зависит от региона и чувствительности площадки |
| Проверка мобильной рекламы и локализации | Тип сети, регион, ротацию IP | Мобильный прокси |
| Контейнеры и микросервисы | Передачу прокси в контейнер и исключения в no_proxy | HTTP/HTTPS чаще проще в эксплуатации |
Что проверить до настройки
На этом этапе можно сэкономить много времени. Большинство проблем с прокси на Linux возникает не из-за сети как таковой, а из-за несовпадения формата подключения и ожиданий приложения.
- адрес и порт прокси;
- поддерживаемый протокол: HTTP, HTTPS или SOCKS5;
- способ авторизации: логин/пароль или IP whitelist;
- нужен ли один и тот же IP или требуется ротация;
- должен ли прокси работать в терминале, браузере, контейнере или во всех средах сразу;
- какие адреса нельзя отправлять через прокси: localhost, внутренние домены, служебные API;
- есть ли ограничения на число одновременных подключений и сессий — это нужно уточнять у поставщика;
- как именно вы будете проверять результат: через IP-чекер, логи приложения, curl или тестовый запрос к API.
Если приложение работает с внутренними сервисами, не забывайте про
no_proxy. Иначе можно сломать доступ к localhost, внутреннему registry, metadata-сервису или корпоративному домену.
Частые ошибки при работе с прокси в Linux
Одна программа работает, другая — нет
Это самая типичная ситуация. Например, curl идет через прокси, а браузер — напрямую. Или GUI-приложение использует системную настройку, а systemd-сервис ее не видит.
Причина почти всегда в уровне конфигурации. Разные программы читают разные источники: переменные окружения, отдельный конфиг, параметры запуска, настройки профиля или конфигурацию контейнера.
Неверный формат авторизации
Не каждый софт одинаково хорошо переваривает логин и пароль внутри URL. Где-то допустим формат http://user:pass@host:port, а где-то нужны отдельные поля или флаги запуска. Если в пароле есть специальные символы, добавляется еще и вопрос экранирования.
Если прокси у поставщика работает по IP whitelist, а вы пытаетесь передавать логин и пароль, подключения тоже будут падать. Это банальная, но очень частая причина ошибки.
DNS уходит не туда
Даже если внешний IP меняется, DNS-запросы могут резолвиться не тем способом, который вы ожидали. Особенно это заметно в браузерах, headless-инструментах и при использовании SOCKS5. Для задач с геозависимой выдачей и диагностикой локализации это критично.
Проверять нужно не только IP на веб-странице, но и поведение конкретного приложения. Один тест в браузере не подтверждает, что такой же маршрут использует ваш Python-скрипт или контейнер.
Сервисы и cron не видят прокси
Пользователь экспортировал переменные в shell и решил, что прокси теперь настроен везде. Но cron-задача или systemd-сервис запускаются в другой среде и ничего об этом не знают.
Для серверной эксплуатации это одна из самых неприятных ловушек: вручную команда работает, а по расписанию — нет. Значит, нужно проверять именно среду запуска процесса, а не только интерактивную сессию.
Как проверить, что прокси в Linux действительно работает
Проверка должна быть последовательной. Не стоит сразу менять пять параметров и одновременно перезапускать сеть, контейнер и приложение — так вы только усложните диагностику.
Сначала проверьте, доступен ли сам адрес прокси и корректен ли порт.
Затем убедитесь, что логин и пароль введены без ошибок и в нужном формате.
Сделайте тестовый запрос через ту же программу, которая будет использоваться в работе: например, через curl, браузер или клиент API.
Сравните внешний IP без прокси и с прокси.
Проверьте исключения в
no_proxy, если часть адресов должна идти напрямую.После этого оцените поведение в реальном сценарии: скорость ответа, стабильность соединения, корректность геолокации, отсутствие белых экранов или таймаутов.
Для браузерных сценариев полезно прогонять не только стартовую страницу, но и авторизацию, переходы между доменами, подгрузку скриптов и работу WebSocket, если приложение от них зависит.
Сильные стороны и ограничения Linux в работе с прокси
Что удобно
Linux хорошо подходит для прокси-задач, потому что дает гибкость. Можно тонко разделить трафик по процессам, контейнерам, пользователям и сервисам. CLI-инструменты обычно легко автоматизируются, а конфигурации удобно версионировать и раскатывать через Ansible, shell-скрипты или CI.
Для команд, которые занимаются SEO-мониторингом, разработкой, QA и рекламной аналитикой, это сильное преимущество: окружение получается воспроизводимым, а управление — предсказуемым.
Что мешает на практике
Главный минус — фрагментация настроек. Нет гарантии, что один способ конфигурации подойдет сразу всему стеку. Кроме того, разные дистрибутивы, desktop-окружения, версии библиотек и способы запуска процессов ведут себя по-разному.
Отсюда простой вывод: Linux отлично дружит с прокси, если вы заранее понимаете, какое приложение должно использовать прокси и каким способом оно читает настройки. Если этого понимания нет, проблема почти неизбежна.
Какой вариант подходит под разные задачи
Если свести тему к практическому минимуму, получится такая логика выбора.
| Сценарий | На что ориентироваться |
|---|---|
| Скрипты, CLI, API-клиенты | Простая передача через переменные окружения, HTTP/HTTPS как базовый вариант |
| Браузеры и headless-задачи | Совместимость с SOCKS5, сессиями, DNS и профилями |
| Проверка локализации и рекламы | Регион IP, тип сети, стабильность маршрута |
| Непрерывный мониторинг | Постоянный IP, устойчивость соединения, предсказуемая авторизация |
| Распределенные проверки и парсинг открытых данных | Ротация IP, управление лимитами и контроль ошибок приложения |
Универсального рецепта нет, но и сложность темы обычно переоценивают. Чаще всего нужно не «особое решение для Linux», а корректное совпадение четырех параметров: протокол, авторизация, тип IP и место настройки.
Что в итоге важно запомнить
Прокси для Linux — это не отдельный специальный класс прокси, а обычное прокси-подключение, которое должно совпасть с логикой конкретного приложения. Критичны не название дистрибутива и не оболочка, а протокол, способ авторизации, тип IP, режим ротации и уровень, на котором задается конфигурация.
Если задача серверная, чаще удобнее HTTP/HTTPS через переменные окружения. Если речь о браузерах, автоматизации и сложном трафике, нередко лучше подходит SOCKS5. Для геозависимых и мобильных сценариев важен уже не Linux как платформа, а сетевое окружение самого прокси.
И последнее: проверяйте подключение в том же инструменте, в котором будете работать. Тест в браузере не доказывает, что через прокси реально ходит ваш скрипт, контейнер или systemd-сервис.
Частые вопросы по теме
Что такое прокси для Linux?
Это прокси-сервер, который используется приложениями на устройстве с Linux. Сам прокси не обязан быть «специально для Linux» — важно, чтобы нужная программа поддерживала его протокол, формат авторизации и способ настройки. Чаще всего используют HTTP, HTTPS или SOCKS5.
Как работает прокси-соединение в Linux?
Приложение отправляет запрос не напрямую на сайт или API, а на промежуточный сервер. Прокси пересылает этот запрос дальше и возвращает ответ обратно. Для целевого ресурса виден IP прокси, а не исходный IP устройства или сервера, с которого запускается приложение.
Что выбрать в Linux: HTTP-прокси или SOCKS5?
Для curl, wget, API-клиентов и серверных скриптов чаще проще HTTP/HTTPS, потому что их удобно передавать через переменные окружения. Для браузеров, автоматизации и смешанного трафика часто выбирают SOCKS5. Но решает не теория, а поддержка в конкретной программе.
Имеет ли значение, IPv4 или IPv6 использует прокси?
Да, если целевой сервис, приложение или ваша инфраструктура по-разному работают с IPv4 и IPv6. Некоторые сайты, API и корпоративные сети ожидают IPv4 по умолчанию. Перед запуском лучше проверить, какой стек поддерживает ваш софт и не ломает ли IPv6 маршрутизацию или доступность.
Почему в Linux прокси работает не во всех программах сразу?
Потому что разные приложения читают настройки из разных источников. Одни используют переменные окружения, другие — только собственный конфиг, третьи запускаются как сервисы в отдельной среде. Поэтому единая настройка часто покрывает лишь часть стека, а не всю систему целиком.
Когда нужен ротационный прокси на Linux?
Он полезен, если по задаче требуется смена IP по времени, сессии или запросу. Это может быть актуально для распределенного мониторинга, проверки большого числа страниц и части сценариев сбора открытых данных. Но режим ротации нужно согласовывать с логикой приложения и форматом авторизации.
Как проверить прокси в Linux без долгой диагностики?
Сначала проверьте адрес, порт и авторизацию. Затем сделайте тестовый запрос через ту же программу, которая будет использоваться в работе, и сравните внешний IP без прокси и с ним. После этого уже смотрите на поведение в реальном сценарии: таймауты, DNS, геолокацию и стабильность соединения.