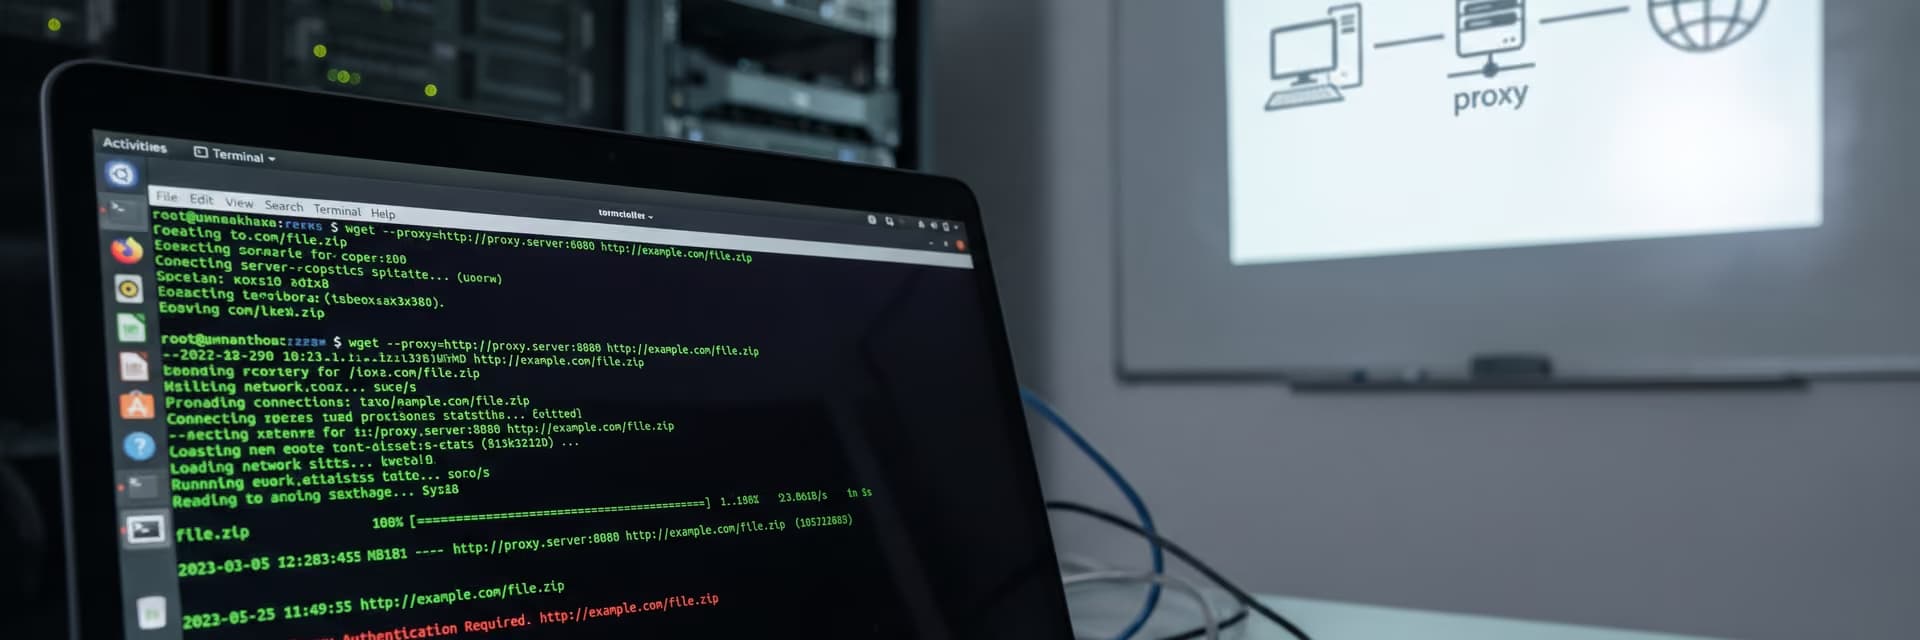
На сервере без браузера все просто ровно до момента, когда трафик должен идти через прокси. Если нужно скачать файл, проверить URL из другой сети или запускать задания в CI, wget через прокси настраивается штатно — но важно не перепутать тип прокси, область действия настроек и способ авторизации.
Когда wget через прокси действительно нужен
Wget через прокси обычно настраивают в трех практических сценариях: сервер или контейнер выходит в сеть только через промежуточный шлюз, нужно скачать файл или проверить страницу из другой сетевой среды, либо задачи мониторинга требуют отдельного IP-маршрута.
Для SEO-мониторинга, QA, рекламной аналитики и проверки доступности это обычная история. Сам Wget для таких задач удобен тем, что работает в консоли, хорошо встраивается в скрипты и не требует графической среды.
Но есть важное ограничение: стандартный GNU Wget лучше всего работает с HTTP-прокси. Если у вас только SOCKS5-прокси, совместимость нужно проверять заранее: нативная поддержка SOCKS в обычном Wget встречается не в каждом окружении, и на практике для него чаще используют HTTP-шлюз или другой клиент.
Что происходит с трафиком Wget при работе через прокси
Wget не меняет сетевые настройки всей системы. Он просто отправляет свои запросы не напрямую к целевому сайту, а сначала на прокси-сервер. Уже прокси устанавливает соединение с нужным хостом и возвращает ответ обратно клиенту.
Отсюда важный нюанс: настройка в Wget влияет только на сам Wget. Браузер, пакетный менеджер, другой скрипт или API-клиент продолжат работать по своим правилам, если вы отдельно не настроили и их.
Названия переменных http_proxy и https_proxy относятся к типу целевого URL, а не обязательно к типу самого прокси. Поэтому для загрузки HTTPS-страниц часто используется запись вида https_proxy=http://PROXY_HOST:PORT. Это нормальная ситуация для обычного HTTP-прокси, который поддерживает CONNECT.
Для HTTPS-сайтов Wget обычно строит туннель через HTTP-прокси. Содержимое HTTPS-сеанса шифруется между клиентом и целевым сервером, но прокси все равно видит адрес назначения, время соединения и объем переданных данных. Если в инфраструктуре используется TLS-инспекция, набор видимых данных будет шире.
Какой тип прокси подходит для Wget
| Сценарий | Что обычно подходит | Что учесть |
|---|---|---|
| Разовая загрузка файла на сервер | HTTP-прокси с адресом и портом | Удобнее всего задавать через переменные окружения или ключ -e |
| Проверка HTTPS-страницы или API | HTTP-прокси с поддержкой CONNECT | Переменная https_proxy часто все равно указывает URL вида http://... |
| Проверка сайта из мобильной сети | HTTP-совместимый мобильный endpoint | Для длинных скачиваний лучше удерживать один IP на время сессии; для таких задач часто берут мобильные прокси с ротацией со sticky-сессией |
| Есть только SOCKS5-инфраструктура | Локальный HTTP-шлюз или другой клиент | Подстановка SOCKS-адреса в http_proxy часто не дает рабочего результата |
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетТри рабочих способа настроить Wget
У Wget есть три базовых подхода: переменные окружения, файл конфигурации и параметры командной строки. Все три рабочие, но смешивать их без необходимости не стоит. Когда один и тот же прокси задан сразу в нескольких местах, отладка становится заметно сложнее.
Примеры ниже рассчитаны на GNU/Linux, контейнеры и похожие shell-окружения. На других платформах логика та же: нужны адрес прокси, порт и при необходимости учетные данные.
1. Переменные окружения — лучший вариант для CI и временных задач
Это самый частый способ для скриптов, контейнеров и job в CI/CD. Настройки применяются к текущей shell-сессии и процессам, которые она запускает.
export http_proxy=http://PROXY_HOST:PORT/
export https_proxy=http://PROXY_HOST:PORT/
export no_proxy=localhost,127.0.0.1,.internal

wget <URL_НАЗНАЧЕНИЯ>
Если прокси требует авторизацию, данные иногда передают прямо в URL:
export http_proxy=http://USER:PASSWORD@PROXY_HOST:PORT/
export https_proxy=http://USER:PASSWORD@PROXY_HOST:PORT/

wget <URL_НАЗНАЧЕНИЯ>
Способ быстрый, но не самый аккуратный. Пароль может остаться в истории shell, в переменных job или в логах автоматизации. Если в пароле есть символы вроде @, : или #, их может понадобиться кодировать как часть URL.
На практике для автоматизации лучше использовать секреты CI и передавать переменные в нижнем регистре: http_proxy, https_proxy, no_proxy. Именно такой формат для Wget наиболее предсказуем.
2. Файл конфигурации — когда прокси нужен постоянно
Если Wget должен почти всегда работать через один и тот же прокси, удобнее сохранить настройки в конфиг. Для одного пользователя обычно используют ~/.wgetrc, для системной настройки — /etc/wgetrc.
use_proxy = on
http_proxy = http://PROXY_HOST:PORT/
https_proxy = http://PROXY_HOST:PORT/
proxy_user = USER
proxy_password = PASSWORD
Такой способ удобен на сервере, где регулярно выполняются одинаковые задания: скачивание артефактов, health-check, обновление тестовых данных, выгрузка открытых файлов. Но у него есть и минус: если в конфиге хранится пароль, права доступа к файлу нужно ограничить.
chmod 600 ~/.wgetrcЕсли вы управляете несколькими окружениями, лучше не дублировать секреты в глобальном /etc/wgetrc без острой необходимости. Особенно на общих серверах, где под разными пользователями запускаются разные задачи.
3. Параметры командной строки — для разовой проверки
Когда нужно один раз прогнать загрузку через определенный узел и не трогать постоянные настройки, проще всего передать параметры прямо в команде.
wget -e use_proxy=yes -e https_proxy=http://PROXY_HOST:PORT/ <URL_НАЗНАЧЕНИЯ>Если есть авторизация:
wget --proxy-user=USER --proxy-password=PASSWORD -e https_proxy=http://PROXY_HOST:PORT/ <URL_НАЗНАЧЕНИЯ>Чтобы на один запуск, наоборот, отключить прокси, используют:
wget --no-proxy <URL_НАЗНАЧЕНИЯ>Минус очевиден: логин и пароль в параметрах командной строки могут быть видны в истории и списке процессов. Для production-автоматизации это обычно худший вариант, а вот для быстрой диагностики — вполне рабочий.
Что проверить до запуска
- Какой именно endpoint вы получили: HTTP-прокси, HTTPS-прокси или SOCKS5.
- Нужна ли авторизация логином и паролем или доступ выдается по белому IP.
- Должен ли Wget работать через прокси постоянно или только в одной команде.
- Нужны ли исключения для локальных адресов через
no_proxy. - Не будет ли ротация IP мешать длинной загрузке, зеркалированию или рекурсивному обходу.
Последний пункт часто недооценивают. Для одиночного запроса ротационный прокси обычно не проблема, а вот при скачивании большого файла или серии связанных запросов смена IP в неподходящий момент может обрывать сессию или сбивать серверную логику.
Как быстро проверить, что Wget действительно идет через прокси
Проверять лучше поэтапно. Сначала убедитесь, что Wget вообще подключается к адресу прокси. Затем — что до целевого URL он идет не напрямую. И только после этого имеет смысл разбираться с кодами ответа или скоростью.
Сделайте «сухую» проверку без скачивания файла:
wget --spider -S <URL_НАЗНАЧЕНИЯ>По выводу удобно смотреть код ответа и заголовки сервера. Для диагностики этого часто достаточно.
Если есть сомнения, включите отладку:
wget -d <URL_НАЗНАЧЕНИЯ>В логе должно быть видно соединение с
PROXY_HOST:PORT, а не прямой коннект к целевому хосту.Если вы контролируете тестовый сервер или endpoint, верните в ответе IP клиента. Так проще всего понять, какой адрес видит принимающая сторона.
Отдельно проверяйте скорость и стабильность в реальном сценарии. Условно успешный ответ на маленький URL еще не гарантирует, что большой архив, API-запрос с авторизацией или рекурсивная загрузка пройдут так же гладко.
Типичные ошибки и как их диагностировать
| Симптом | Что обычно означает | Что проверить первым делом |
|---|---|---|
| Соединение не устанавливается, timeout или connection refused | Неверный адрес прокси, порт, firewall или прокси-узел недоступен | Хост, порт, маршрут до прокси, доступность без Wget |
| Ответ 407 Proxy Authentication Required | Проблема с логином, паролем или способом авторизации | Учетные данные, формат передачи, не истекла ли сессия |
| Wget скачивает напрямую, а не через прокси | Переменные не экспортированы, их перекрывает другой конфиг или сработал no_proxy |
Текущую shell-сессию, ~/.wgetrc, /etc/wgetrc, параметры запуска |
| Ошибка сертификата на HTTPS | Проблема доверия к сертификату, корпоративная TLS-инспекция или неверная дата на системе | Системное хранилище сертификатов, время на сервере, сетевую схему |
| Прокси задан, но запросы нестабильны или рвутся | Смена IP во время сессии, перегрузка узла или неподходящий тип прокси под длинный download | Режим ротации, sticky-сессию, длительность соединения |
| Подставлен SOCKS-адрес, а Wget не работает | Wget ждет HTTP-совместимый прокси, а не чистый SOCKS-endpoint | Тип прокси и требования конкретной сборки Wget |
Почему путаются с переменной https_proxy
Одна из самых частых ошибок — считать, что для https_proxy нужно обязательно указывать URL с префиксом https://. На практике это зависит от типа прокси. Если это обычный HTTP-прокси, который умеет туннелировать HTTPS через CONNECT, запись https_proxy=http://PROXY_HOST:PORT/ как раз и будет нормальной.
Проще запомнить так: имя переменной связано с тем, какой URL вы открываете, а схема внутри значения — с тем, как вы общаетесь с самим прокси.
Когда ротация IP мешает больше, чем помогает
Для проверки выдачи, геотестов, мониторинга открытых страниц и распределения нагрузки ротация бывает полезной. Но если вы тянете большой файл, синхронизируете каталог или запускаете серию связанных запросов к одному хосту, агрессивная смена IP может стать источником ложных сбоев.
В таких случаях лучше использовать статичный IP на время задачи или sticky-сессию. Иначе вы будете искать проблему в Wget, хотя причина на самом деле в сетевом режиме прокси.
Безопасность, видимость данных и ограничения
Через прокси проходит не только сам HTTP-запрос, но и служебные данные соединения. Для обычного HTTP-трафика прокси видит содержимое запроса и ответа. Для HTTPS трафик шифруется на уровне TLS, однако адрес назначения, время соединения и часть метаданных остаются видимыми.
Прокси не равен полной сетевой изоляции и не заменяет базовую гигиену безопасности. Если вы скачиваете чувствительные данные, проверяйте, что работает именно HTTPS, что сертификаты валидны, а пароль от прокси не торчит в истории команд или в логах CI.
Если ошибка сертификата появилась только при работе через корпоративный прокси, не спешите отключать проверку TLS. Для production это плохая практика. Сначала разберите схему сети и убедитесь, что доверенный корневой сертификат действительно установлен туда, где запускается Wget.
Отдельно учитывайте область действия настроек. ~/.wgetrc влияет только на Wget конкретного пользователя, /etc/wgetrc — на Wget системно, а переменные окружения обычно живут в рамках текущей сессии или контейнера. Это удобно, когда нужно разделить рабочие сценарии и не тащить один маршрут на весь сервер.
Что запомнить на практике
Если свести тему к короткой рабочей схеме, она выглядит так:
- Для разовой проверки используйте
-eи при необходимости--proxy-user/--proxy-password. - Для CI и контейнеров чаще всего удобнее переменные
http_proxy,https_proxyиno_proxy. - Для постоянной серверной конфигурации —
~/.wgetrcили/etc/wgetrc, но с аккуратной работой с секретами. - Стандартный Wget лучше всего дружит с HTTP-прокси; SOCKS5 нужно проверять отдельно.
- Для длинных загрузок не злоупотребляйте ротацией IP: стабильная сессия здесь важнее.
Если нужен просто надежный консольный download через выданный HTTP-endpoint, Wget справляется отлично. Большинство проблем возникает не из-за самого клиента, а из-за путаницы между типами прокси, местом хранения настроек и неправильной авторизацией.
Частые вопросы по теме
Поддерживает ли Wget SOCKS5 напрямую?
В типичном GNU Wget рассчитывать стоит прежде всего на работу с HTTP-прокси. Если у вас выдан именно SOCKS5-endpoint, совместимость зависит от конкретной сборки и окружения. На практике для таких случаев часто используют локальный HTTP-шлюз или другой клиент, который нативно понимает SOCKS.
Что лучше для CI/CD: переменные окружения или wgetrc?
Для job, контейнеров и одноразовых пайплайнов обычно удобнее переменные окружения. Их проще подставлять из секретов, легче ограничить рамками конкретного шага и не нужно менять образ целиком. Конфиг wgetrc полезнее там, где сервер долго живет и задачи повторяются постоянно.
Почему в переменной https_proxy часто стоит адрес вида http://PROXY_HOST:PORT?
Потому что https_proxy описывает маршрут для обращения к HTTPS-URL, а не обязательно протокол общения с самим прокси. Если прокси обычный HTTP и умеет CONNECT, Wget строит через него туннель к целевому HTTPS-серверу. Это стандартный и рабочий сценарий.
Как безопаснее передавать логин и пароль для прокси?
Для постоянной настройки удобен конфиг с ограниченными правами доступа, а для автоматизации — секреты окружения с аккуратным маскированием в логах. Параметры командной строки и явные URL с паролем менее безопасны: они могут попасть в историю shell, логи job и список процессов.
Настройка прокси в Wget влияет на всю систему?
Нет. Это настройка только для самого Wget. Если вы прописали прокси в ~/.wgetrc или передали переменные только текущему процессу, браузер, пакетный менеджер и другие программы не обязаны использовать тот же маршрут. Для каждой утилиты правила обычно свои.
Как исключить локальные адреса и внутренние хосты из проксирования?
Для этого используют переменную no_proxy. В нее обычно добавляют localhost, 127.0.0.1 и нужные внутренние домены или подсети в том формате, который поддерживает ваше окружение. Это удобно, когда внешние URL идут через прокси, а локальные сервисы должны открываться напрямую.
Подходит ли ротационный прокси для скачивания больших файлов?
Не всегда. Если IP меняется слишком часто, длинная загрузка может оборваться или начаться заново. Для крупных файлов, рекурсивного скачивания и последовательности связанных запросов обычно лучше использовать статичный адрес или sticky-сессию, а ротацию оставлять для задач, где каждый запрос независим.