Обычно с этим сталкиваются в двух ситуациях: вы открываете настройки браузера или программы и видите пункт про прокси, либо сервис пишет, что работает через proxy. Смысл один: между вашим устройством и целевым сайтом появляется посредник, который принимает запрос, а затем отправляет его дальше уже от своего IP-адреса или по своим правилам.
Что это означает на практике
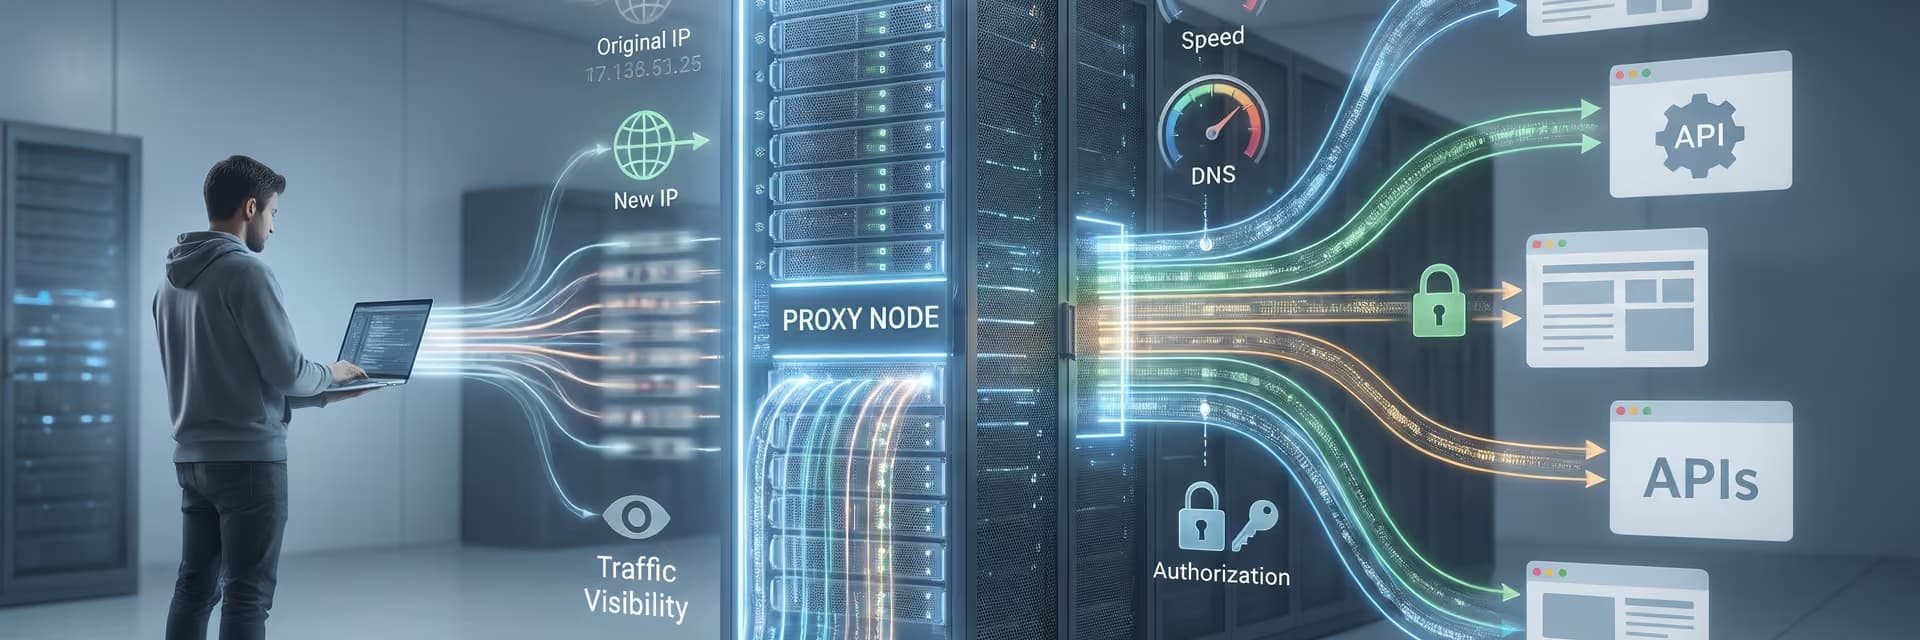
Если соединение идет через прокси-сервер, ваше приложение подключается сначала не к целевому сайту, а к промежуточному серверу. Уже этот сервер устанавливает связь с нужным ресурсом, получает ответ и возвращает его вашему приложению.
Для сайта это обычно выглядит так: запрос пришел с IP-адреса прокси, а не напрямую с IP пользователя. Для вас это означает, что меняются маршрут трафика, видимый внешний адрес, а иногда и способ авторизации, задержка и поведение DNS-запросов.
Важно: соединение через прокси-сервер не равно шифрованию, полной анонимности или тому, что весь трафик устройства теперь идет через один и тот же узел. Это зависит от типа прокси, настроек приложения и самого протокола.
Как проходит трафик через прокси
Самая простая схема выглядит так: клиент не обращается к сайту напрямую, а отдает запрос прокси. Прокси проверяет параметры подключения, при необходимости авторизует клиента и дальше либо сам отправляет запрос, либо поднимает туннель до целевого сервера.
Приложение получает настройки: адрес прокси, порт и, если нужно, логин с паролем.
Вместо прямого соединения с сайтом приложение подключается к прокси-серверу.
Прокси принимает запрос и определяет, что делать дальше: переслать HTTP-запрос, открыть TCP-соединение, применить правила доступа или проверить авторизацию.
Прокси устанавливает связь с целевым ресурсом от своего имени или создает туннель между клиентом и целевым сервером.
Ответ от сайта сначала приходит на прокси, а потом возвращается приложению.
Для клиента все выглядит как обычная работа сервиса, хотя маршрут уже другой.
Пересылка запроса и туннель — не одно и то же
Когда речь идет об HTTP-прокси, сервер может принимать и обрабатывать именно HTTP-запросы: заголовки, методы, адрес ресурса. Для обычного незашифрованного HTTP это значит, что прокси способен видеть содержимое запроса и ответа целиком.
С HTTPS картина часто другая. Во многих сценариях HTTP-прокси сначала получает команду на установку туннеля до нужного хоста, а дальше шифрованный трафик идет внутри этого туннеля. В таком режиме прокси обычно видит адрес назначения, порт и метаданные соединения, но не содержимое HTTPS-сессии.
У SOCKS5 подход более универсальный: он работает ближе к транспортному уровню и не разбирает веб-запросы так глубоко, как HTTP-прокси. Поэтому его часто используют не только для браузера, но и для другого клиентского софта, который работает по TCP, а в некоторых реализациях и по UDP.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетНа какой трафик действует прокси
Одна из самых частых ошибок — думать, что прокси автоматически подменяет маршрут вообще для всего устройства. На практике это зависит от того, где именно вы его задали: в браузере, в отдельной программе, в операционной системе, контейнере или серверном приложении.
Прокси в браузере влияет в первую очередь на трафик самого браузера и не обязан менять поведение других программ.
Прокси в приложении действует только для этого приложения, если оно вообще поддерживает такую настройку.
Системный прокси может использоваться многими программами, но не всеми. Часть софта игнорирует системные параметры и работает по своим сетевым правилам.
Прокси на сервере или в скрипте обычно настраивается явно в коде, переменных окружения или конфигурации клиента.
Из этого следует важный практический вывод: фраза «у меня включен прокси» без уточнения почти ничего не говорит. Нужно понимать, какой именно софт его использует и какой трафик реально уходит через промежуточный узел.
Что бывает с DNS и WebRTC
Даже если веб-трафик идет через прокси, DNS-запросы не всегда обязательно идут тем же путем. В зависимости от приложения имя домена может резолвиться локально, а может — на стороне прокси. Это особенно заметно в смешанных конфигурациях и при использовании разных библиотек в автоматизации.
В браузерах отдельно проверяют WebRTC. Если его поведение не ограничено настройками браузера или антидетект-среды, часть сетевой информации может определяться не так, как вы ожидаете. Поэтому тестировать надо не только внешний IP, но и сопутствующие сетевые утечки.
Что меняется для сайта, для клиента и для сети
Когда запросы идут через прокси, разные участники соединения видят разную картину. Для SEO-мониторинга, QA, рекламной аналитики и парсинга открытых данных это критично: один и тот же сайт может отвечать по-разному в зависимости от IP, географии, частоты запросов и заголовков клиента.
| Параметр | Прямое соединение | Соединение через прокси |
|---|---|---|
| Какой IP обычно видит сайт | IP пользователя или сервера, с которого идет запрос | IP прокси-сервера |
| Кто добавляет лишний сетевой участок | Никто, маршрут короче | Прокси добавляет дополнительный хоп и может увеличить задержку |
| Где может быть авторизация | Только на целевом сайте или API | Сначала на прокси, затем уже на целевом ресурсе |
| Можно ли централизованно управлять трафиком | Ограниченно | Да, через правила прокси и формат подключения |
| Что происходит с геолокацией для сайта | Определяется по IP клиента | Обычно определяется по IP прокси |
Для сайта главное изменение — внешний IP и связанная с ним география. Для клиента — дополнительный посредник в цепочке, который может влиять на скорость, стабильность, доступность и поведение приложения.
Кто что видит
Если трафик идет по обычному HTTP без шифрования, оператор прокси в состоянии видеть содержимое запросов и ответов. Если используется HTTPS с туннелированием, содержимое сессии обычно защищено шифрованием, но информация о факте подключения, адресе назначения, времени и объеме трафика остается видимой на уровне метаданных.
Целевой сайт в типовом сценарии видит IP прокси, а не исходный IP пользователя. Но это не означает, что утечек быть не может: их дают DNS, WebRTC, неправильная настройка приложений, а иногда и сами заголовки, если софт передает лишнюю информацию.
Какие протоколы встречаются чаще всего
Когда говорят «соединение через прокси», чаще всего имеют в виду либо HTTP-прокси, либо SOCKS5. Выбор зависит не от моды, а от того, какой трафик вы хотите пропускать через посредника и насколько важна совместимость с приложением.
| Параметр | HTTP-прокси | SOCKS5 |
|---|---|---|
| Где работает | На уровне HTTP-запросов | Ближе к транспортному уровню, без разбора веб-содержимого |
| Подходит для браузера | Да | Да, если браузер или приложение поддерживает SOCKS |
| Подходит для не-веб приложений | Ограниченно | Чаще да, если приложение умеет работать через SOCKS5 |
| Работа с HTTPS | Обычно через туннель CONNECT | Да, как обычный TCP-трафик |
| UDP | Как правило, не основной сценарий | Может поддерживаться, если это реализовано клиентом и сервером |
| Типичный сценарий | Браузер, веб-проверки, HTTP/HTTPS-запросы | Автоматизация, десктопный софт, боты, клиенты, тестовые стенды |
Если задача упирается не только в веб-страницы, а в более универсальное сетевое подключение, обычно смотрят в сторону SOCKS5-прокси. А когда важна смена IP через интервалы или по событию, используют прокси с ротацией IP либо мобильные прокси с ротацией.
Где соединение через прокси реально полезно
В рабочей практике прокси нужен не ради самого факта «идти через другой IP», а ради управляемого сетевого окружения. Для маркетинга, SEO и QA это часто способ воспроизвести условия, в которых сайт или платформа показывают другой контент, другую выдачу или другую рекламу.
SEO-мониторинг: проверка выдачи и доступности страниц из разных сетевых контекстов.
Рекламная аналитика: контроль показа объявлений, посадочных страниц и редиректов для разных IP и регионов.
QA и разработка: тестирование сайта, API или приложения при подключении через другой маршрут.
Мониторинг цен и ассортимента: сбор открытых данных с учетом лимитов и правил площадки.
Разделение рабочих сред: разные приложения, команды или процессы используют отдельные каналы подключения.
Серверные интеграции: задания, скрипты и краулеры идут через заранее заданный пул IP.
В корпоративной среде прокси также применяют для контроля исходящего трафика, фильтрации, кэширования и журналирования. Это уже не про «смену адреса», а про управляемую сетевую политику.
Что дает прокси и где начинаются ограничения
Что полезного появляется
Можно отделить рабочий трафик от основного подключения.
Сайт видит IP прокси, а не исходный IP клиента.
Появляется контроль над географией IP, форматом авторизации и иногда ротацией адресов.
Легче строить тестовые и аналитические сценарии для браузеров, API-клиентов и автоматизации.
Можно централизованно задавать правила для нескольких приложений или процессов.
Какие ограничения нужно учитывать
Любой дополнительный узел в маршруте может увеличить задержку.
Если прокси перегружен или нестабилен, это влияет на результат даже при исправном целевом сайте.
Не все программы одинаково хорошо работают с системными прокси и авторизацией.
DNS-утечки, WebRTC и локальные сетевые особенности могут ломать ожидаемую картину.
Прокси не заменяет корректную настройку браузера, клиента, заголовков и таймаутов.
На практике качество работы оценивают не по одному тесту «открылась страница или нет», а по целевому сценарию: сколько запросов проходит без ошибок, как ведет себя авторизация, нет ли белых экранов, timeouts, 407, 429 или обрывов соединения.
Частые заблуждения о соединении через прокси
«Если есть прокси, трафик точно зашифрован»
Нет. Шифрование зависит от протокола и конкретной схемы подключения. Если вы отправляете обычный HTTP, содержимое может быть видно оператору прокси. Если трафик идет по HTTPS внутри туннеля, содержимое обычно защищено, но не исчезают метаданные соединения.
«Если я включил прокси в системе, через него идет вообще все»
Тоже нет. Одни приложения используют системные настройки, другие работают по собственным правилам, третьи требуют явного указания прокси в конфиге. Поэтому всегда проверяют именно тот софт, ради которого прокси и включался.
«Прокси сам по себе решает проблему с географией и видимостью»
Только частично. IP действительно меняется для целевого сайта, но вместе с ним должны совпадать и другие параметры: DNS-путь, заголовки, часовой пояс клиента, язык интерфейса, IPv4 или IPv6-стек, а в браузере — еще и поведение WebRTC.
«Любой прокси подходит для любой задачи»
HTTP-прокси, SOCKS5, дата-центровые, резидентские и мобильные подключения ведут себя по-разному. Для проверки верстки сайта из браузера и для многопоточного серверного клиента требования к протоколу, задержке и стабильности будут разными.
Что проверить до начала работы
□ Понимаете ли вы, какой именно трафик должен идти через прокси: браузер, API-клиент, парсер, приложение или вся рабочая среда.
□ Есть ли у вас точные параметры подключения: IP-адрес или хост, порт, протокол, формат авторизации.
□ Поддерживает ли нужная программа выбранный тип прокси, например HTTP или SOCKS5.
□ Нужно ли постоянное соединение или важнее ротация IP по интервалу либо по запросу.
□ Проверили ли вы, куда уходят DNS-запросы в вашей конфигурации.
□ Нет ли утечки IPv6 или WebRTC, если вы тестируете браузерный сценарий.
□ Подходит ли геолокация IP под вашу задачу: регион, операторская сеть, тип адреса.
□ Известны ли ограничения целевого ресурса по частоте запросов, авторизации и сессиям.
Если этот базовый чек-лист не пройден, дальше почти всегда начинаются ложные выводы. Виноватым кажется сайт или прокси, а реальная причина — неверный протокол, неправильный уровень настройки или утечки сопутствующего трафика.
Как понять, что соединение действительно идет через прокси
Проверка должна быть последовательной. Не стоит сразу менять десяток параметров: так вы только запутаете диагностику.
Сначала сравните внешний IP до включения прокси и после него в том приложении, которое должно работать через прокси.
Проверьте авторизацию: если прокси требует логин и пароль, ошибка на этом этапе обычно проявляется сразу.
Убедитесь, что изменился маршрут именно нужного софта, а не только браузера, в котором вы открыли тестовую страницу.
Отдельно проверьте DNS-поведение. Если приложение резолвит домены локально, сайт может видеть одну сетевую картину, а DNS — другую.
Для браузерных сценариев посмотрите на WebRTC и IPv6. Смена IPv4 еще не означает, что все остальные сетевые признаки тоже совпали.
После этого протестируйте реальную задачу: загрузку страниц, обращение к API, рендеринг в браузере, стабильность сессии и таймауты.
Хорошая практика — сначала прогнать короткий сценарий на малом объеме, а уже потом масштабировать нагрузку. Один рабочий запрос еще не говорит о том, что прокси выдержит длительную сессию или многопоточную работу.
Что важно запомнить
Соединение через прокси-сервер означает, что между клиентом и целевым ресурсом появляется посредник, через которого идет запрос и ответ. Для сайта это обычно меняет видимый IP-адрес, для клиента — маршрут, задержку, способ авторизации и иногда поведение DNS.
Главное не путать сам факт работы через прокси с гарантией шифрования, полной скрытности или тем, что вся система теперь использует один и тот же маршрут. Прокси — это сетевой инструмент с конкретной областью применения. Его эффективность зависит от протокола, места настройки и того, насколько аккуратно вы проверили весь путь трафика.
Вопросы, которые задают чаще всего
Что означает соединение через прокси сервер простыми словами?
Это означает, что ваше приложение обращается к сайту или API не напрямую, а через промежуточный сервер. Сначала запрос уходит на прокси, затем прокси отправляет его дальше. В ответ сайт обычно видит IP прокси, а не исходный IP клиента.
Чем соединение через прокси отличается от прямого соединения?
При прямом соединении клиент сам связывается с целевым ресурсом. При работе через прокси между ними появляется дополнительный узел. Из-за этого меняются внешний IP, сетевой маршрут, иногда геолокация для сайта, а также могут появиться дополнительная задержка и отдельная авторизация на стороне прокси.
Шифрует ли прокси трафик автоматически?
Нет, не автоматически. Если трафик идет по обычному HTTP, содержимое может быть доступно оператору прокси. Если используется HTTPS и соединение строится как туннель, содержимое обычно защищено шифрованием, но не исчезают метаданные: адрес назначения, время подключения и объем трафика.
Чем HTTP-прокси отличается от SOCKS5?
HTTP-прокси работает с веб-запросами и хорошо подходит для браузера, HTTP- и HTTPS-сценариев. SOCKS5 универсальнее: он может передавать разный TCP-трафик и в ряде случаев используется там, где HTTP-прокси уже ограничивает приложение. Выбор зависит от клиента и от типа трафика.
Почему после включения прокси сайт все равно определяет не тот регион?
Причина может быть не только в IP. На результат влияют DNS, IPv6, заголовки приложения, язык интерфейса, часовой пояс браузера и даже особенности самой площадки. Поэтому для геозависимых сценариев проверяют не только смену IP, но и все сопутствующие сетевые признаки.
Можно ли пустить через прокси только одно приложение?
Да, если это приложение умеет работать с прокси отдельно от системы или если вы запускаете его в среде с отдельными сетевыми параметрами. Это обычный сценарий для браузеров, парсеров, API-клиентов и инструментов автоматизации. Главное — не путать локальную настройку программы с системной.
Имеет ли значение, используется IPv4 или IPv6?
Да, имеет. Не все сайты, API и клиентские программы одинаково хорошо работают с IPv6, а часть инфраструктуры по-прежнему ориентируется на IPv4. Поэтому перед запуском задачи полезно проверить, какой стек реально используется и нет ли расхождения между заявленным IP и фактическим типом соединения.
Какой первый тест стоит сделать после настройки?
Сначала проверьте внешний IP именно в том приложении, которое должно идти через прокси. Потом отдельно убедитесь, что проходят авторизация и DNS-резолв, а уже после этого запускайте целевой сценарий: работу с сайтом, API, браузерный рендеринг или мониторинг. Один удачный пинг или одна загрузка страницы недостаточны.