С термином «tcp-прокси» путаница встречается постоянно. Один администратор имеет в виду L4-прокси перед сервером, другой — прокси для любого TCP-трафика, третий ожидает, что через него одинаково хорошо заработают браузер, API-клиент и база данных. На практике это рабочий, но не универсальный инструмент: он хорошо решает задачи маршрутизации и контроля TCP-соединений, если понимать, на каком уровне сети он работает и чего от него не стоит ждать.
Что важно понять сразу
TCP-прокси — это прокси-сервер, который принимает TCP-соединение от клиента и создает отдельное TCP-соединение к целевому хосту. Дальше он пересылает данные в обе стороны как поток байтов. Это работает для сервисов, которые используют TCP: например, HTTPS, SMTP, IMAP, SSH, базы данных, API-клиенты и многие корпоративные приложения.
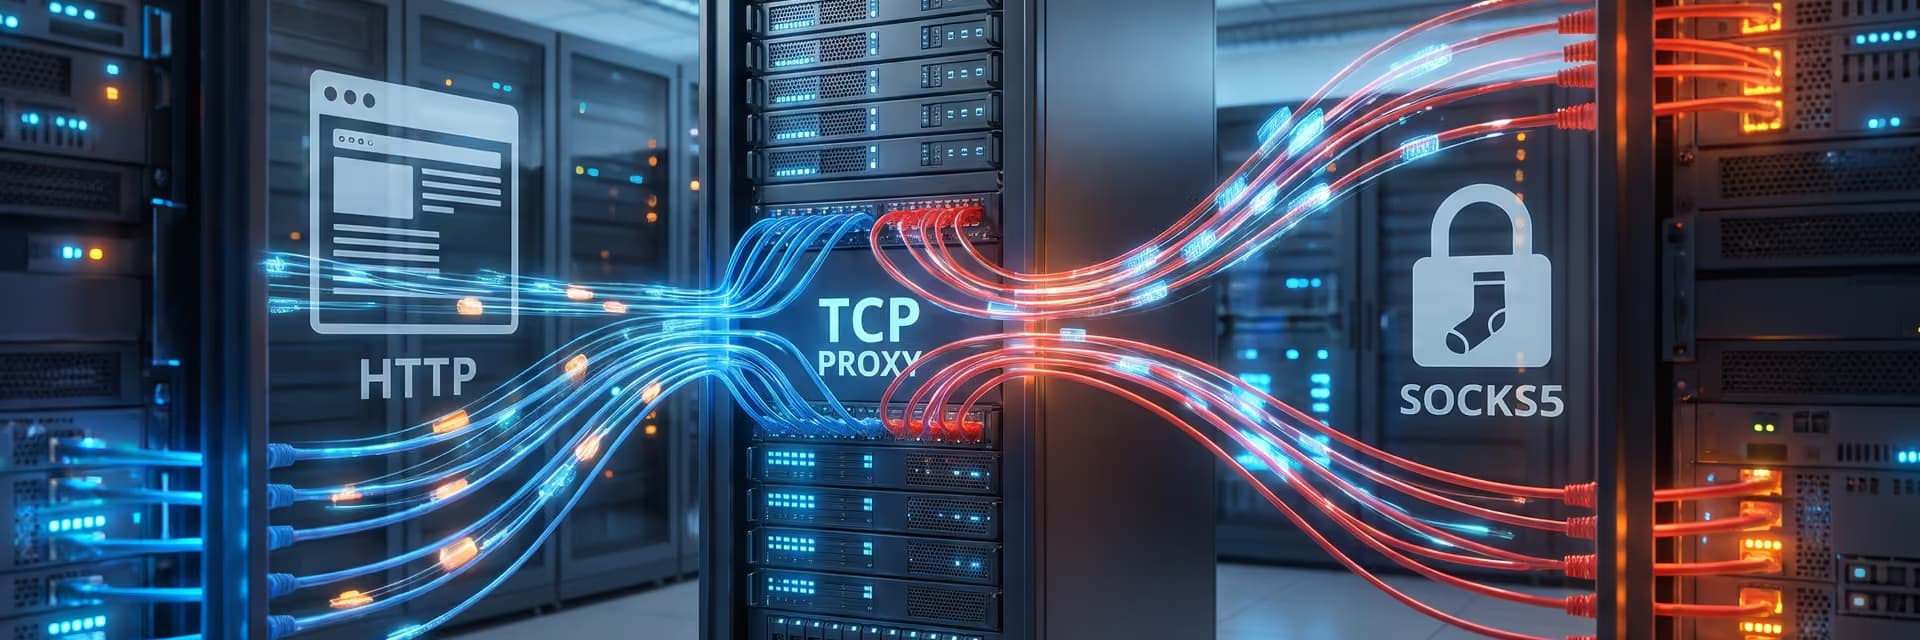
Ключевой момент в том, что TCP-прокси не равен автоматически ни HTTP-прокси, ни SOCKS5. HTTP-прокси понимает протокол HTTP, SOCKS5 задает отдельный способ проксирования клиентского трафика, а TCP-прокси — это более общее понятие про пересылку TCP-сеансов на транспортном уровне.
- Под этим термином часто понимают L4-прокси, который работает с соединением и портом, но не обязан разбирать прикладной протокол.
- Иногда так называют любой прокси, через который можно передать TCP-трафик, даже если с клиентской стороны используется SOCKS5 или HTTP CONNECT.
Если задача связана с браузером, парсингом страниц, SEO-мониторингом или рекламной аналитикой, на практике чаще выбирают не абстрактный «TCP-прокси», а конкретный формат подключения: HTTP(S) или SOCKS5. Сам термин TCP описывает скорее уровень работы соединения, чем удобный пользовательский интерфейс настройки.
Как работает TCP-прокси
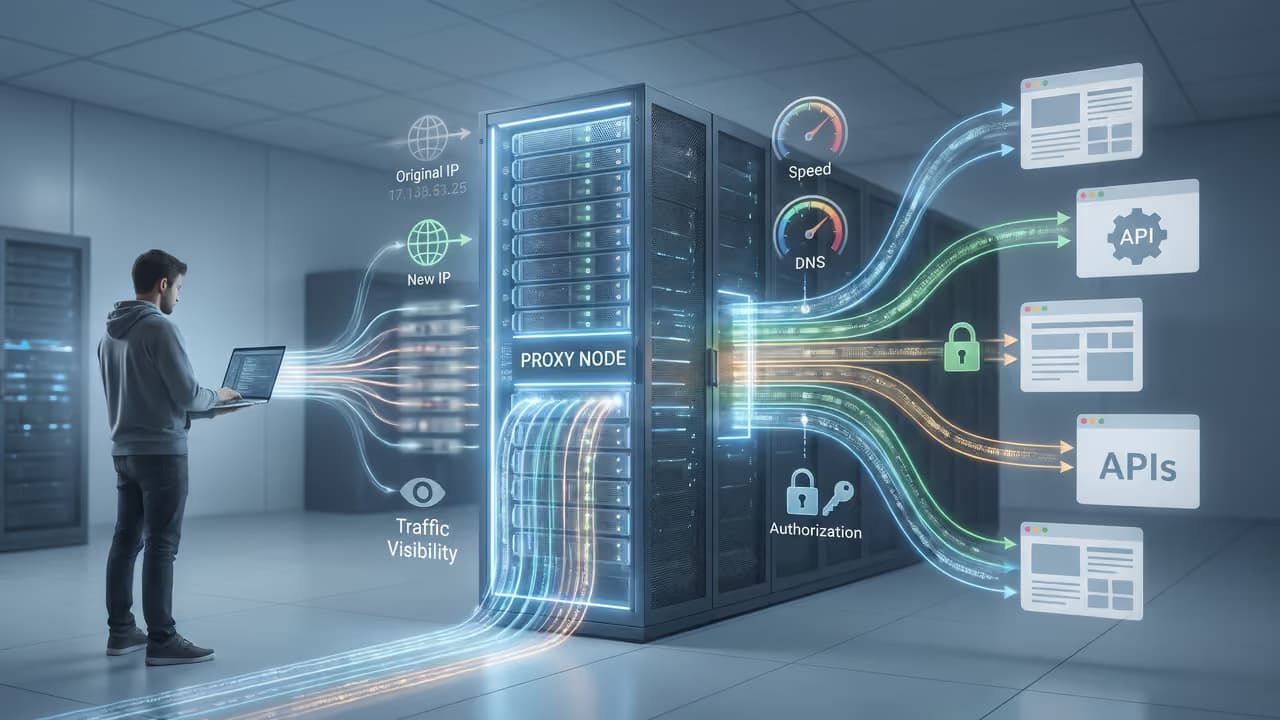
У TCP-прокси всегда две стороны: клиентская и серверная. Клиент подключается не напрямую к целевому сайту или сервису, а к прокси. Прокси, в свою очередь, открывает второе соединение к нужному адресу и начинает передавать данные между ними.
Клиент устанавливает TCP-соединение с прокси по IP-адресу и порту.
Прокси принимает соединение и, по своим правилам, определяет, куда направить трафик дальше.
Прокси открывает отдельное TCP-соединение к целевому серверу.
После установки обоих соединений он пересылает байтовый поток в обе стороны.
Когда одна из сторон закрывает сессию или срабатывает таймаут, прокси завершает соединение полностью или частично — это зависит от реализации.
На практике это означает важную вещь: прокси не просто переписывает адреса, как это делает NAT. Он завершает одно TCP-соединение и создает другое. Из-за этого у прокси есть контроль над временем жизни сессии, лимитами подключений, политиками доступа, балансировкой и журналированием.
Что меняется по пути
Когда трафик проходит через TCP-прокси, меняется не только видимый внешний IP-адрес. Добавляется еще один сетевой узел и еще один этап установления соединения. Это почти всегда влияет на задержку, поведение таймаутов и стабильность длинных сессий.
Если говорить совсем просто, то вместо одной линии «клиент → сервер» получается две линии: «клиент → прокси» и «прокси → сервер». У каждой линии свои окна TCP, свои повторные передачи пакетов, свои таймауты и свое качество канала. Поэтому поведение соединения через прокси может отличаться даже при том же приложении и том же целевом сайте.
Что видно прокси, а что нет
Если приложение передает данные без шифрования, оператор TCP-прокси технически может видеть содержимое трафика. Если поверх TCP используется TLS, прокси в режиме обычной пересылки видит метаданные соединения: IP, порт, время, объем переданных данных и некоторые признаки рукопожатия, но не само содержимое зашифрованного канала.
Отдельный сценарий — TLS termination. В этом режиме прокси завершает шифрованное соединение на своей стороне и уже сам строит соединение дальше. Тогда он получает доступ к расшифрованным данным. Это полезно для балансировки и контроля корпоративных сервисов, но требует аккуратной архитектуры и понимания рисков конфиденциальности.
Мобильные прокси России от 590 ₽ с ротацией
Отслеживайте, меняйте, переключайте и группируйте прокси в одном месте.
Перейти в личный кабинетЧем TCP-прокси отличается от HTTP(S) и SOCKS5
Именно здесь возникает больше всего неверных ожиданий. Ниже — практическое сравнение, без рекламных упрощений.
| Критерий | TCP-прокси | HTTP(S)-прокси | SOCKS5 |
|---|---|---|---|
| Уровень работы | Транспортный, L4 | Прикладной, HTTP | Прокси-протокол общего назначения |
| Что передает | Только TCP-соединения | HTTP; для HTTPS обычно через CONNECT | TCP и, в зависимости от режима, UDP |
| Понимает содержимое запроса | Обычно нет | Да, для HTTP-запросов | Нет, не разбирает HTTP-семантику |
| Подходит для браузера | Обычно не напрямую, зависит от клиента | Да | Да, если браузер или приложение поддерживает SOCKS5 |
| Подходит для не-HTTP приложений | Да, если приложение умеет работать через такой маршрут | Ограниченно | Да, чаще удобнее, чем HTTP-прокси |
| Авторизация | Зависит от реализации | Обычно поддерживается | Поддерживается протоколом |
| DNS-поведение | Зависит от клиента и схемы маршрутизации | Зависит от приложения и типа запроса | Может быть локальным или через прокси, зависит от клиента |
Для прикладных задач вроде автоматизации браузера, проверки выдачи, рекламной аналитики и многопоточных HTTP-запросов чаще удобнее использовать SOCKS5-прокси или HTTP(S)-прокси. Они понятнее поддерживаются приложениями и проще диагностируются.
TCP-прокси особенно полезен там, где нужен контроль именно над TCP-сеансом: разрулить подключения к внутреннему сервису, скрыть адрес сервера, распределить нагрузку по нескольким backend-узлам, ограничить доступ по портам или подключить приложение, которое общается не по HTTP.
Где TCP-прокси действительно полезен
На стороне сервиса
Это самый понятный сценарий. Перед сервисом ставят L4-прокси, который принимает внешние подключения и дальше решает, куда их отправить. Так часто делают для TCP-сервисов, где важно не разбирать прикладной протокол, а стабильно и быстро проксировать соединение.
- Балансировка подключения к нескольким backend-серверам.
- Публикация внутренних TCP-сервисов через одну точку входа.
- Ограничение доступа по IP, порту, числу соединений и времени простоя.
- Маршрутизация запросов к почтовым, SSH-, database- и другим TCP-сервисам.
- Технический мониторинг доступности сервиса на уровне TCP-handshake.
На стороне клиента
Клиентский сценарий встречается реже, но он тоже нормальный. Например, приложению нужен отдельный внешний IP для TCP-подключений, или команда тестирует, как API, CRM-коннектор, почтовый клиент или внутренний агент ведет себя из другой сети.
- Проверка доступа к сервису с другого IP-адреса.
- Диагностика сбоев в TCP-сеансах: обрывы, timeouts, нестабильный keep-alive.
- Тестирование приложений, которые используют не только веб-запросы, но и постоянные TCP-соединения.
- Разделение рабочих подключений разных инструментов и скриптов.
- Контроль соединений в QA и разработке, когда нужно повторяемое сетевое окружение.
Если же задача не в самом TCP, а во внешнем IP мобильной сети, то смотреть стоит уже на тип адреса и механику смены IP. В таком случае полезнее изучать мобильные прокси с ротацией и отдельно проверять, какой формат доступа поддерживает ваше приложение.
Где это не лучший выбор
Есть сценарии, где само словосочетание «TCP-прокси» звучит внушительно, но практической пользы мало. Например, если у вас браузерный парсинг страниц, проверка объявлений, работа через антидетект или массовые HTTP-запросы, то обычно важнее совместимость клиента с прокси-протоколом, чем сам факт проксирования TCP.
Еще одно ограничение — UDP и QUIC. Чистый TCP-прокси не поможет там, где приложение использует UDP. Это важно помнить для новых транспортов, голосовых сервисов, некоторых игр и части сетевых библиотек.
Какие параметры важны при выборе и настройке
Когда говорят «нужен TCP-прокси», этого почти никогда недостаточно. Для реальной работы надо уточнить сразу несколько вещей.
- Какой именно трафик нужно проксировать: только HTTP/HTTPS, произвольные TCP-сессии, SSH, БД, почту, API-клиент.
- Нужна ли авторизация по логину и паролю, белому списку IP или другому механизму доступа.
- Будет ли это один постоянный IP или важна ротация IP.
- Сколько одновременных соединений ожидается: 20, 200 или 1 000 и больше.
- Насколько критичны задержка, keep-alive и долгие сессии без разрыва.
- Где происходит DNS-разрешение: на стороне клиента, приложения или промежуточного узла.
- Должен ли прокси работать для всего устройства, одного приложения или конкретного контейнера.
- Нужен ли один и тот же адрес для всей команды или каждому процессу достаточно отдельного подключения.
Скорость, задержка и стабильность
Прокси почти никогда не делает соединение «магически быстрее». Он добавляет дополнительный hop и две TCP-сессии вместо одной. В реальности это означает небольшое увеличение задержки и новую точку отказа.
При этом хороший TCP-прокси может сделать систему стабильнее за счет лимитов, очередей, health checks, повторного распределения нагрузки и предсказуемой точки входа. То есть для инфраструктуры он иногда улучшает надежность, а для одиночного соединения — почти всегда добавляет сетевую цену в виде дополнительного звена.
Что с DNS, TLS и журналами
DNS — частая зона путаницы. Не всякий TCP-прокси меняет способ DNS-разрешения. Если приложение сначала само резолвит домен в IP, а уже потом строит TCP-сессию через прокси, DNS-запрос пройдет не через тот же маршрут. Если же приложение передает имя хоста в прокси-протоколе или работает через локальный агент, схема может быть другой. Это зависит от конкретной реализации.
С журналами та же история. Прокси-сервер почти всегда технически способен фиксировать хотя бы базовые метаданные: время подключения, исходный IP, адрес назначения, порт, длительность сессии, объем переданных данных, ошибки рукопожатия. Политика хранения и детализация логов зависят от поставщика или вашей собственной инфраструктуры, поэтому этот вопрос лучше уточнять до запуска рабочей нагрузки.
Плюсы и ограничения без мифов
| Плюсы | Ограничения |
|---|---|
| Подходит для разных TCP-протоколов, а не только для веба | Не работает для UDP-трафика и всего, что строится поверх него |
| Дает контроль над соединениями, таймаутами и точкой входа | Добавляет задержку и еще одну точку отказа |
| Удобен для балансировки и публикации внутренних сервисов | Не всегда настраивается штатно в браузерах и обычных приложениях |
| Позволяет разделить клиентскую и серверную стороны сеанса | DNS-поведение может оказаться не таким, как ожидает пользователь |
| Подходит для QA, диагностики и инфраструктурных задач | Сам по себе не дает полной конфиденциальности и не решает вопрос доверия к оператору |
Если оценивать прагматично, TCP-прокси — это инструмент скорее для сетевой логики и контроля маршрута, чем для бытовой «подмены IP» в любом приложении. Он силен в инфраструктуре и специальных сценариях, но не заменяет все остальные типы прокси.
Частые ошибки и заблуждения
Путать TCP-прокси с любым прокси вообще. То, что трафик идет по TCP, еще не означает, что клиент умеет работать с конкретным типом прокси.
Ожидать, что он охватит весь трафик устройства. Если вы настроили прокси внутри одного приложения, остальные программы могут продолжать работать напрямую.
Забывать про DNS. Соединение идет через прокси, а резолв домена остается локальным — из-за этого поведение отличается от ожидаемого.
Считать, что шифрование появляется автоматически. TCP-прокси не шифрует трафик сам по себе. Если приложению нужен TLS, его нужно обеспечивать на соответствующем уровне.
Использовать его там, где нужен UDP. Для протоколов и приложений, завязанных на UDP, такой вариант не подойдет.
Переоценивать анонимность. Прокси меняет маршрут и внешний IP, но не отменяет логирование, поведение приложения и другие сетевые следы.
Что проверить перед использованием
Перед запуском рабочего сценария полезно пройтись по короткому чек-листу. Он экономит больше времени, чем кажется, особенно если в процессе участвуют парсер, браузерная автоматизация, API-клиент и отдельный сетевой агент.
- Поддерживает ли ваше приложение именно тот способ проксирования, который вы собираетесь использовать.
- Какие данные нужны для подключения: IP, порт, логин, пароль, допустимые исходные адреса.
- Распространяется ли настройка на весь трафик приложения или только на часть запросов.
- Не используется ли в вашем сценарии UDP или QUIC.
- Кто выполняет DNS-разрешение и не останется ли оно вне нужного маршрута.
- Нужен ли постоянный IP или допустима смена адреса по времени, запросу или сессии.
- Как вы будете проверять результат: внешний IP, доступность целевого порта, устойчивость длинной сессии, скорость, ошибки авторизации.
- Какие таймауты и лимиты соединений выставлены по умолчанию.
Если сценарий завязан на браузер, антидетект, парсинг HTML и работу в несколько потоков, сначала проверьте совместимость именно на уровне клиента. Для таких задач протокол и способ интеграции важнее, чем само слово «TCP» в описании прокси.
Итог без лишней теории
TCP-прокси — это посредник для TCP-соединений, а не универсальная кнопка «направить весь интернет через другой IP». Он хорошо подходит для транспортного уровня: балансировки, публикации сервисов, контроля сессий, диагностики и некоторых клиентских сценариев с не-HTTP протоколами.
Для большинства прикладных задач в маркетинге, SEO и автоматизации важнее другой вопрос: какой формат подключения поддерживает ваш софт. Если инструменту нужен HTTP-прокси — берите HTTP-прокси. Если он умеет SOCKS5 и важна гибкость по типам трафика — логичнее идти в эту сторону. А термин TCP-прокси полезно понимать как техническую основу и отдельный инфраструктурный инструмент, а не как замену всем остальным видам проксирования.
Вопросы, которые задают чаще всего
Что такое TCP-прокси простыми словами?
Это сервер-посредник, который принимает TCP-подключение от клиента, открывает второе подключение к целевому узлу и пересылает трафик между ними. Он работает с соединением на транспортном уровне и обычно не обязан понимать содержимое прикладного протокола внутри потока.
Чем TCP-прокси отличается от HTTP-прокси?
HTTP-прокси понимает структуру HTTP-запросов и ответов, поэтому хорошо подходит для веб-трафика. TCP-прокси работает ниже — на уровне самого TCP-сеанса. Из-за этого он может обслуживать не только веб, но и другие TCP-протоколы, однако для конечного пользователя часто менее удобен в настройке.
Чем TCP-прокси отличается от SOCKS5?
SOCKS5 — это конкретный прокси-протокол, который умеют многие приложения и браузеры. Через него можно передавать TCP, а в ряде сценариев и UDP. TCP-прокси — более общее понятие: он описывает сам факт проксирования TCP-сессии и не всегда означает наличие стандартного клиентского протокола, понятного обычной программе.
Будут ли через TCP-прокси работать все приложения?
Нет. Все зависит от того, как именно приложение умеет отправлять трафик через прокси и кто управляет маршрутом. Браузер обычно проще настроить на HTTP(S) или SOCKS5. Для базы данных, почтового клиента, агента мониторинга или кастомного софта может понадобиться отдельная схема интеграции.
Дает ли TCP-прокси анонимность?
Он меняет маршрут и может менять внешний IP-адрес, но это не равнозначно полной анонимности. Оператор прокси способен видеть как минимум метаданные подключения, а иногда и содержимое трафика — если соединение не шифруется или шифрование завершается на стороне прокси. Поведение приложения тоже остается важным фактором.
Когда TCP-прокси выбирать действительно стоит?
Когда вы работаете с произвольными TCP-протоколами, строите L4-балансировку, тестируете не-HTTP сервисы, публикуете внутренние порты через одну точку входа или хотите контролировать таймауты и лимиты соединений. Для обычной веб-автоматизации и браузерных задач чаще удобнее HTTP(S) или SOCKS5.
Почему через прокси IP меняется, а проблемы остаются?
Потому что на результат влияет не только внешний IP. Важны DNS-разрешение, таймауты, качество канала до прокси, стабильность второй половины маршрута, поведение самого приложения и совместимость с выбранным протоколом. Поэтому тестировать нужно не только смену адреса, но и реальный рабочий сценарий целиком.